
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 aerchy/cve-2024-2876
CVE-2024-2876 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Email Subscribers by Icegram Express WordPress प्लगइन में एक गंभीर SQL इंजेक्शन है, जो बिना…
 aerchy/cve-2024-29973
CVE-2024-29973 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Zyxel NAS डिवाइसों में रिमोट कमांड इंजेक्शन है, जो क्राफ्टेड HTTP अनुरोधों के माध्यम से…
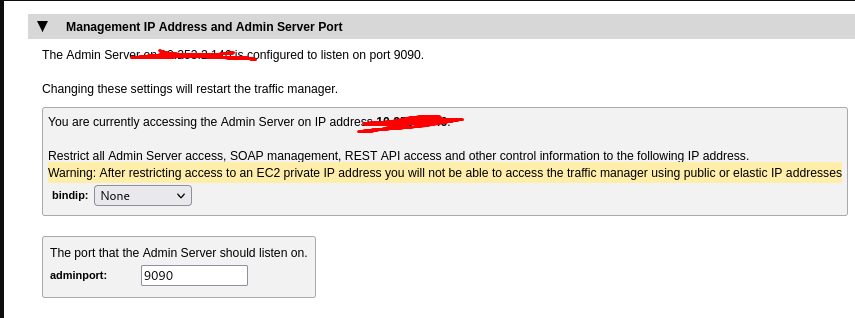 aerchy/cve-2024-7593
CVE-2024-7593 के लिए एक्सप्लॉइट, जो Pulse Secure VPN प्रबंधन इंटरफ़ेस में एक गंभीर RCE है, जो प्रमाणित हमलावरों को मनमाने कमांड निष्पादित करने की…
 dinosn/mikrotrick-poc
CVE-2026-67276 RouterOS SSH सार्वजनिक-कुंजी प्रमाणीकरण बायपास लैब PoC
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
यह वॉकथ्रू HTB मशीन Connected के पूर्ण समझौते का दस्तावेजीकरण करता है।
 slo-cyber-sec/cve-2026-78850
प्रमाण-अवधारणा जो Matomo के SiteContentDetector में एक प्रमाणित ब्लाइंड SSRF का प्रदर्शन करती है, जो निर्मित साइट URL के माध्यम से आंतरिक नेटवर्क की…
 wafeeq-fareed/log4shell-exploitation-lab
CVE-2021-44228 Log4Shell का अंत-से-अंत पुनरुत्पादन: शोषण से उपचार तक
 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials प्रवाह के माध्यम से बिना प्रमाणीकरण के Keycloak खाता अधिग्रहण।
 mandatoryprogrammer/xsshunter-express
XSS Hunter का एक आसान-से-सेटअप संस्करण। पाँच मिनट में सेटअप हो जाता है और किसी रखरखाव की आवश्यकता नहीं होती!
 davidsonrafaelk/evillimiter
स्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के
 fknmega/aether
AI-संचालित OSINT और सुरक्षा अनुसंधान एजेंट जो सार्वजनिक डेटा से एक लाइव नॉलेज ग्राफ़ बनाता है, साथ में अधिकृत जाँचों के लिए बंडल किए गए रेकॉन टूल्स…
 rabbitmask/weblogicscan
Oracle WebLogic Server के लिए स्वचालित भेद्यता स्कैनर, जो ऐतिहासिक CVE का पता लगाता है, जिसमें deserialization, SSRF, और मनमाना फ़ाइल अपलोड शामिल…
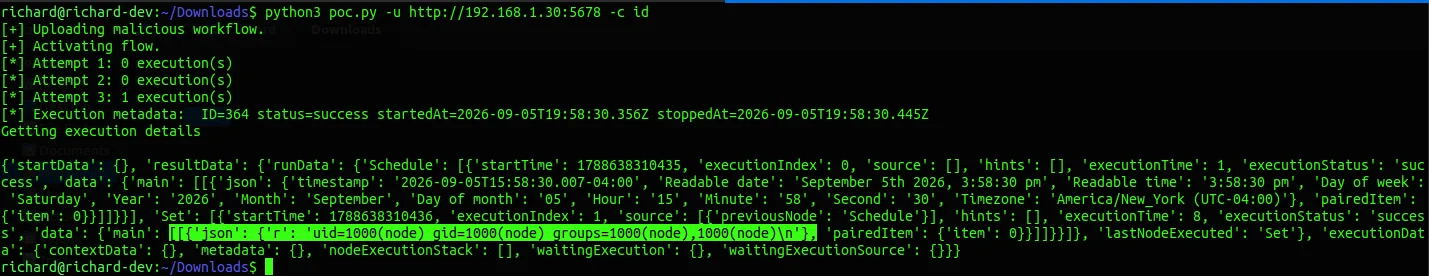 rmhowe425/poc-cve-2025-68613
CVE-2025-68613 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो N8N में एक प्रमाणित रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। एक सरल Python स्क्रिप्ट के माध्यम से…
 0xgh057r3c0n/cve-2026-41940
cPanel और WHM - सत्र-फ़ाइल CRLF इंजेक्शन के माध्यम से प्रमाणीकरण बाईपास
 ritinify/cve-2025-29927-poc
CVE-2025-29927 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Next.js मिडलवेयर प्राधिकरण बायपास है। इसमें एक कमजोर टारगेट लैब और Python स्क्रिप्ट शामिल है,…
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Xiaomi 15 dada OS4.0.0.8 के लिए डिवाइस-बद्ध CVE-2026-64560 अनुकूलन
 gmh5225/csrfbrute
CSRF लॉगिन ब्रूट-फोर्स टूल जो विशेष रूप से रेड टीम अभियानों के लिए डिज़ाइन किया गया है, जिसमें डायनेमिक CSRF टोकन रिफ्रेश, मल्टी-थ्रेडिंग कंकरेंसी और…
 quitten/doser.go
HTTP अनुरोधों के लिए DoS उपकरण (hulk से प्रेरित लेकिन इसमें अधिक कार्यक्षमताएँ हैं)








