
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 azrvs/mirth-connect-cve-2023-43208
पायथन में CVE-2023-43208 Mirth Connect RCE (Unauth XStream) का कार्यान्वयन
 diegslva/cve-2015-3306-lab
प्रतिलिपि-योग्य Docker लैब + CVE-2015-3306 (ProFTPD mod_copy प्री-ऑथ मनमाना फ़ाइल कॉपी) के लिए raw-socket एक्सप्लॉइट — एक पैच-डिफिंग सीखने का अभ्यास
 luel-4013/misfortune-cookie
CVE-2014-9222 (Misfortune Cookie) और संबंधित राउटर शोषणों के लिए इंटरैक्टिव PoC सुइट, जिसमें डिटेक्शन, ऑथ बायपास, DoS, और RCE मॉड्यूल शामिल हैं, साथ…
 stapat1245/cve-2026-39987-poc
CVE-2026-39987 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Marimo के /terminal/ws WebSocket एंडपॉइंट में प्री-ऑथेंटिकेशन RCE है, जो बिना प्रमाणीकरण के…
 0xterror/cve-2026-81780-hash-form
CVE-2026-81780 के लिए एक्सप्लॉइट: WordPress Hash Form प्लगइन में अनप्रमाणित फ़ाइल अपलोड, जो क्राफ्टेड PHP पेलोड के माध्यम से रिमोट कोड एक्ज़ीक्यूशन…
 0xterror/cve-2026-82329-jfrog-artifactory-
CVE-2026-82329 के लिए एक्सप्लॉइट PoC, JFrog Artifactory में एक प्रमाणीकरण बायपास। JWT टोकन जाली बनाकर एडमिन एक्सेस प्राप्त करने और एक स्थायी बैकडोर…
 horkimhab/cve-2026-86218
CVE-2026-86218 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, N-central में प्री-ऑथ रिमोट कोड एक्ज़ीक्यूशन, जो अधिकृत सुरक्षा परीक्षण और पृथक वातावरण में शैक्षिक…
 vsvalinx/cve-2025-5548
शैक्षिक रिपॉजिटरी जो FreeFloat FTP Server 1.0 में स्टैक बफर ओवरफ्लो के पूर्ण शोषण जीवनचक्र का दस्तावेजीकरण करती है, जिसमें फज़िंग, EIP नियंत्रण, बैड…
 lyn4r/cve-2026-71981
CVE-2026-71981 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Cypht में एक असुरक्षित डिसीरियलाइज़ेशन RCE है। लॉगआउट प्रतिक्रिया के माध्यम से कमांड…
 0x00phantom-hat/cve-2026-11991-exploit
CVE-2026-11991 के लिए स्वचालित एक्सप्लॉइट, FlowForms WordPress प्लगइन में एक प्राधिकरण बायपास जो Contributor+ उपयोगकर्ताओं को तैयार किए गए REST API…
 bhanunamikaze/bluegate-cve-2020-0609
BlueGate एक्सप्लॉइट वैलिडेटर - OpenSSL DTLS का उपयोग करके UDP/3391 पर CVE-2020-0609 और CVE-2020-0610 (BlueGate) के लिए RD गेटवे वैलिडेटर।
 moksh-nfsu/cve-2026-36392
RISE CRM आइटम शीर्षक फ़ील्ड में संग्रहीत XSS के लिए प्रूफ-ऑफ-कॉन्सेप्ट (CVE-2026-36392), जो सत्र अपहरण और खाता अधिग्रहण को प्रदर्शित करता है, साथ ही…
 romain-deperne/cve-2026-77262
mcp-atlassian में confluence_upload_attachment के माध्यम से पाथ ट्रैवर्सल द्वारा मनमानी फ़ाइल पढ़ने के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, विश्लेषण और…
 mycode83/godirb
तेज़ और उपयोग में आसान डायरेक्टरी ब्रूट-फोर्सर जो Go में लिखा गया है।
 tyeurada/edrevasionworkshop
# “स्टेप-बाय-स्टेप मैलवेयर डेवलपमेंट: लोडर्स से कर्नेल तक EDR को बायपास करना” के लिए कार्यशाला सामग्री, जो DEF CON 34 और BSidesLV 2026 में प्रस्तुत…
 blackhatexploitation/exploit-mikrotik-2026
CVE-2026-67276 MikroTik RouterOS SSH प्रमाणीकरण बाईपास एक्सप्लॉइट
 horkimhab/cve-2026-67276
CVE-2026-67276 के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट, जो MikroTik RouterOS कमजोरियों को लक्षित करता है। इसमें अधिकृत सुरक्षा अनुसंधान और पृथक वातावरण में…
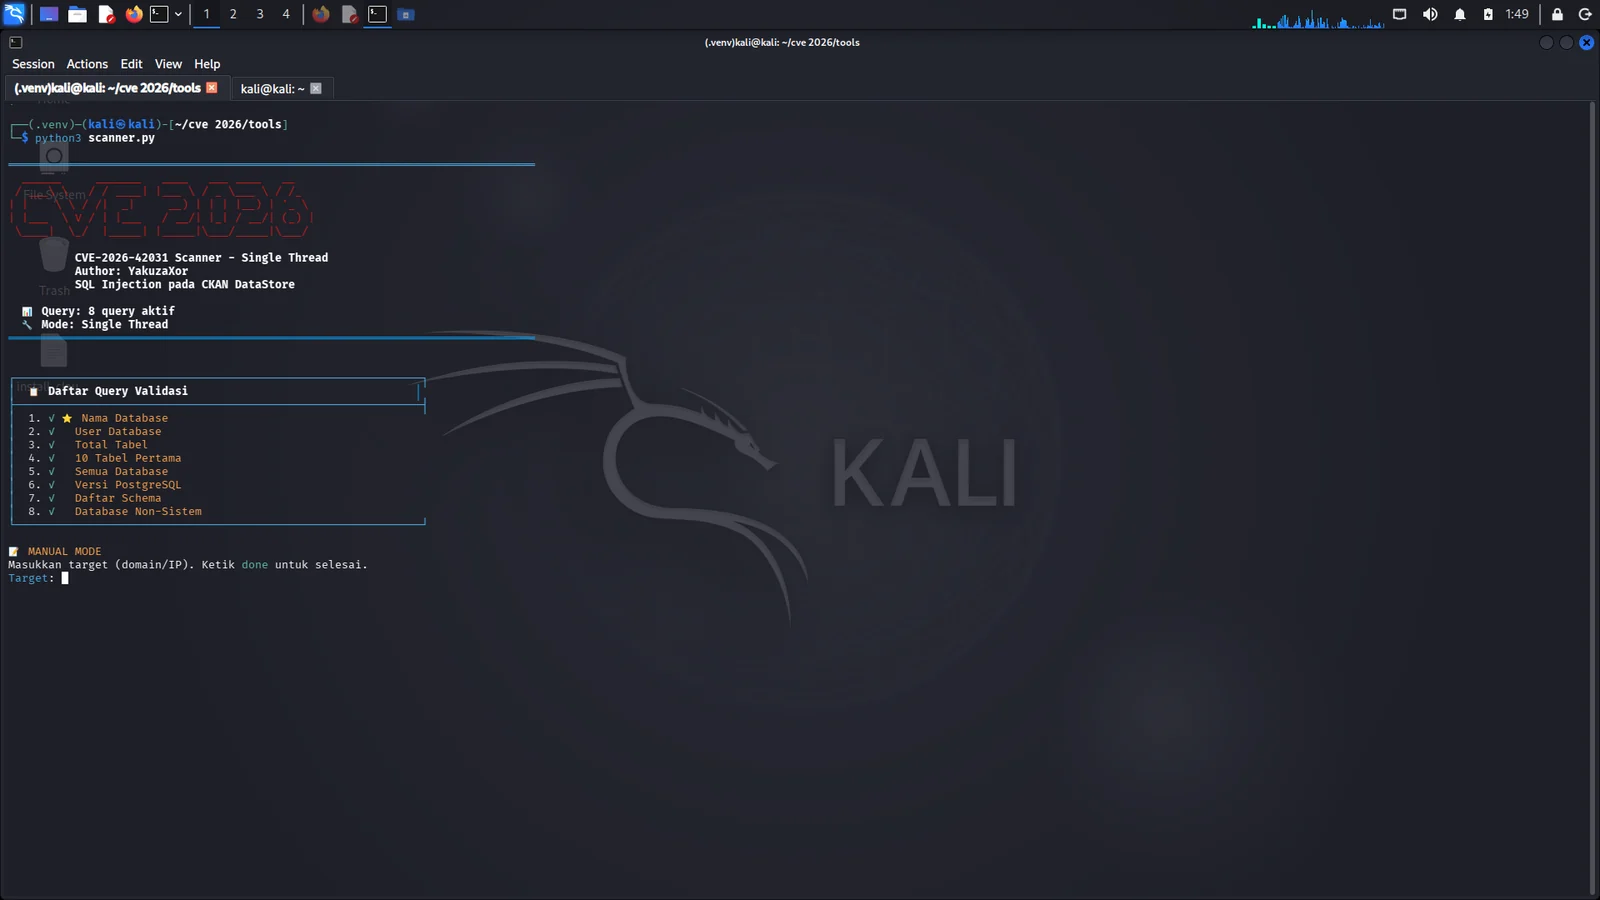 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
# CKAN DataStore के लिए स्वचालित SQL इंजेक्शन स्कैनर CVE-2026-42031 का पता लगाने और सत्यापन करने वाला CKAN DataStore के लिए स्वचालित SQL इंजेक्शन…








