
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 skyejacobson/cyberhawkslab-telnetcve
CVE-2026-24061 का Cyberhawks लैब के भीतर राइटअप/निष्कर्ष
 4rt-net/mikrotrick_poc
मिक्रोट्रिक शोषण (CVE-2026-67276) के लिए परीक्षण उपकरण
 4ybrick/cve-2026-79303
CVE-2026-79303 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, Kaiten में order_by और order_direction पैरामीटर्स को प्रभावित करने वाला एक गंभीर बूलियन-ब्लाइंड SQL…
 horkimhab/cve-2026-67401
शैक्षिक रिपॉजिटरी, जो नियंत्रित वातावरण में CVE-2026-67401 के अध्ययन और शोध के लिए है, जिसमें सेटअप निर्देश और अधिकृत सुरक्षा अनुसंधान हेतु संबंधित…
 teamn4c/sg-2026-0021
CVE-2026-34159 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो भेद्यता को प्रदर्शित करता है और सुरक्षा परीक्षण एवं शोध के लिए एक्सप्लॉइटेशन कोड प्रदान करता…
 axedos/cve-2026-67401
CVE-2026-67401 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट, cPanel EmailTrack में एक प्रमाणित SQL इंजेक्शन जो SQLite ATTACH DATABASE के माध्यम से रूट के रूप में…
 batj44/cve-2024-44625-gogs-rce-0.13.0
CVE-2024-44625 के लिए एक्सप्लॉइट Gogs 0.13.0 में, सिमलिंक-फॉलो के माध्यम से रिमोट कोड एक्ज़ीक्यूशन प्राप्त करके git हुक बनाना, रिवर्स और बाइंड शेल…
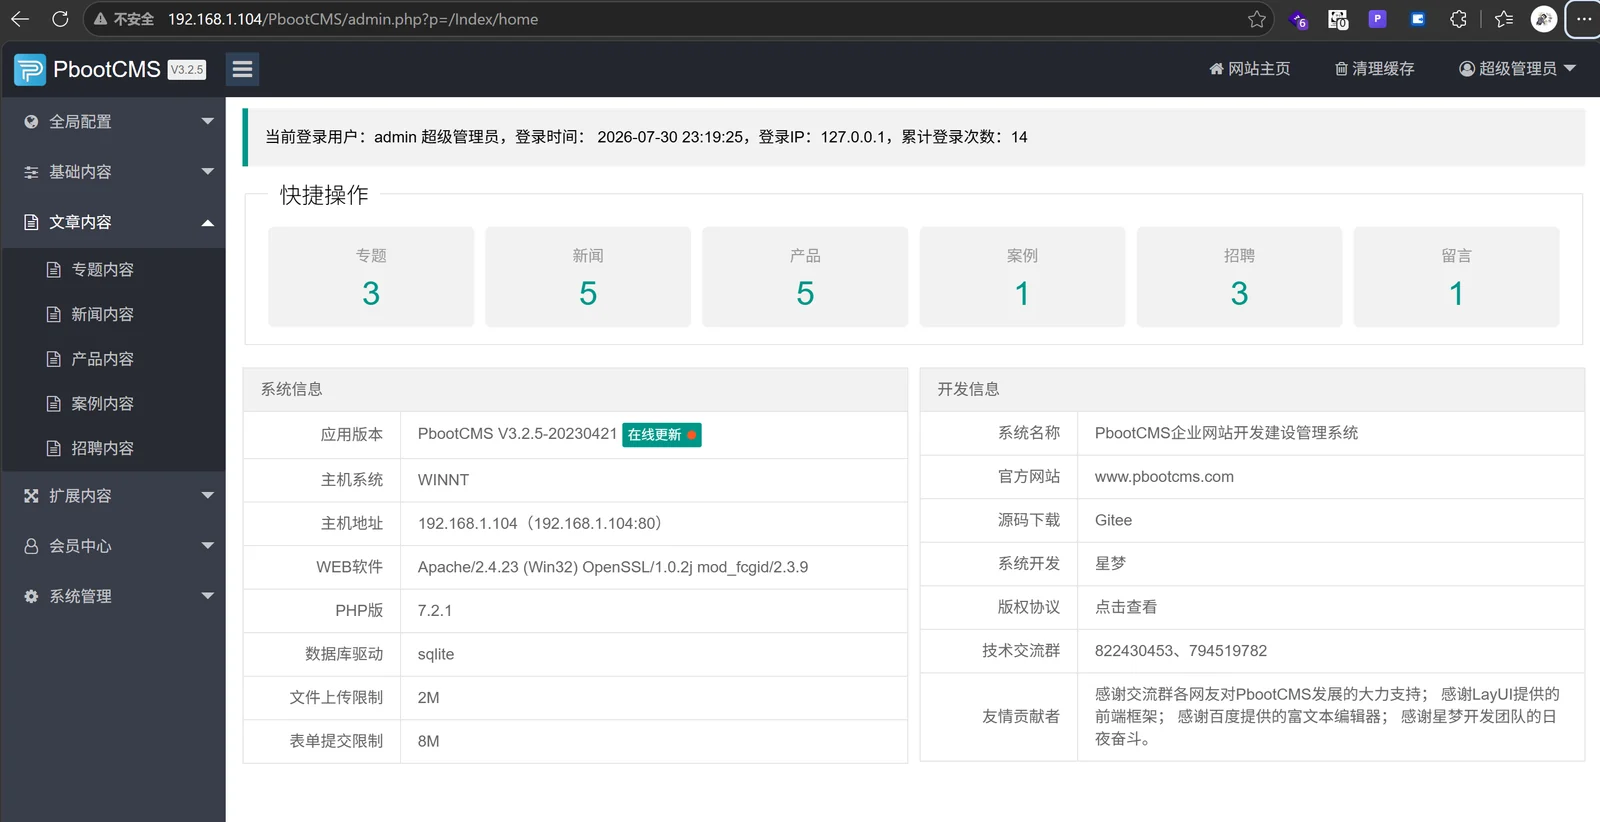 jhli07/cve-2026-79387-pbootcms-sql-injection
CVE-2026-79387 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, PbootCMS उपयोगकर्ता प्रबंधन में एक प्रमाणित SQL इंजेक्शन जो मनमाने फ़ील्ड अपडेट और खाता अधिग्रहण की अनुमति…
 rubbxalc/cve-2021-32675
CVE-2021-32675 के लिए Redis में कार्यात्मक DoS शोषण, जो मेमोरी समाप्ति को ट्रिगर करने के लिए अत्यधिक बड़े बल्क स्ट्रिंग हेडर का लाभ उठाता है। उपयोग…
 zoly-zoly/cve-2025-3248
# CVE-2025-3248 के लिए शैक्षिक विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह Langflow में एक गंभीर बिना-प्रमाणीकरण कोड इंजेक्शन भेद्यता है, जिसमें…
 hackerking24/cve-2026-30225-olivetin-rce
OliveTin के लिए प्रमाण-अवधारणा शोषण, असुरक्षित अतिथि डिफ़ॉल्ट और अमान्य तर्क प्रकारों के माध्यम से बिना प्रमाणीकरण के RCE (CVE-2026-30225), जो कमजोर…
 r3vpwnx/cve-2025-55182
CVE-2025-55182 के लिए स्टैंडअलोन एक्सप्लॉइट जो React Server Components Flight deserialization के माध्यम से Next.js App Router में बिना प्रमाणीकरण के…
 r3vpwnx/cve-2025-8110
CVE-2025-8110 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Gogs <=0.13.x में, प्रमाणित सिमलिंक बाईपास को सक्षम करता है जो Gogs प्रोसेस उपयोगकर्ता के रूप में…
 r3vpwnx/cve-2025-58434
# Flowise 3.0.5 के लिए शोषण श्रृंखला: पासवर्ड-रीसेट टोकन प्रकटीकरण (CVE-2025-58434) के माध्यम से बिना प्रमाणीकरण के खाता अधिग्रहण, जो रिमोट कोड…
 starscow/cve-2024-38077-poc
# CVE-2024-38077 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट कोड यह Windows Remote Desktop Licensing Service में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता है।…
 starscow/cve-2025-33073
NTLM रिफ्लेक्शन SMB दोष के लिए PoC एक्सप्लॉइट।
 bombobombone/cve-2026-73313
CVE-2026-73313 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो XenForo के passkey TFA प्रदाता में MFA बाईपास है, जो पासवर्ड से समझौता होने के बाद खाता…
 bombobombone/cve-2026-73317
CVE-2026-73317 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और तकनीकी विवरण, जो XenForo में एक प्राधिकरण बायपास है, जो सीमित एडमिन को ACP कैश-रीबिल्ड…








