
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 lamaper/cve-2026-52200
सुरक्षा सलाह जो UZ801/ES-U3TS MifiService वेब API में टूटे हुए एक्सेस नियंत्रण का विवरण देती है, जो बिना प्रमाणीकरण के डेटा निष्कर्षण, कॉन्फ़िगरेशन…
 leonjza/inetutils-telnetd-auth-bypass
एक छोटा डॉकर लैब जो cve-2026-24061, inetutils-telnetd प्रमाणीकरण बायपास के साथ खेलने के लिए है।
 learningsurface/proxyshell-cve-2021-34473.py
ProxyShell भेद्यता (CVE-2021-34473) के लिए Microsoft Exchange सर्वरों में जाँच करता है, जो सुरक्षा मूल्यांकन और पैठ परीक्षण में सहायता करता है।
 lap1nou/cve-2025-11371
CVE-2025-11371 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Gladinet CentreStack/Triofox में एक लोकल फाइल इन्क्लूज़न भेद्यता, जो सुरक्षा अनुसंधान के लिए…
 lalkaltest/cve-2021-43798
Grafana मनमानी फ़ाइल पढ़ने की भेद्यता (CVE-2021-43798) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो संस्करण 8.0.0 से 8.3.0 को प्रभावित करता है, पाथ…
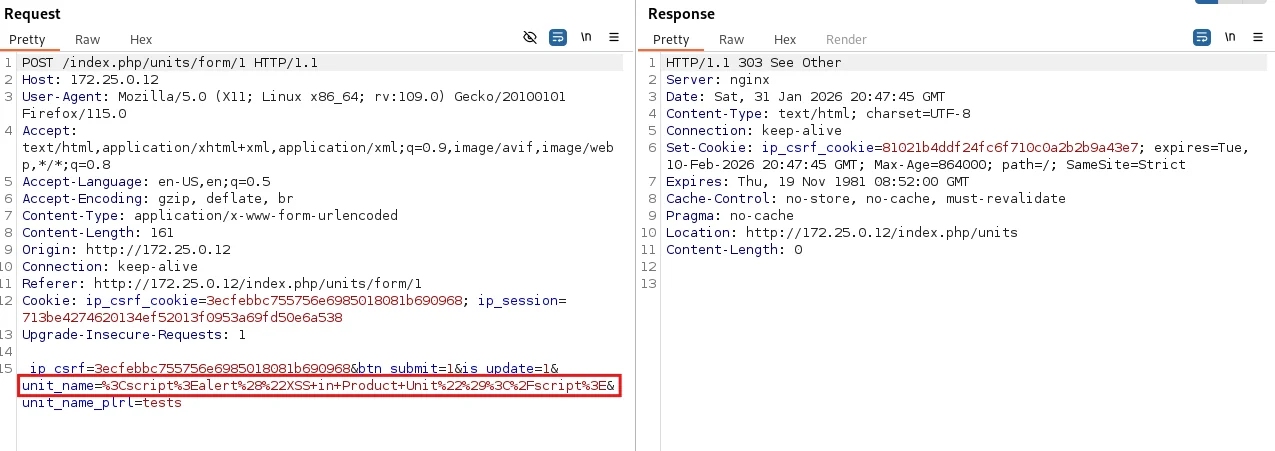 lagathos/cve-2026-25596
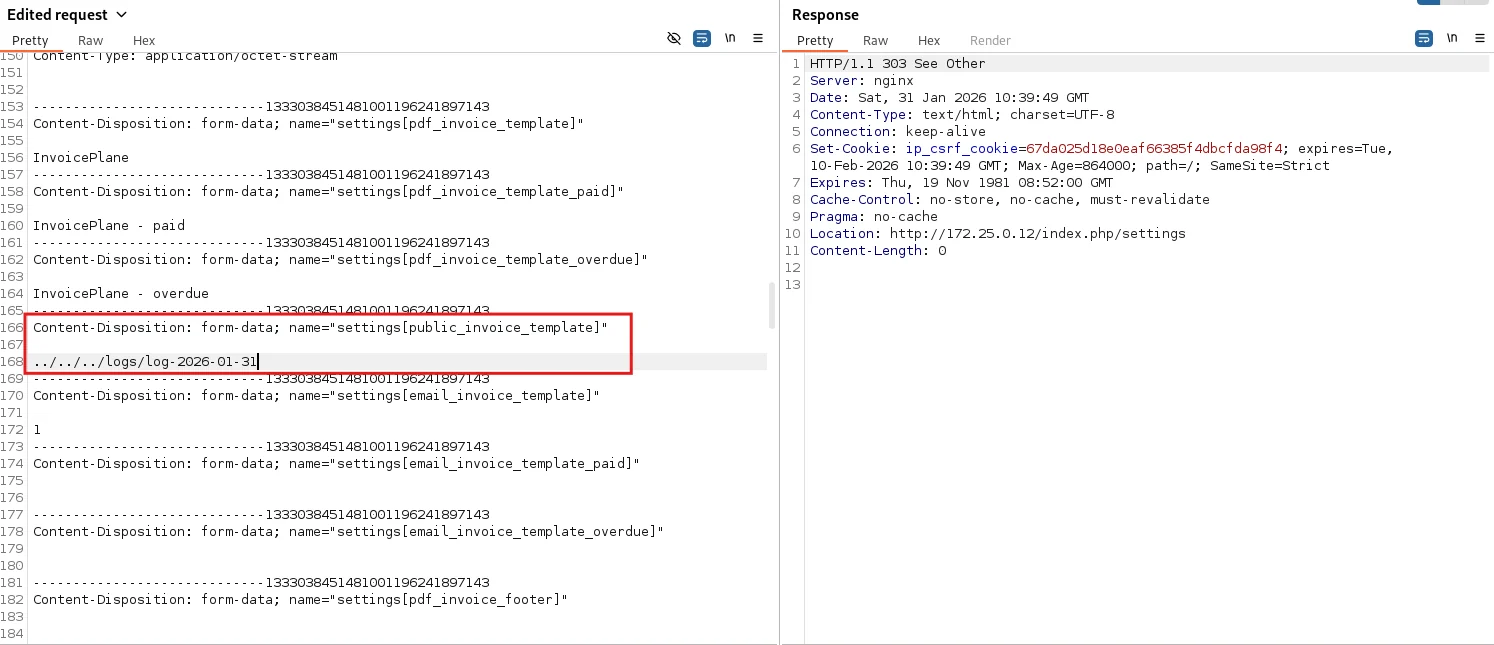
InvoicePlane 1.7.0 में उत्पाद इकाई नाम फ़ील्ड के माध्यम से संग्रहीत XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें भेद्य कोड स्थान और पुनरुत्पादन चरण…
 lagathos/cve-2026-25548
# CVE-2026-25548: InvoicePlane 1.7.0 में RCE — तकनीकी विश्लेषण और PoC ## सारांश CVE-2026-25548, InvoicePlane 1.7.0 में पाया गया एक **क्रिटिकल रिमोट…
 l0lsec/tapo-c260-rce
PoC शोषण श्रृंखला TP-Link Tapo C260 कैमरे के लिए — CVE-2026-0651/0652/0653। @spaceraccoon द्वारा शोध।
 l3eol3eo/cve-2021-32099_sqli
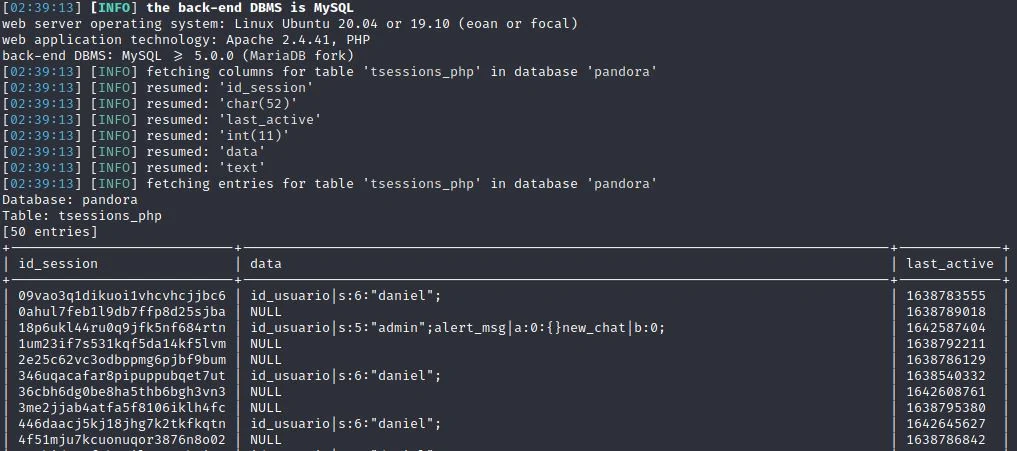
CVE-2021-32099 SQL इंजेक्शन हमलावर को लॉगिन बायपास करने की अनुमति देता है। HTB की ओर से प्यार के साथ
 kocaemre/cve-2026-27470
ZoneMinder (CVE-2026-27470) में दूसरे-क्रम SQL इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। प्रमाणित डेटा निष्कर्षण प्रदर्शित करता है, जिसमें…
 knightswd/nopacscan
सक्रिय निर्देशिका डोमेन नियंत्रकों को CVE-2021-42287 और CVE-2021-42278 के लिए स्कैन करता है, सभी DCs के लिए DNS क्वेरी करके और 0x10 प्रकार के लिए PAC…
 kirubel-cve/cve-2026-36960
CVE-2026-36960 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो U-SPEED राउटर फर्मवेयर में एक CSRF भेद्यता है, जो जाली अनुरोधों के माध्यम से अनधिकृत…
 kirubel-cve/cve-2026-36959
CVE-2026-36959 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, U-SPEED राउटर फर्मवेयर में एक लापता रेट लिमिटिंग भेद्यता जो एडमिन लॉगिन एंडपॉइंट पर ब्रूट-फोर्स…
 kirubel-cve/cve-2026-36958
CVE-2026-36958 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, U-SPEED राउटर फर्मवेयर में एक डिनायल-ऑफ-सर्विस भेद्यता जो समवर्ती HTTP अनुरोधों के माध्यम से संसाधनों को…
 kirubel-cve/cve-2026-36957
# CVE-2026-36957 के लिए प्रूफ-ऑफ-कॉन्सेप्ट Dbit Router फर्मवेयर में एक denial-of-service भेद्यता, जो Boa वेब सर्वर पर HTTP flood के माध्यम से…
 kirubel-cve/cve-2026-36956
CVE-2026-36956 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, Dbit राउटर फर्मवेयर में एक CSRF भेद्यता जो जाली अनुरोधों के माध्यम से अनधिकृत कॉन्फ़िगरेशन परिवर्तनों की…
 killvxk/cve-2023-22515-joaoviictorti
# CVE-2023-22515 के लिए Rust-आधारित एक्सप्लॉइट जो टूटे हुए एक्सेस कंट्रोल के माध्यम से Confluence Server और Data Center में अनधिकृत व्यवस्थापक खाते…
 kimusan/pkwner
CVE-2021-4034 के लिए Kim Schulz द्वारा एक python3 और bash PoC








