
 #1
 xpgdgit/cve-2022-31793
CVE-2022-31793 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जिसमें IP/फ़ाइल-आधारित लक्ष्य स्कैनिंग, सत्यापन मोड और HTTP अनुरोधों के माध्यम से मनमाना फ़ाइल पढ़ना…
 jisi-001/cve-2024-48307poc
CVE-2024-48307 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Jeecg-Boot के getDictItemsByTable API में SQL इंजेक्शन भेद्यता है। वैकल्पिक विवरण आउटपुट के…
 userr404/cve-2025-52399-sqli-institute-of-current-students
CVE-2025-52399 के लिए प्रमाण-अवधारणा शोषण, Institute-of-Current-Students के loginlinkfaculty एंडपॉइंट में SQL इंजेक्शन का प्रदर्शन, प्रमाणीकरण बायपास…
 rayferrufino/make-and-break
एक कस्टम वर्चुअल मशीन बनाई गई, जिसमें Ubuntu 18.04.1 और Webmin 1.810 चल रहा है। Linux मशीन में बैकडोर का शोषण करने के लिए CVE-2019-15107 का उपयोग…
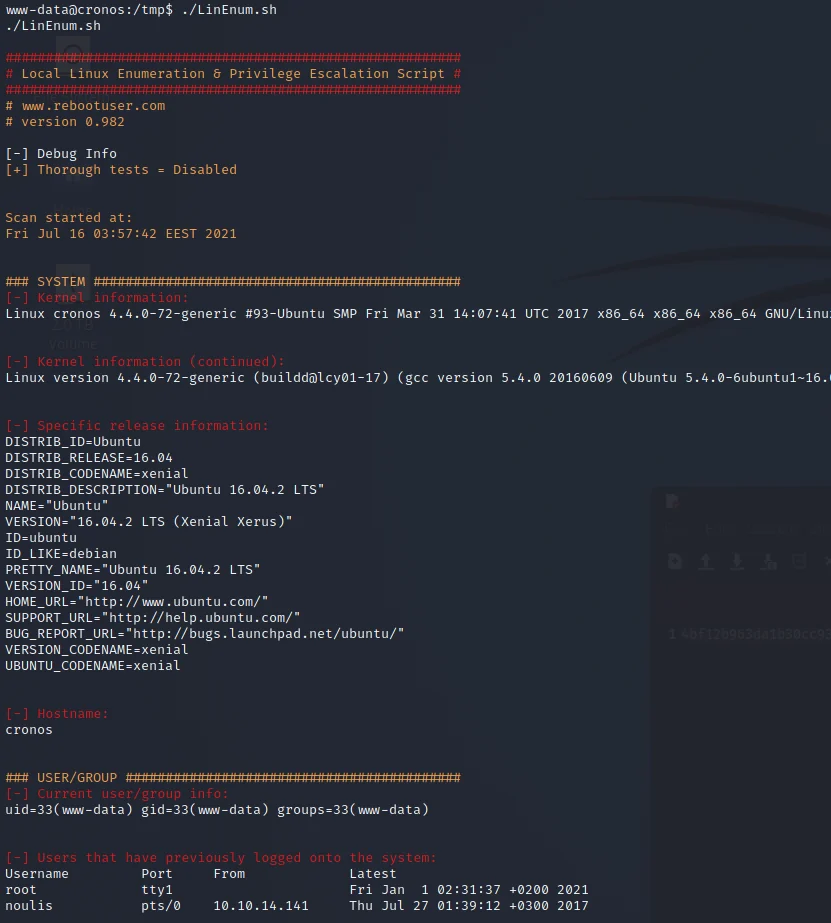 h3x0v3rl0rd/lin_enum
Linux प्रणालियों का स्वचालित गणन (enumeration) करने के लिए शेल स्क्रिप्ट, जो विशेषाधिकार वृद्धि (privilege escalation) वेक्टर और कॉन्फ़िगरेशन…
 h3x0v3rl0rd/linenum
पेनिट्रेशन टेस्टिंग के दौरान संभावित प्रिविलेज एस्केलेशन वेक्टरों की पहचान करने के लिए स्वचालित सिस्टम जानकारी एकत्र करने हेतु Linux एन्यूमरेशन…
 yzee00/cve-2018-15473
CVE-2018-15473 के लिए फिक्स
 yzee00/cve-2017-12617
CVE-2017-12617
 thorat-shubham/jxl_infotainment_cve-2025-69515
CVE-2025-69515 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो JXL 9-इंच Android इंफोटेनमेंट यूनिट्स पर SDR-आधारित सिग्नल इंजेक्शन के माध्यम से स्टैटिक GPS…
 snappyjack/cve-2018-16373
Frog CMS 0.9.5 में एक Upload > कमजोरी है जो /admin/?/plugin/file_manager/save के माध्यम से फ़ाइलें बना सकता है।
 seqred-s-a/cve-2020-29007
मीडियाविकी स्कोर में रिमोट कोड निष्पादन

 lucastran05/cve-2023-48223
fast-jwt लाइब्रेरी में JWT एल्गोरिथम भ्रम प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट। सुरक्षा शिक्षा के लिए कमजोर सर्वर, टोकन जालसाजी स्क्रिप्ट और…
 likekabin/cve-2017-11882
पायथन-आधारित एक्सप्लॉइट जनरेटर CVE-2017-11882 (माइक्रोसॉफ्ट ऑफिस इक्वेशन एडिटर रिमोट कोड एग्जीक्यूशन) के लिए, कस्टम शेलकोड और mshta पेलोड के लिए…
 imathewvincent/cve-2023-30212-ourphp-vulnerability
OURPHP को लक्षित करने वाले CVE-2023-30212 के लिए एक्सप्लॉइट, जो एक निर्मित अनुरोध के माध्यम से दूरस्थ कोड निष्पादन सक्षम करता है। पेनिट्रेशन टेस्टर्स…
 geraldoalcantara/cve-2023-49982
स्कूल फीस प्रबंधन प्रणाली v1.0 - गलत पहुँच नियंत्रण - विशेषाधिकार वृद्धि
 crankyyash/sitecore-rce-detection
पायथन स्क्रिप्ट जो कमजोर Report.ashx एंडपॉइंट्स की जांच करके और HTTP प्रतिक्रियाओं का विश्लेषण करके Sitecore Experience Platform प्री-ऑथ RCE…









