
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 httptoolkit/httptoolkit
HTTP Toolkit एक सुंदर और ओपन-सोर्स टूल है जो Windows, Linux और Mac पर HTTP(S) के साथ डीबगिंग, परीक्षण और निर्माण के लिए है :tada: प्रतिक्रिया देने या…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
विभिन्न टिप्स और ट्रिक्स
 jackofmosttrades/gadgetinspector
जावा अनुप्रयोगों में डिसीरियलाइज़ेशन गैजेट चेन खोजने के लिए एक बाइट कोड विश्लेषक
 gyoisamurai/gyoithon
GyoiThon एक बढ़ता हुआ पैठ परीक्षण उपकरण है जो Machine Learning का उपयोग करता है।
 jsitech/jshielder
लिनक्स सर्वरों के लिए हार्डनिंग स्क्रिप्ट/ सुरक्षित LAMP-LEMP डिप्लॉयर/ CIS बेंचमार्क
 owasp/mastg-hacking-playground
जानबूझकर असुरक्षित iOS और Android ऐप्स का संग्रह, जो मोबाइल सुरक्षा परीक्षण, रिवर्स इंजीनियरिंग और भेद्यता विश्लेषण सीखने के लिए है, तथा OWASP MASTG…
 richlegrand/bitbang-cli
ब्राउज़र या CLI का उपयोग करके, बिना पोर्ट फ़ॉरवर्डिंग या खातों के, एंड-टू-एंड एन्क्रिप्टेड पीयर-टू-पीयर WebRTC के माध्यम से इंटरैक्टिव शेल, फ़ाइल…
 umpolungfish/byvalver
शेलकोड के खराब बाइट्स लेता है और उन्हें हटा देता है, संरक्षित कार्यक्षमताओं के साथ साफ किया गया शेलकोड लौटाता है।
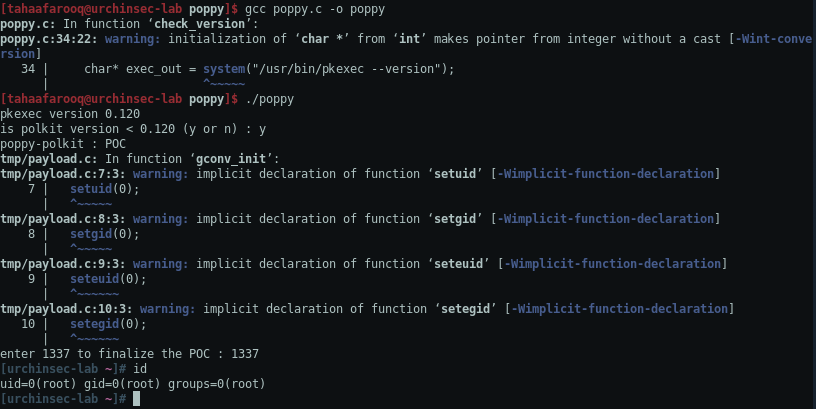 tahaafarooq/poppy
CVE-2021-4034 PoC , polkit < 0.131
 skotizo/mirai-spray
Mirai Loader Scanner
 abrewer251/cve-2025-32433_erlang-otp_poc
यह स्क्रिप्ट एक कस्टम सुरक्षा उपकरण है जो Erlang-आधारित SSH सर्वर चलाने वाले सिस्टम में एक महत्वपूर्ण प्री-ऑथेंटिकेशन भेद्यता का परीक्षण करने के लिए…
 evkir/phantom-grid
Free Burp Collaborator विकल्प- SQLite और exfil पुनर्संयोजन के साथ OOB इंटरैक्शन कैप्चर (HTTP/HTTPS/DNS)
 moontea0416/webmirage
विज़न-लैंग्वेज वेब एजेंट्स पर विरोधात्मक छवि हमले, विज़ुअल ग्राउंडिंग से ब्राउज़र निष्पादन तक
 qyvora/qyvora-anansi
टर्मिनल-प्रथम आक्रमण सतह इंटेलिजेंस इंजन। गति, पोर्टेबिलिटी और कच्चे तकनीकी सिग्नल के लिए बनाया गया।
 0xblackash/cve-2026-81000
CVE-2026-81000 (TUNderflow) के लिए शोध रिपॉज़िटरी, जो एक Linux kernel TUN/TAP receive headroom integer underflow है जो local privilege escalation को…
 infernosalex/cve-2026-33439-python-poc
OpenAM में jato.clientSession डीसेरिएलाइज़ेशन के माध्यम से प्री-ऑथेंटिकेशन RCE के लिए CVE-2026-33439 का Python PoC
 icemoonhsv/tats
Burp, mitmproxy, या Chrome DevTools कैप्चर से OAuth 2.0, OIDC, और Microsoft Entra ID टोकन का विश्लेषण और ट्रैकिंग करें। टोकन जीवनचक्र की कल्पना करें,…
 geeknik/scada-scanner
एक उच्च-प्रदर्शन, अतुल्यकालिक SCADA/ICS स्कैनर








