
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 threekiii/awesome-redteam
एक आक्रमण-रक्षा ज्ञानकोश। Red teaming और offensive security के लिए एक ज्ञान आधार।
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 itm4n/privesccheck
विंडोज के लिए विशेषाधिकार वृद्धि गणना स्क्रिप्ट
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 jonaschen0103/cve-2026-33439-poc
Python PoC जो CVE-2026-33439 का उपयोग करता है, जो OpenAM में jato.clientSession पैरामीटर के Java deserialization के माध्यम से एक pre-auth RCE है,…
 promptfoo/promptfoo
अपने प्रॉम्प्ट, एजेंट और RAG का परीक्षण करें। AI के लिए रेड टीमिंग/पेंटेस्टिंग/भेद्यता स्कैनिंग। GPT, Claude, Gemini, DeepSeek और अधिक के प्रदर्शन की…
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
 ffuf/ffuf
Go में लिखा गया तेज़ वेब फ़ज़र
 awarexone/agentic-bug-hunter
AI-संचालित बग बाउंटी हंटिंग टूलकिट जो सब्सक्रिप्शन के साथ या बिना सब्सक्रिप्शन के काम करती है।
 justcallmekoko/esp32marauder
ESP32 के लिए WiFi/Bluetooth आक्रामक और रक्षात्मक उपकरणों का एक सूट
 eev4n/cve-2026-53582
OPNsense फ़ायरवॉल को लक्षित करने वाला CVE-2026-53582 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। यह सुरक्षा परीक्षण और शोध उद्देश्यों के लिए भेद्यता शोषण…
 roostercoopllc/flipper-mcp
Flipper Zero के लिए AI-संचालित MCP सर्वर। Claude या किसी भी MCP क्लाइंट का उपयोग करके WiFi पर SubGHz, NFC, RFID, IR, BLE, GPIO, और अधिक नियंत्रित…
 peass-ng/peass-ng
PEASS - विशेषाधिकार वृद्धि के लिए अद्भुत स्क्रिप्ट्स सूट (रंगों के साथ)
 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
 ivancabrera02/r2socks
Cloudflare R2 ऑब्जेक्ट स्टोरेज के माध्यम से टनल किया गया SOCKS5 प्रॉक्सी, जिसमें Python और निर्भरता-रहित C++ एजेंट एन्क्रिप्टेड R2 ऑब्जेक्ट्स के…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
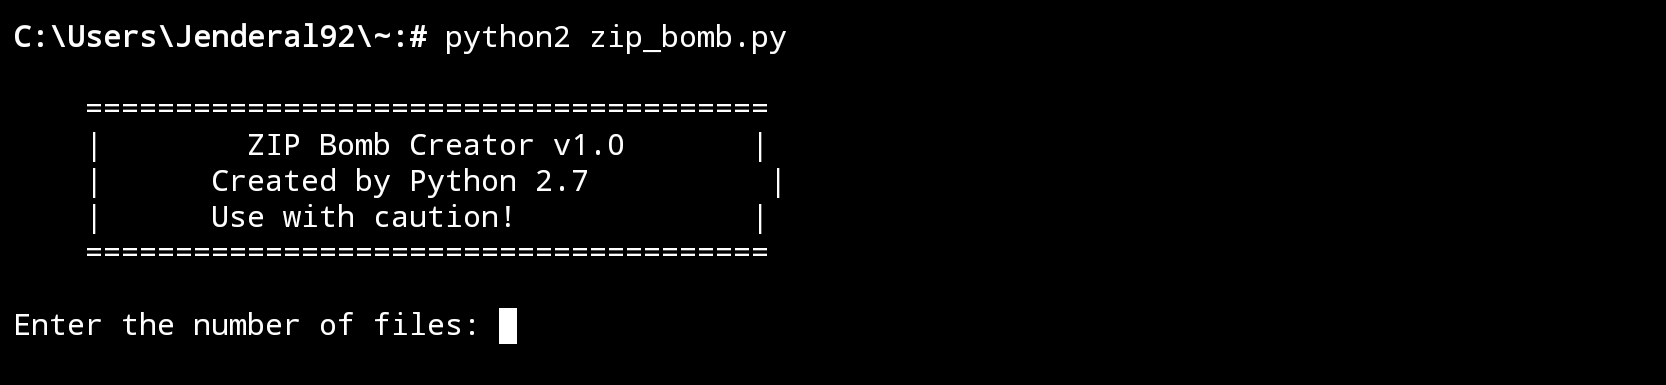 jenderal92/zip_bomb
ZIP Bomb Creator एक उपकरण है जिसका उपयोग एक ऐसी ZIP फ़ाइल बनाने के लिए किया जाता है जो आकार में छोटी होती है लेकिन निकाले जाने पर अत्यधिक बड़ी हो…






