
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 skyllpro/cve-2021-44026-poc
बग श्रृंखला XSS (CVE-2020-35730 और CVE-2023-43770) से SQLi (CVE-2021-44026)
 omaidnebari/rsc-scanner-poc
CVE-2025-55183 स्कैनर
 euph00/zoneclaw-code
OpenClaw-शैली कंप्यूटर-उपयोग एजेंटों पर स्थायी मेमोरी हमलों के लिए बेंचमार्क और रक्षा कोड, जिसमें मेमोरी-ज़ोनिंग शमन, हमला परिदृश्य, और मूल्यांकन…
 rfidresearchgroup/proxmark3
RFID विश्लेषण, अनुकरण और पैठ परीक्षण के लिए हार्डवेयर उपकरण। 125kHz, 13.56MHz प्रोटोकॉल (MIFARE, iClass, ISO14443/15693) का समर्थन करता है, जिसमें…
 aquasecurity/kube-hunter
Kubernetes क्लस्टर में सुरक्षा कमजोरियों की तलाश करें
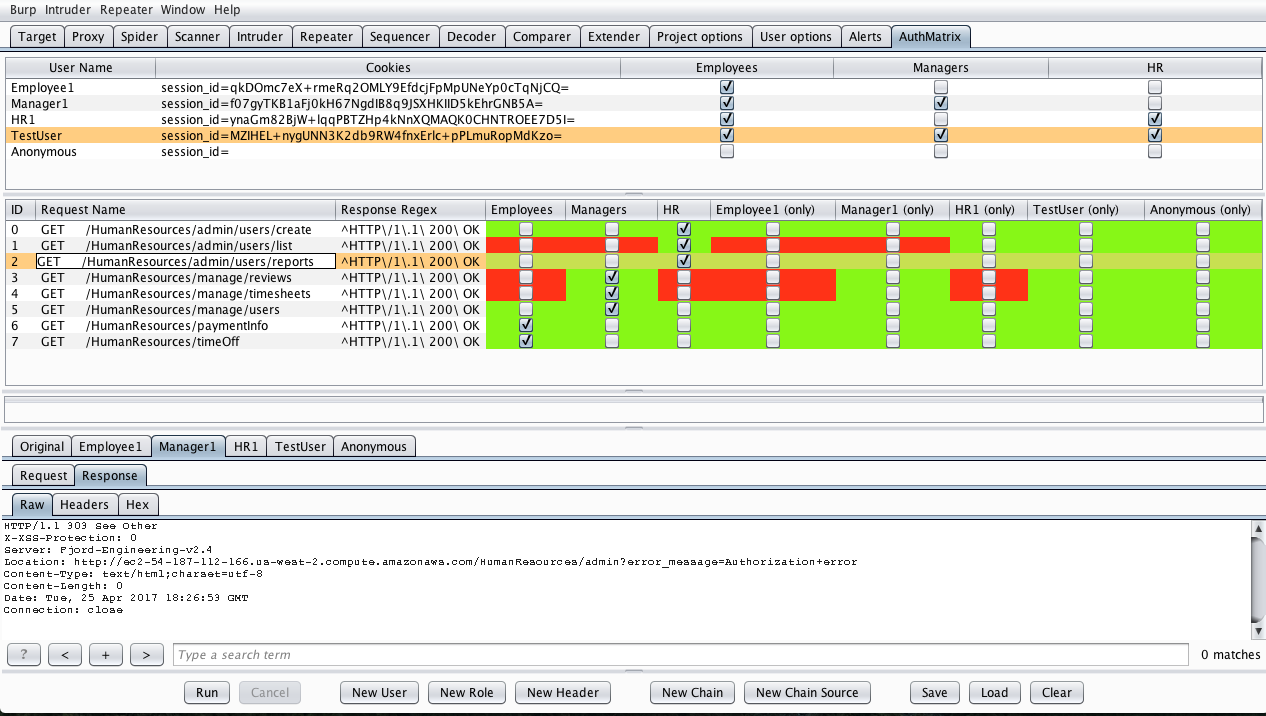 securityinnovation/authmatrix
AuthMatrix एक Burp Suite एक्सटेंशन है जो वेब एप्लिकेशन और वेब सेवाओं में प्राधिकरण का परीक्षण करने का एक सरल तरीका प्रदान करता है।
 mfthomps/labtainers
Labtainers: एक Docker-आधारित साइबर लैब फ्रेमवर्क
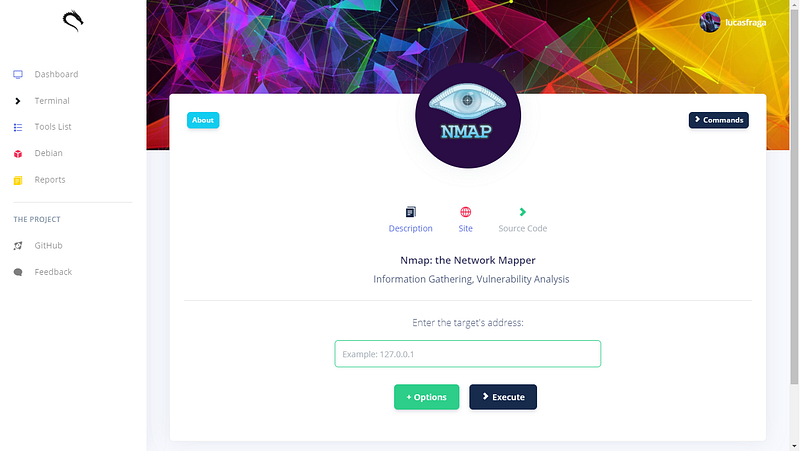 lucasfrag/kali-linux-tools-interface
सुरक्षा सूचना उपकरणों के उपयोग को सुविधाजनक बनाने के लिए विकसित ग्राफिकल वेब इंटरफ़ेस।
 vmware-labs/attack-surface-framework
बाहरी और आंतरिक नेटवर्क हमले की सतह की खोज के लिए उपकरण
 busescanfly/rpi-hunter
LAN पर रास्पबेरी पाई का स्वचालित खोज और शोषण
 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM प्रॉक्सी जो SOCKS4/SOCKS5 को HTTP/HTTPS/HTTP2/HTTP3 प्रॉक्सी में बदलता है, पारदर्शी TCP/UDP रीडायरेक्शन, ARP/NDP/DNS स्पूफिंग, ट्रैफिक…
 jrrdev/cve-2017-5638
Docker-आधारित कमजोर वातावरण और Python एक्सप्लॉइट स्क्रिप्ट जो शैक्षिक सुरक्षा परीक्षण के लिए CVE-2017-5638 (Apache Struts2 RCE) प्रदर्शित करती है।
 digiprosec/microtrick
MikroTik RouterOS उपकरणों पर अनधिकृत पूर्ण एडमिन एक्सेस प्राप्त करने के लिए MikroTrick SSH चेन (CVE-2026-86060, CVE-2026-67279) का उपयोग करने वाला…
 whgojp/javaseclab
जावा भेद्यता प्रयोगशाला जिसमें भेद्य और ठीक किया गया कोड, आक्रमण परिदृश्य, स्रोत/सिंक ऑडिट नोट्स, और सुरक्षा प्रशिक्षण एवं टूल मूल्यांकन के लिए…
 djsime1/awesome-flipperzero
🐬 Flipper Zero डिवाइस के लिए अद्भुत संसाधनों का एक संग्रह।
 goochbeater/spiritual-spell-red-teaming
विभिन्न LLM, मुख्य रूप से Claude को जेलब्रेक करने के लिए एक रेपो
 mgeeky/stracciatella
OpSec-सुरक्षित C# के अंदर से Powershell रनस्पेस (उर्फ SharpPick) जिसमें AMSI, Constrained Language Mode और Script Block Logging स्टार्टअप पर अक्षम…
 chaelsoo/hollow
एक शेलकोड लोडर जनरेटर जो कई इंजेक्शन तकनीकों का समर्थन करता है, रेड टीम अभियानों के लिए बनाया गया।








