
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 qruiqai/leakish
ब्राउज़र गोपनीयता-रिसाव डिटेक्टर — आठ डिटेक्शन मॉड्यूल, जोखिम स्कोरिंग, और प्रति-खाता इतिहास, सभी आपके ब्राउज़र में।
 0x4d31/cve-2024-6387_hassh
HASSH फिंगरप्रिंट्स जो CVE-2024-6387 (regreSSHion) के प्रति संभावित रूप से संवेदनशील OpenSSH सर्वरों की पहचान करने के लिए हैं।
 vulncheck-oss/go-exploit-cache
go-exploit के साथ उपयोग करने के लिए HTTP कैश डेटाबेस बनाने की एक उपयोगिता
 rival420/cve-2020-14181
CVE-2020-1481 के लिए POC - Jira Username Enumerator/Validator
 osintbuddy/web
एंटिटी ग्राफ़, OSINT डेटा माइनिंग, और प्लगइन्स। परिवर्तनकारी अंतर्दृष्टि के लिए असंरचित और सार्वजनिक डेटा कनेक्ट करें 🌐 (वेब संस्करण)
 1n3/sn1per-mcp
MCP सर्वर जो AI सहायकों को स्व-होस्टेड Sn1per इंस्टॉल को संचालित करने देता है, स्कोप्ड, ऑडिटेड स्कैन चलाता है और निष्कर्ष, पोर्ट, सबडोमेन और तकनीकों…
 gmh5225/ollama-hunter
Shodan में सार्वजनिक रूप से उजागर Ollama और llama.cpp सर्वरों को स्कैन करता है, सुरक्षा अनुसंधान के लिए होस्ट, स्थान और उपलब्ध मॉडलों की गणना करता है।
 artemy-ccrsky/cve-2024-39211
Kaiten (कार्यप्रवाह प्रबंधन प्रणाली) में उपयोगकर्ता गणना भेद्यता
 zoomerxsec/fake_cve-2020-1350
नकली एक्सप्लॉइट टूल, जिसे वास्तव में एक्सप्लॉइट करने का प्रयास करने वाले उपयोगकर्ताओं को rickroll करने के लिए डिज़ाइन किया गया है।
 elvonferen/osinton
Osinton यह एक ओपन-सोर्स प्रोजेक्ट है जो SERP API और ollama mistral का उपयोग करके चल रहा है।
 anonymousplanetorg/thgtoa
व्यापक, ओपन-सोर्स गाइड जो कार्यकर्ताओं, पत्रकारों और गोपनीयता-जागरूक उपयोगकर्ताओं के लिए ऑनलाइन गुमनामी, OpSec और पहचान सुरक्षा तकनीकों को सिखाता है।
 kenbuckler/moveit-cve-2023-34362
प्रभावित संगठनों के साथ MOVEit CVE-2023-34362 का ट्रैक किया गया प्रभाव, SFTP हेडर और कुकीज़ के माध्यम से डोमेन खोज, और एक रियल-टाइम समाचार टिकर।
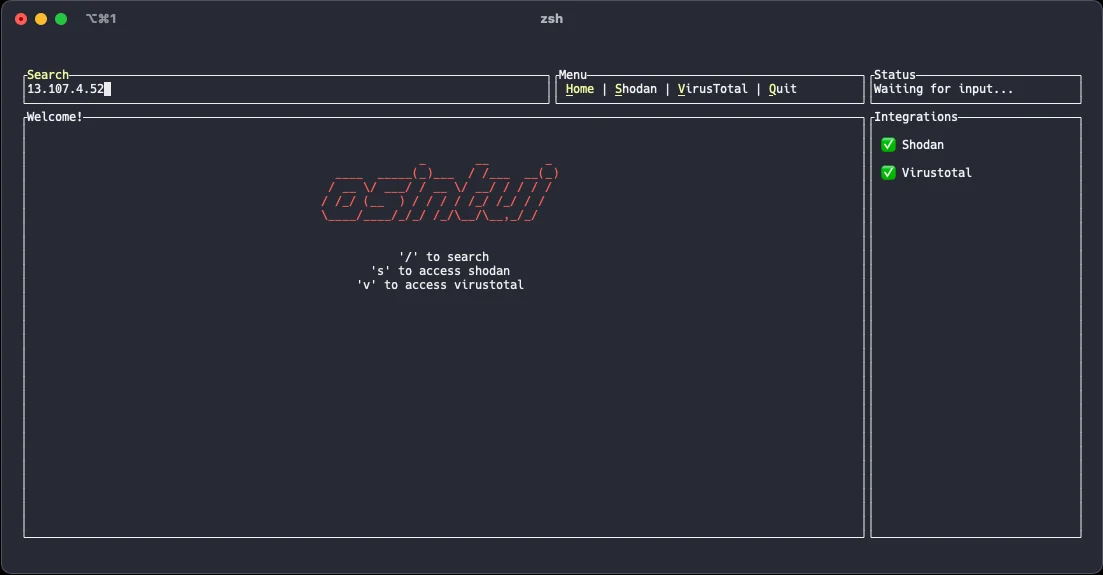 gmh5225/osintui
ओपन सोर्स इंटेलिजेंस टर्मिनल यूज़र इंटरफ़ेस
 qbitseclabs/brintelcollector
साइबर खतरा खुफिया (CTI) राष्ट्रीय या वैश्विक खतरों के स्रोतों और संकेतकों का उपयोग करते हुए, लेकिन ब्राजील के राष्ट्रीय साक्ष्य या संकेतकों के साथ 🌎
 a3h1nt/sububy
मॉड्यूलर सबडोमेन गणना सूट जिसमें सर्टिफिकेट पारदर्शिता, DNS ब्रूट-फोर्स, और API-आधारित खोज शामिल है। पोस्ट-गणना मॉड्यूल जैसे सॉर्टिंग, लाइव होस्ट का…
 thewhitecircle/thewhitecircle.github.io
TWC की आधिकारिक वेबसाइट
 nu11secur1ty/nmap-cheat-sheet
Nmap के लिए संकलित चीट शीट, जिसमें नेटवर्क रिकॉनिसेंस और सुरक्षा ऑडिटिंग के लिए टारगेट चयन, पोर्ट स्कैनिंग, सेवा/OS पहचान, NSE स्क्रिप्ट्स और आउटपुट…








