
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 tvdstaaij/telegram-history-dump
इंक्रीमेंटल सपोर्ट के साथ टेलीग्राम चैट लॉग का बैकअप लें, एकाधिक आउटपुट फॉर्मेट (JSON, HTML, प्लेनटेक्स्ट), और telegram-cli रिमोट कंट्रोल के माध्यम…
 ekultek/strutter
CVE-2018-11776 के लिए अवधारणा का प्रमाण
 0x00-0x00/cve-2018-15131
Zimbra Collaboration Suite उपयोगकर्ता नाम एन्युमरेशन
 0x00-0x00/cve-2018-10949
Zimbra Collaboration Suite उपयोगकर्तानाम गणना
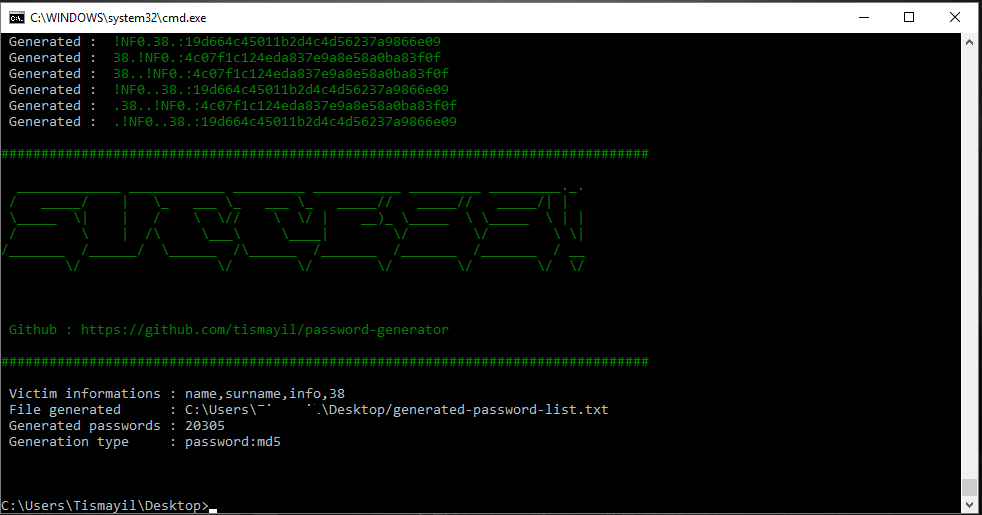 tismayil/password-generator
बलपूर्वक हमले के लिए पासवर्ड सूची जनरेटर।
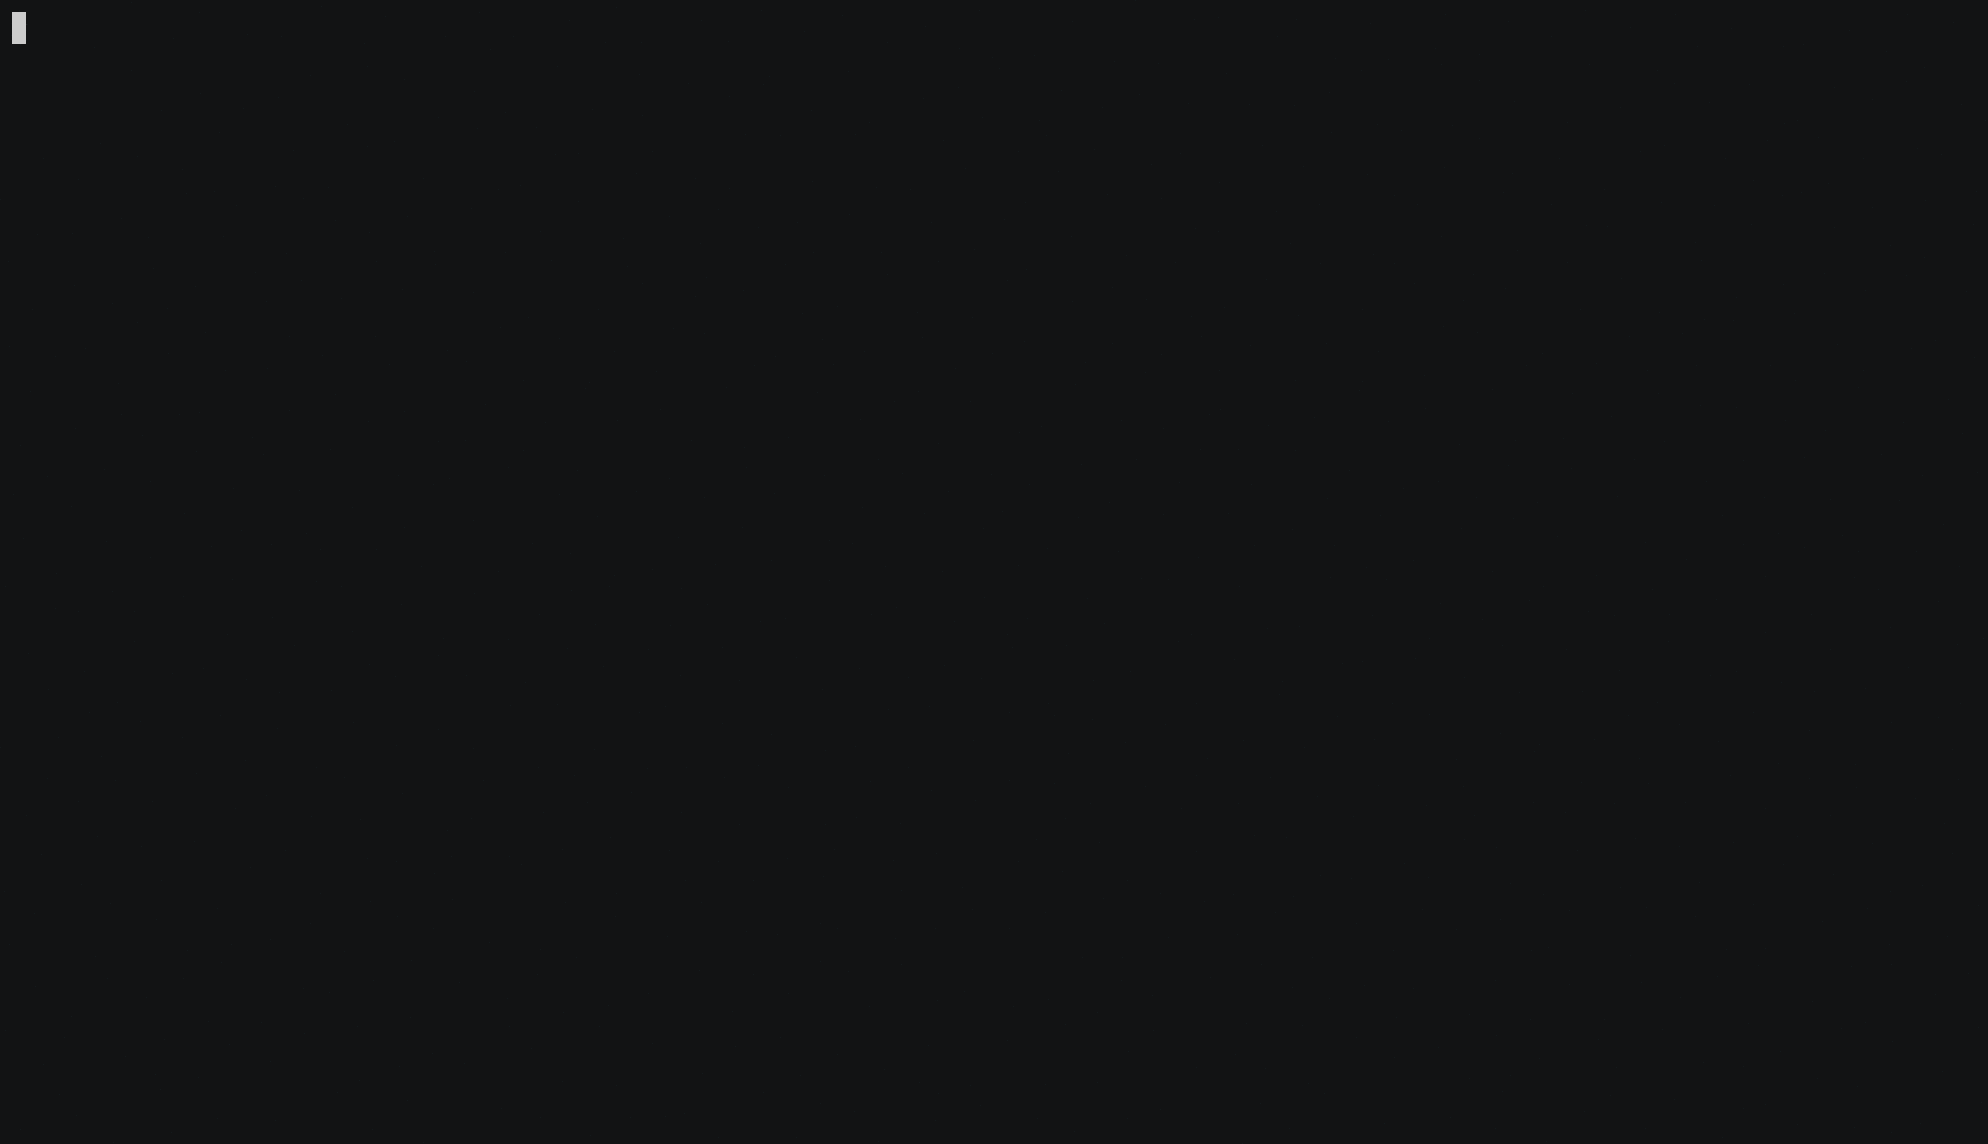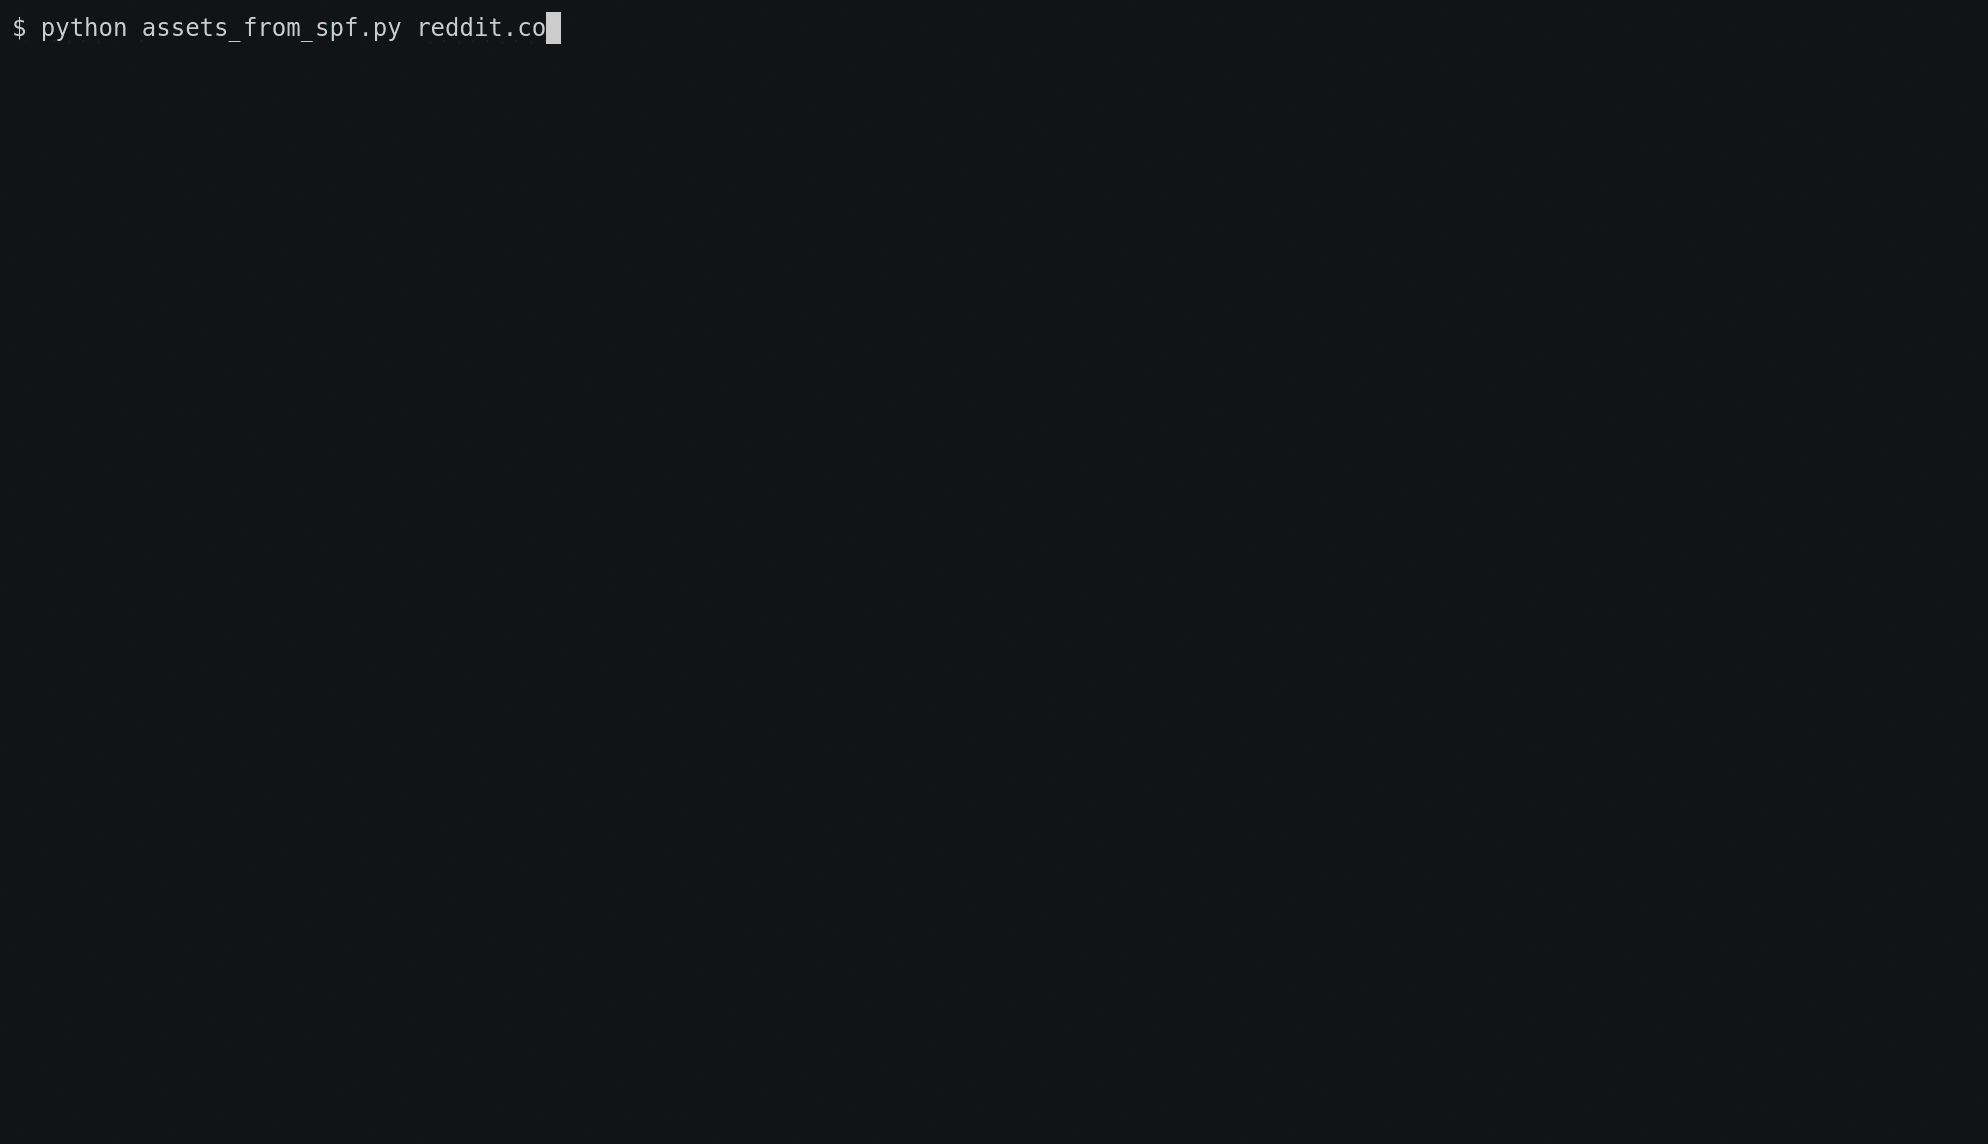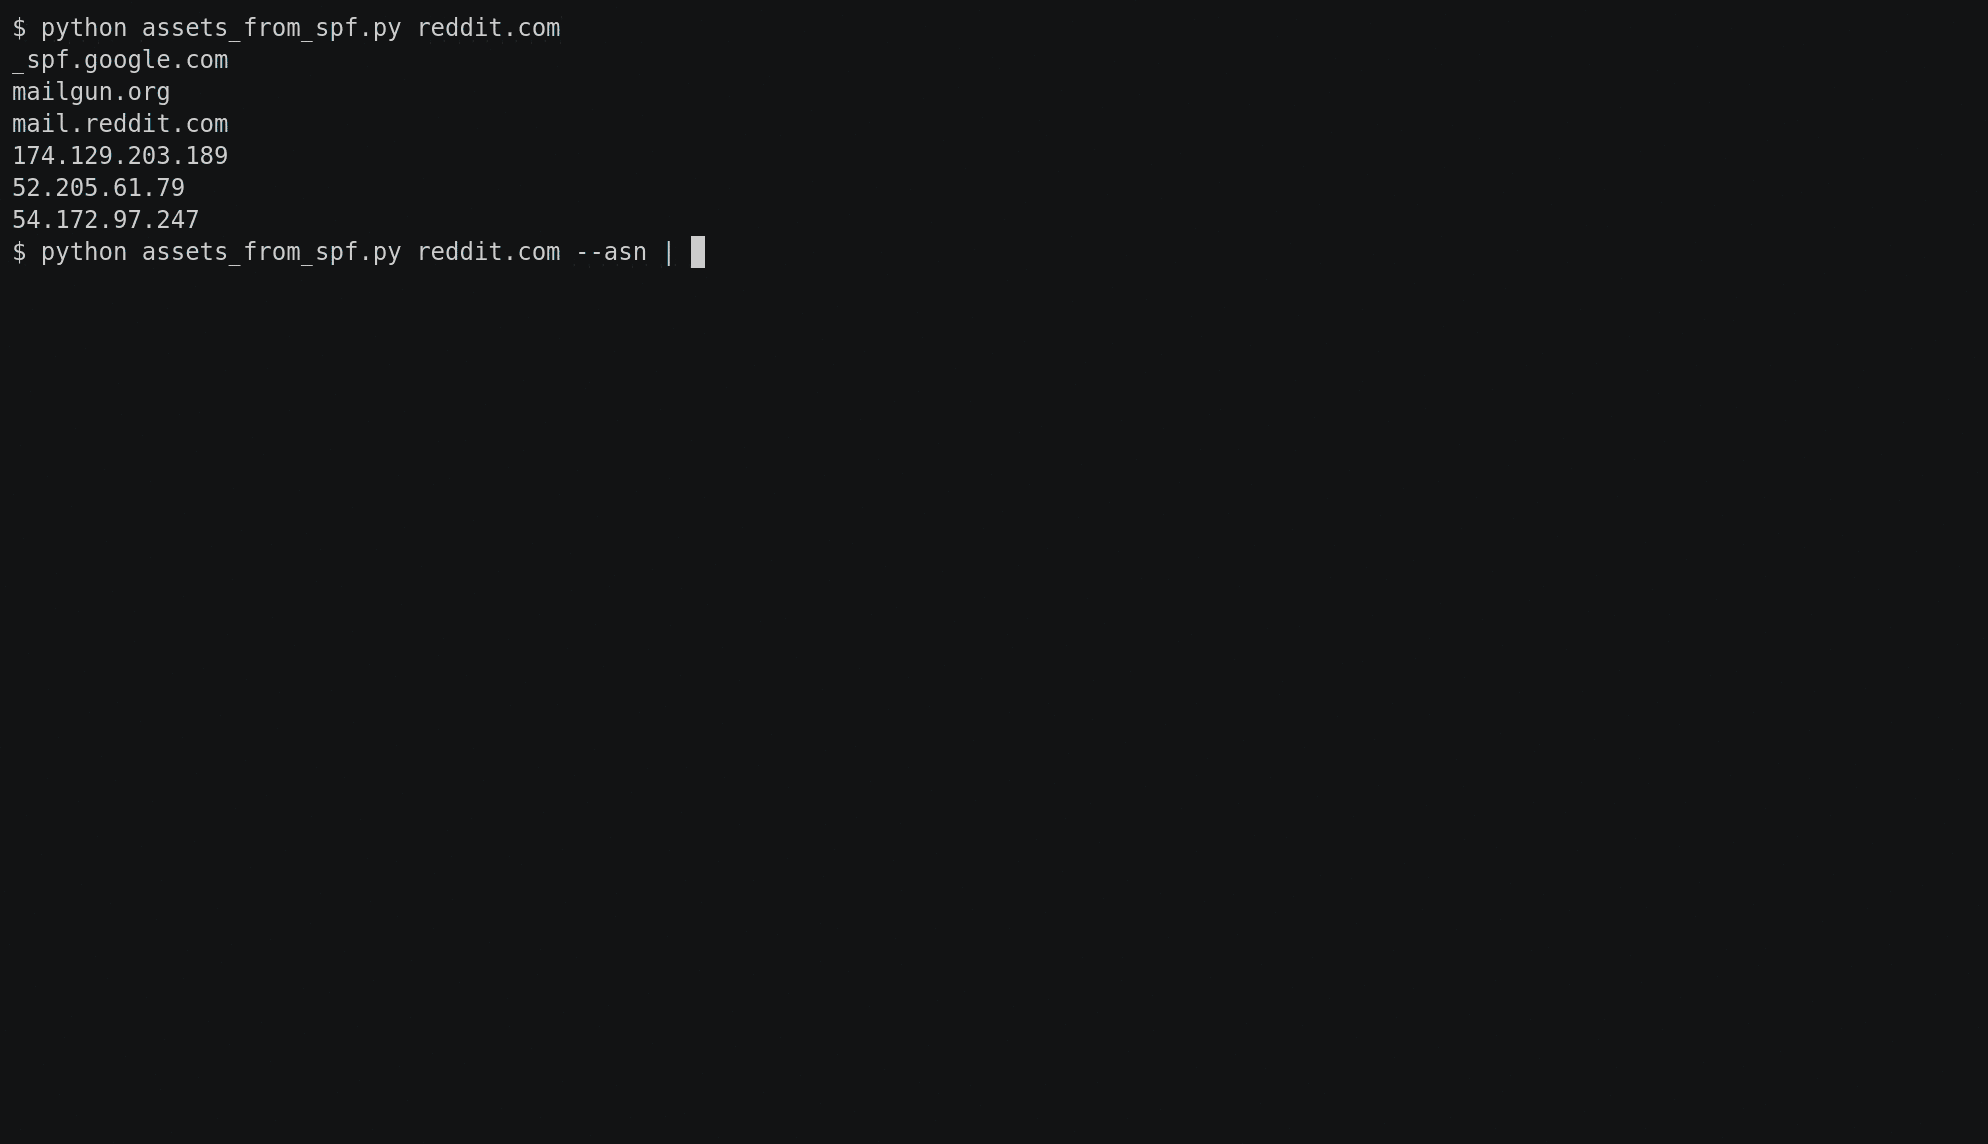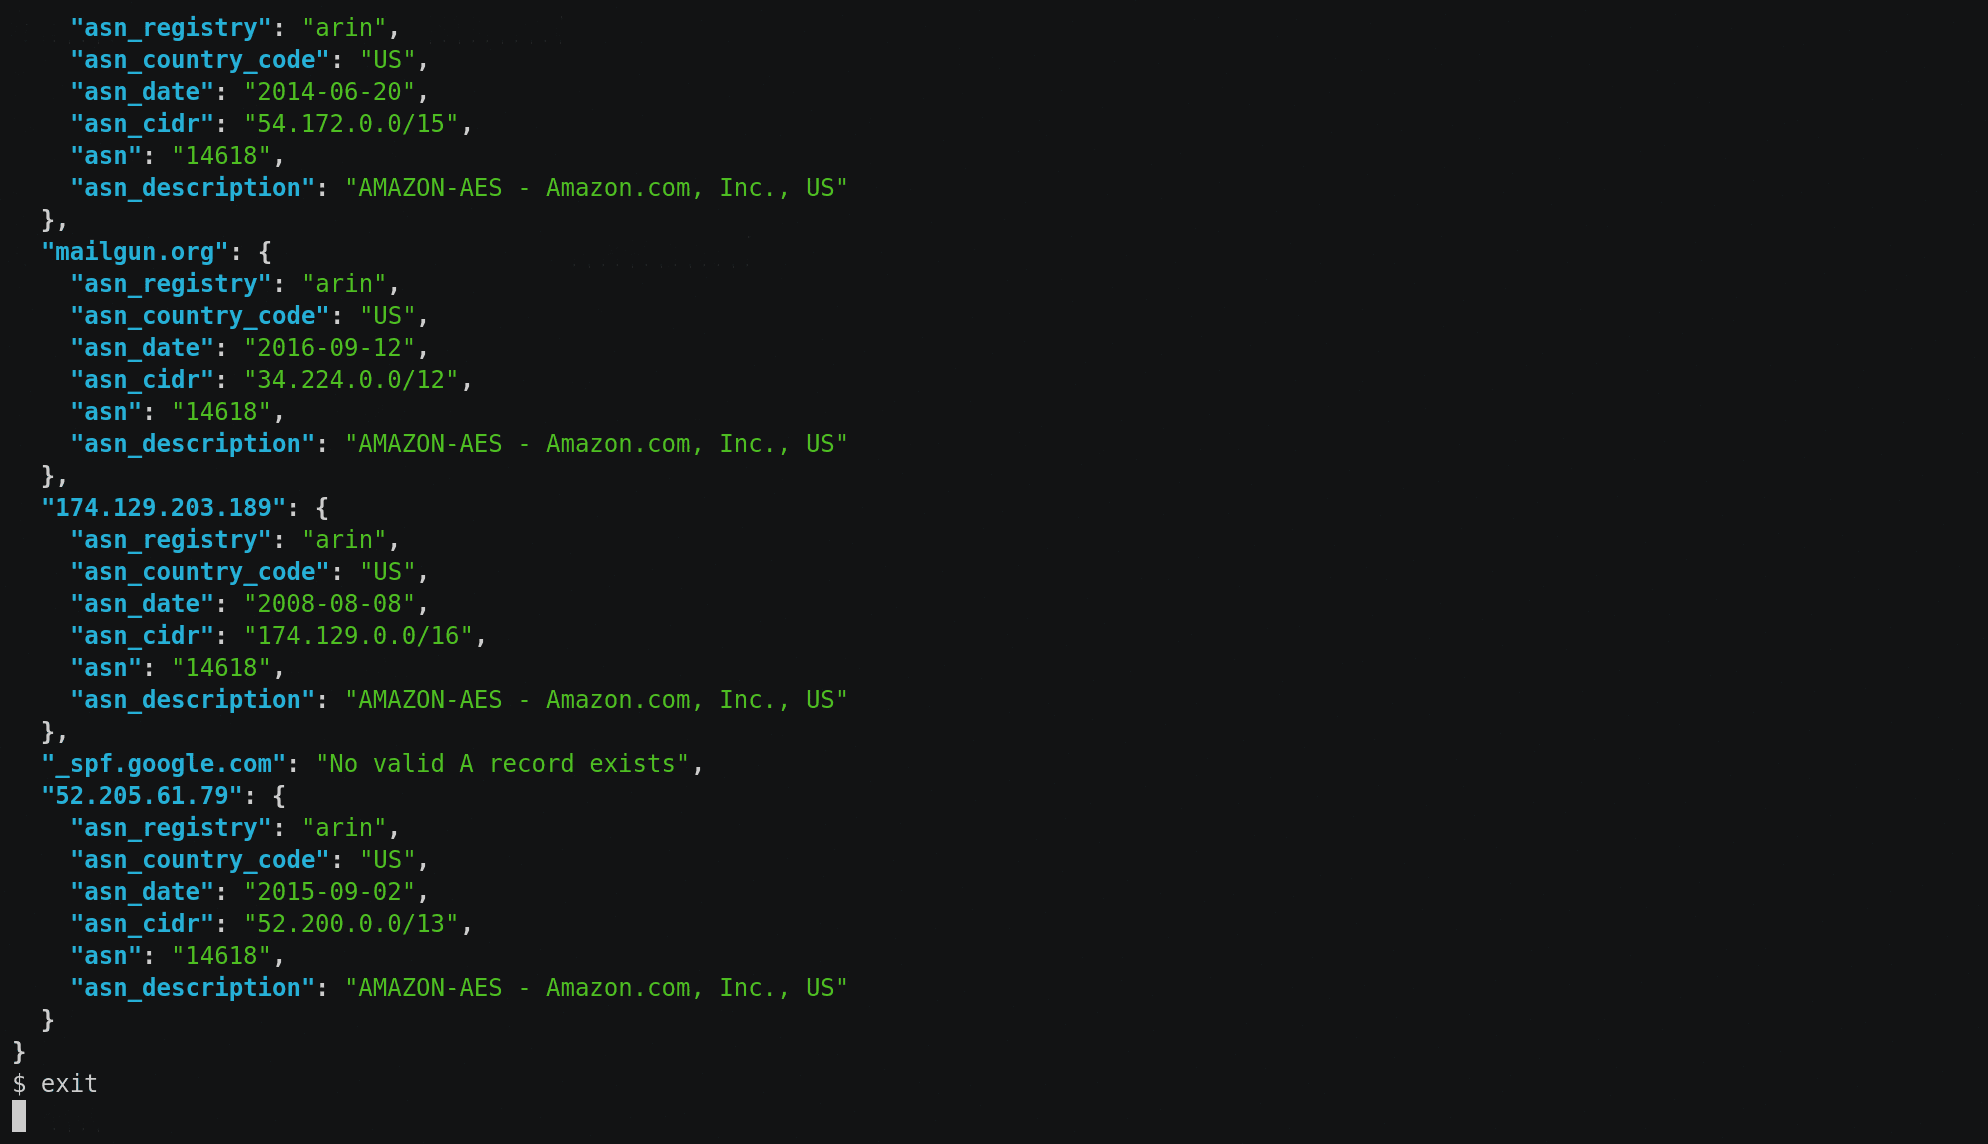 0xbharath/assets-from-spf
SPF रिकॉर्ड से नेट ब्लॉक और डोमेन नाम पार्स करने के लिए एक Python स्क्रिप्ट
 busterb/msmailprobe
Office 365 और Exchange पर मान्य उपयोगकर्ताओं की पहचान समय-आधारित और त्रुटि-आधारित तकनीकों के माध्यम से विभिन्न खुले सेवाओं, जिनमें OWA, ActiveSync और…
 abhinavbom/threat-intelligence-hunter
TIH एक खुफिया उपकरण है जो आपको कई सार्वजनिक रूप से उपलब्ध सुरक्षा फीड और कुछ प्रसिद्ध API के माध्यम से आईओसी (IOC) की खोज में मदद करता है। इस उपकरण…
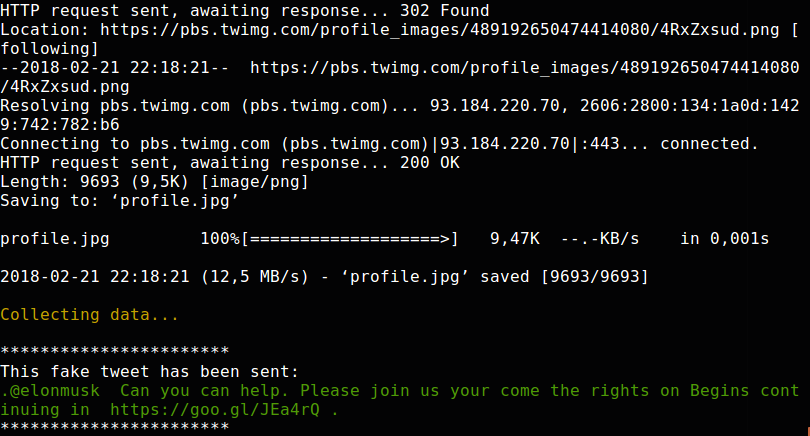
 zoutepopcorn/whatsfoto
फ़ोन नंबरों की CSV सूची से बल्क में WhatsApp प्रोफ़ाइल चित्र डाउनलोड करने के लिए क्रोम एक्सटेंशन, OSINT खुफिया जानकारी के लिए छवियों को ZIP संग्रह के…
 mirsamantajbakhsh/onionharvester
एक छोटा TOR ओनियन पता हार्वेस्टर जो यह जाँचने के लिए है कि पता उपलब्ध है या नहीं।
 649/pingpon-exploit
GPON होम राउटर (CVE-2018-10562) पर बड़े पैमाने पर रिमोट कोड निष्पादन के लिए शोषण, जो Shodan से प्राप्त किया गया है।
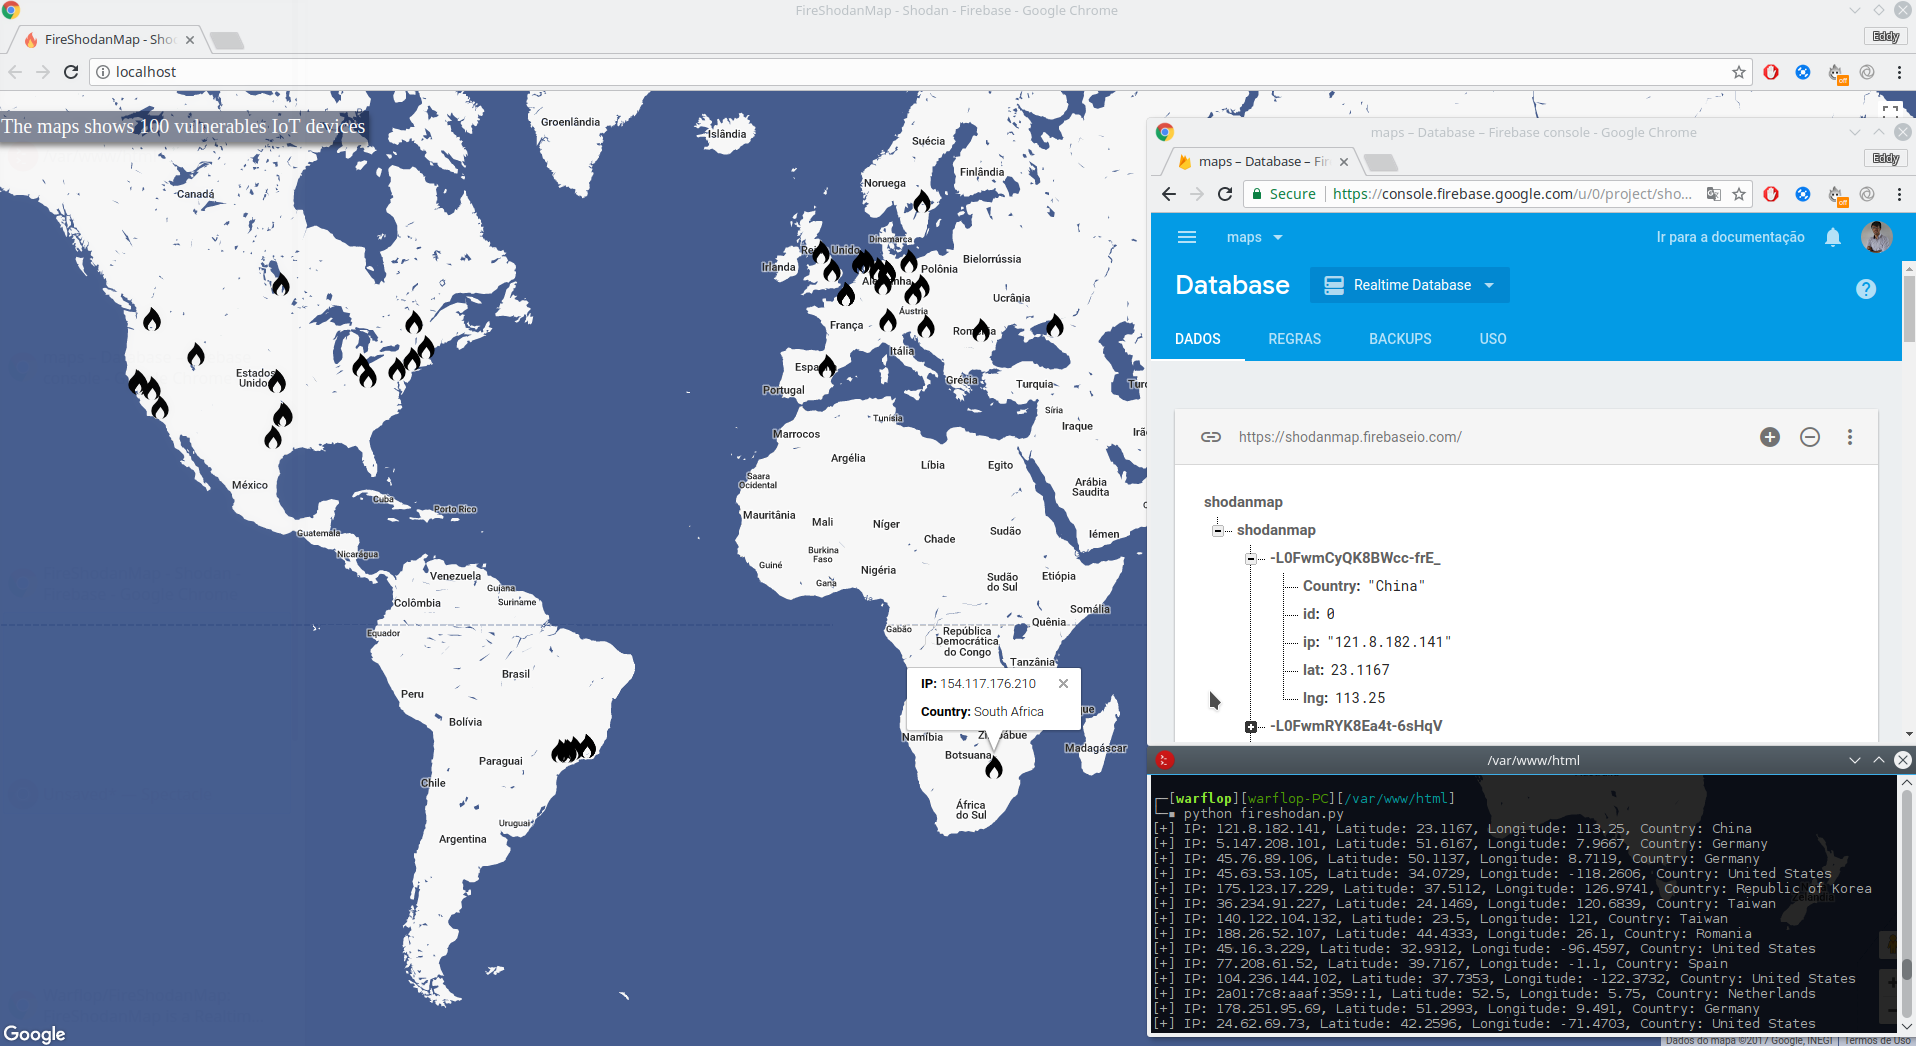 warflop/fireshodanmap
FireShodanMap एक रीयलटाइम मैप है जो Firebase, Google Maps और Shodan को एकीकृत करता है। Shodan का उपयोग करके कमजोर उपकरणों की खोज की जाती है और उन्हें…
 codedotjs/twifo-cli
:baby_chick: किसी Twitter उपयोगकर्ता की जानकारी प्राप्त करें।
 lgggreg/skype-log-viewer
स्काइप के बिना स्काइप इतिहास डाउनलोड करें और देखें
 nccgroup/outlookleaktest
आउटलुक HTML लीक टेस्ट प्रोजेक्ट
 offxec/samurai
Bash-आधारित ईमेल खोज फ्रेमवर्क जो OSINT पुनर्निरीक्षण के लिए गूगल डॉर्क क्वेरी, कंपनी के नाम, या डोमेन नाम का उपयोग करके ईमेल पते निकालता है।








