
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 rmottanet/unauthscout
UnauthScout एक OSINT (ओपन सोर्स इंटेलिजेंस) उपकरण है, जो Bash में विकसित किया गया है, जो संस्करण नियंत्रण प्लेटफार्मों (GitLab और GitHub) पर…
 star-sg/challenges
क्रिसमस-थीम वाला CTF एडवेंट कैलेंडर जिसमें बाइनरी एक्सप्लॉइटेशन, क्रिप्टोग्राफी, रिवर्स इंजीनियरिंग, फोरेंसिक्स, OSINT और वेब एक्सप्लॉइटेशन में 12…
 zh54321/sharepointdumper
PowerShell SharePoint निष्कर्षण + ऑडिटिंग टूल रेड/ब्लू/पर्पल टीमों के लिए। Microsoft Graph के माध्यम से एक उपयोगकर्ता द्वारा एक्सेस किए जा सकने वाले…
 mr-r3b00t/crime-mapper
साइबर अपराध मैपिंग के लिए एक उपकरण
 d3ckx1/omniscan
बहु-इंजन भेद्यता स्कैनर जिसमें अंतर्निहित Nuclei Lite, Afrog, और XRay इंजन शामिल हैं। इसमें FOFA/Shodan के माध्यम से संपत्ति खोज, OOB इंटरैक्शन…
 fsociety-team/fsociety
एक मॉड्यूलर पेनिट्रेशन परीक्षण ढांचा
 expert21/hermes-osint
Hermes — परीक्षण, प्रयोग और सुरक्षित जांच स्वचालन हेतु एक अस्थायी, Docker-संचालित OSINT फ्रेमवर्क।
 aydinnyunus/exiflooter
इमेज URL और डायरेक्टरीज़ से जियोलोकेशन और EXIF मेटाडेटा निकालता है, GPS कोऑर्डिनेट्स मैपिंग के लिए OpenStreetMap एकीकरण के साथ।
 rxerium/internal-security-detect
किसी कंपनी में आंतरिक सुरक्षा नियंत्रणों का पता लगाना
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - स्वचालित रूप से वेबसाइट(ओं) को एन्यूमरेट करता है और परिणाम के रूप में फ़ाइलें डंप करता है
 narimangharib/irgc-whatsapp-phishkit
राज्य-प्रायोजित WhatsApp फ़िशिंग बुनियादी ढाँचे का विश्लेषण, जिसमें रीयल-टाइम QR अपहरण और डिवाइस निगरानी शामिल है
 escape-technologies/awesome-attack-surface-management
Attack Surface Management (ASM) पर केंद्रित उपकरणों, तकनीकों, ढाँचों और सीखने के संसाधनों का एक चयनित संग्रह।
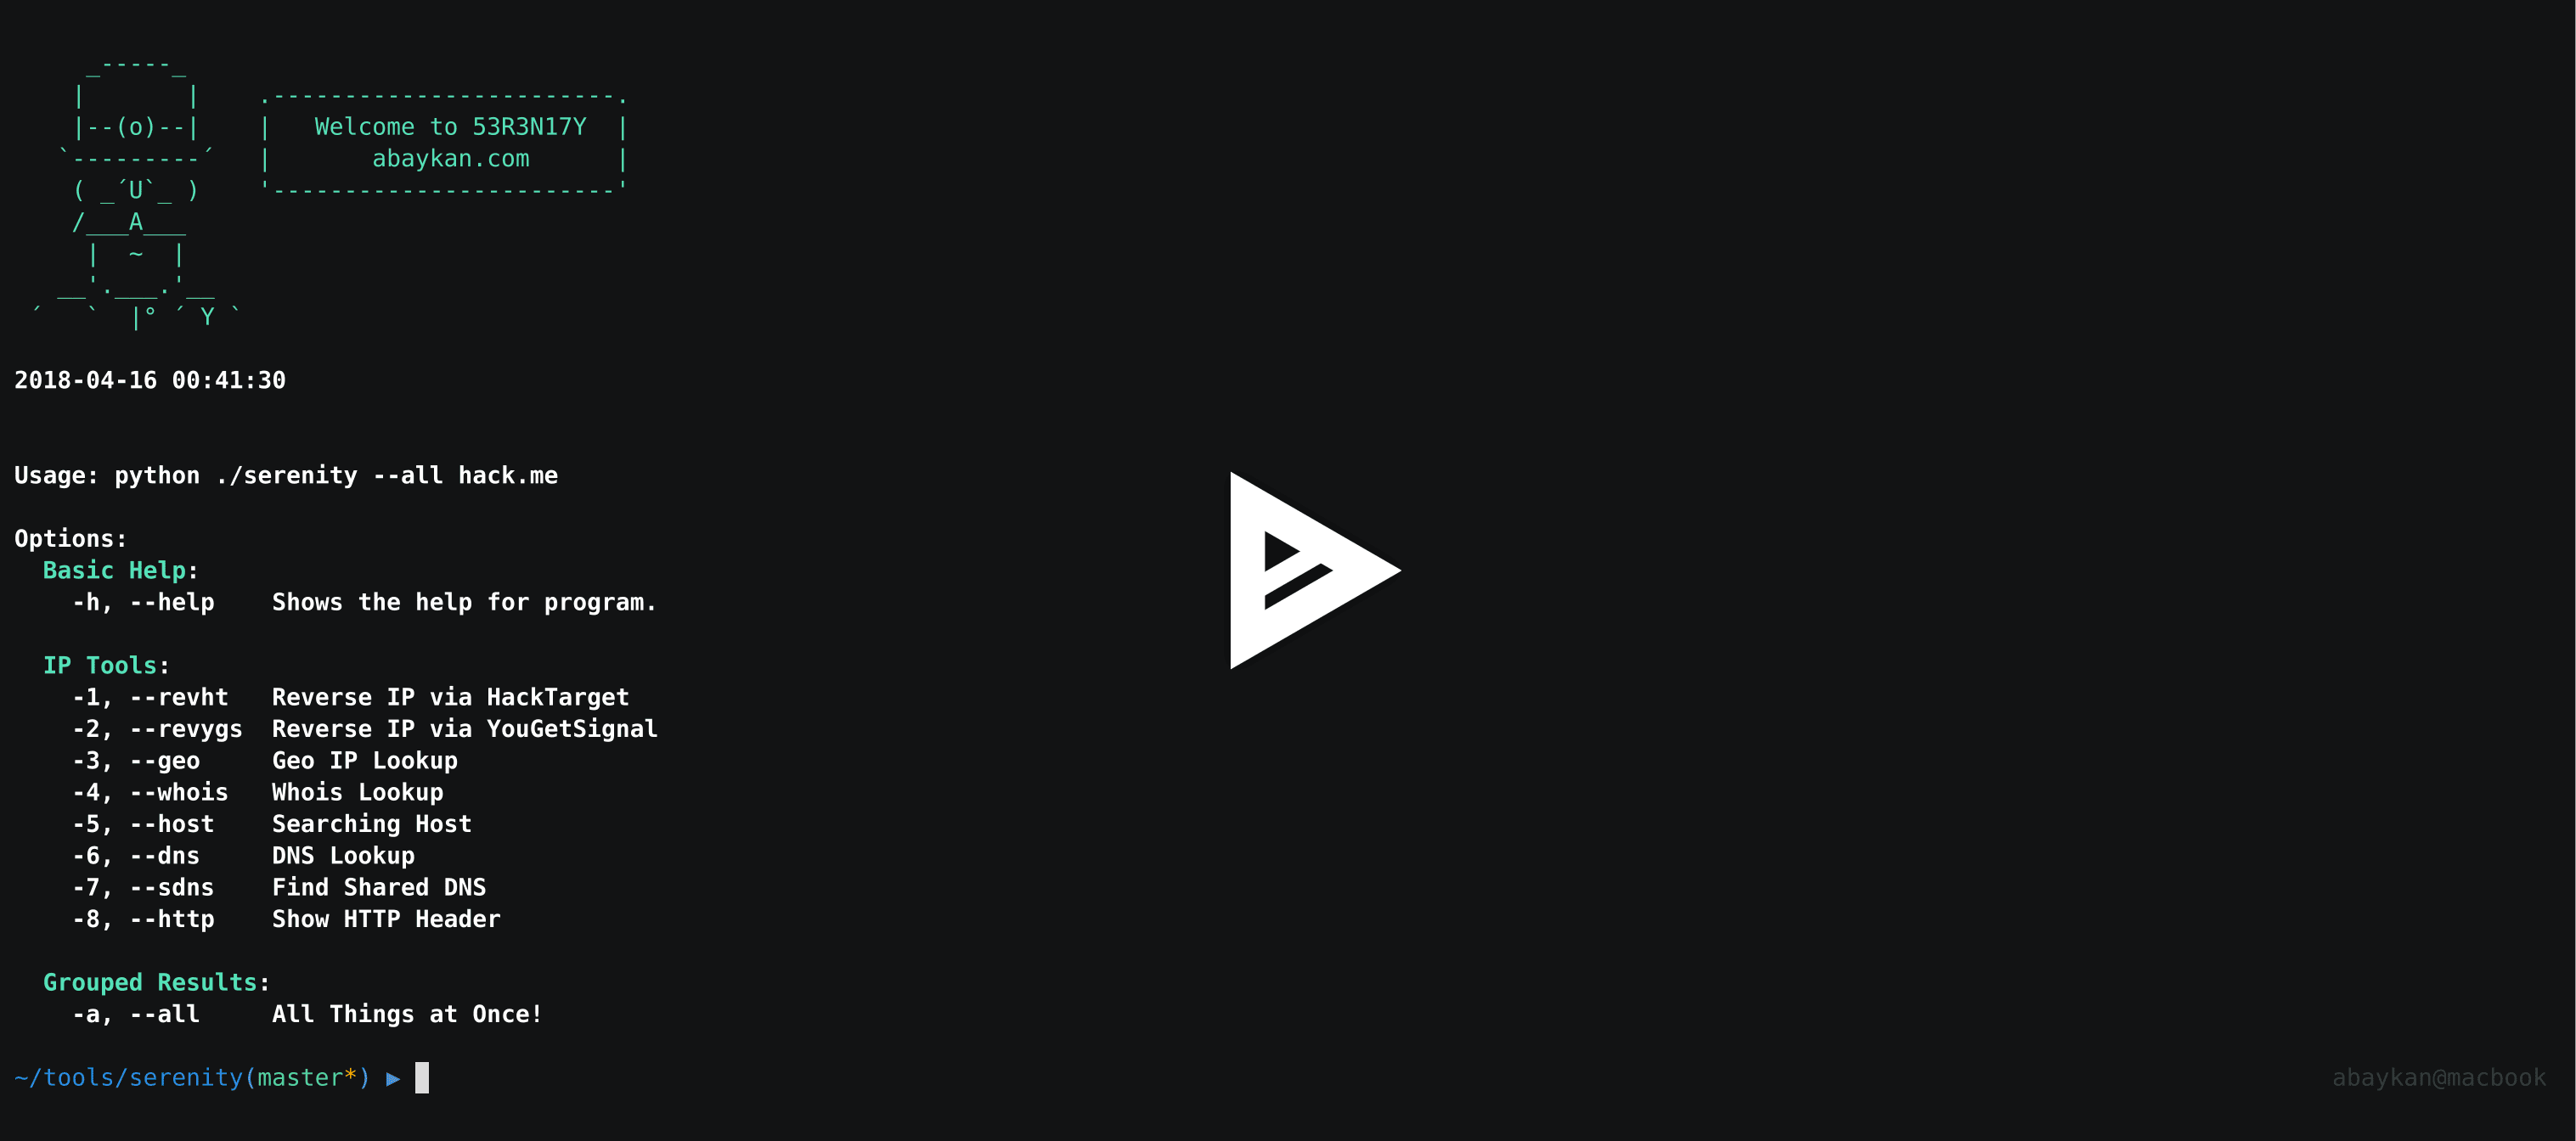 abaykan/53r3n17y
सूचना संग्रह के लिए पायथन आधारित स्क्रिप्ट।

 oksuzkayra/gaia
सुरक्षा शोधकर्ताओं के लिए हमले की सतह की खोज और AI-सहायता प्राप्त ट्राइएज। एंडपॉइंट और पैरामीटर मैपिंग कार्रवाई योग्य परीक्षण संकेतों के साथ।
 ronin-rb/ronin
Ronin एक नि:शुल्क और ओपन सोर्स रूबी टूलकिट है जो सुरक्षा अनुसंधान और विकास के लिए है। Ronin तृतीय-पक्ष गिट रिपॉजिटरी के माध्यम से कोड, एक्सप्लॉइट,…
 ang13t/bluesnoop
एक TUI ब्लूटूथ उपयोगिता रडार विश्लेषण और वार ड्राइविंग के लिए 🦉
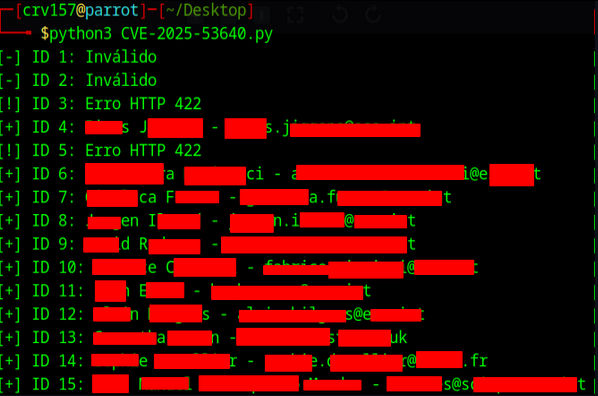 rafaelcorvino1/cve-2025-53640
CERN के Indico में Broken Object Level Authorization (BOLA) प्रमाणित उपयोगकर्ताओं की गणना की ओर ले जाता है।








