
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 niloofarkheirkhah/nili
Nili एक नेटवर्क स्कैन, मैन इन द मिडल, प्रोटोकॉल रिवर्स इंजीनियरिंग और फ़ज़िंग के लिए उपकरण है।
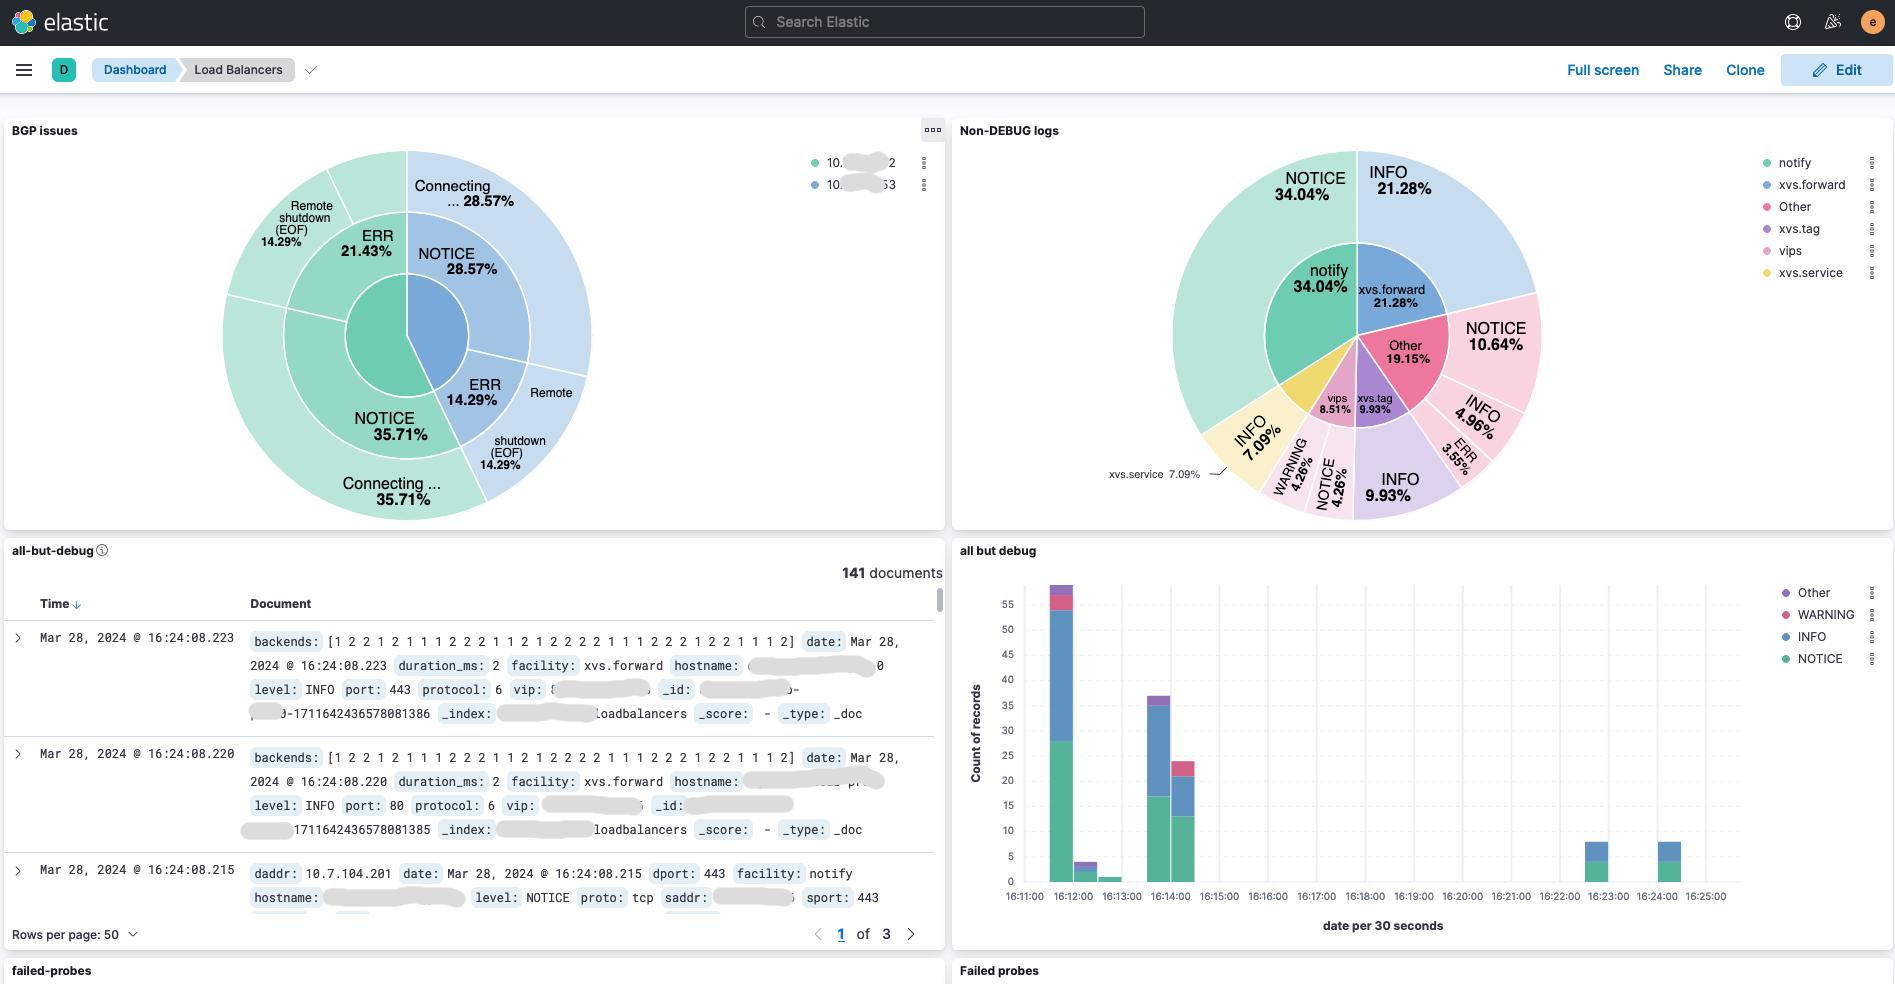 davidcoles/vc5
Linux के लिए XDP/eBPF का उपयोग करने वाला एक क्षैतिज रूप से स्केलेबल Direct Server Return लेयर 4 लोड बैलेंसर

 danmcinerney/wifi-monitor
आपके स्थानीय नेटवर्क पर सबसे अधिक पैकेट भेजने वाले IPs को प्रिंट करता है।
 chaostoolkit/chaostoolkit-kubernetes
Chaos Toolkit प्रोब्स और एक्शन्स API का Kubernetes ड्राइवर एक्सटेंशन
 psc4re/nse-scripts
NSE स्क्रिप्ट जो CVE-2020-1350 SIGRED और CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473 का पता लगाती हैं
 emrekybs/nim-shell
रिवर्स शेल जो विंडोज डिफेंडर डिटेक्शन को बायपास कर सकता है
 cybermaggedon/cyberprobe
साइबर हमलों को पकड़ना, विश्लेषण करना और उन पर प्रतिक्रिया देना
 gvb84/pbscan
उपयोगकर्ता-स्तर TCP/IP स्टैक के उपयोग के कारण तेज़ और अधिक कुशल स्टेटलेस SYN स्कैनर और बैनर ग्रैबर।

 rpranshu/eternalview
EternalView एक ऑल-इन-वन बुनियादी सूचना संग्रह और कमजोरी मूल्यांकन उपकरण है।
 dowrighttv/dnxfirewall
DNXFIREWALL® और DAD'S NEXT-GEN FIREWALL™, एक C/CPython हाइब्रिड अगली पीढ़ी का फ़ायरवॉल जो लिनक्स के ऊपर बनाया गया है और पैकेट नियंत्रण के लिए…
 idov31/novahypervisor
इंटेल x64 के लिए विंडोज हाइपरवाइज़र: विंडोज के लिए रक्षात्मक होस्ट हाइपरवाइज़र जो कर्नेल-स्तरीय हमलों को कम करने के लिए डिज़ाइन किया गया है, जिसमें…
 bitbrute/evillimiter-windows
वह उपकरण जो बिना प्रशासनिक पहुंच के स्थानीय नेटवर्क पर उपकरणों की बैंडविड्थ की निगरानी, विश्लेषण और सीमा निर्धारित करता है (केवल विंडोज के लिए)
 vmware-labs/attack-surface-framework
बाहरी और आंतरिक नेटवर्क हमले की सतह की खोज के लिए उपकरण
 synwall/synwall
Linux kernel module जो IoT उपकरणों के लिए शून्य-कॉन्फ़िगरेशन, OTP-आधारित फ़ायरवॉल को कार्यान्वित करता है। पूर्व-साझा कुंजी का उपयोग करके नेटवर्क…
 rasta-mouse/cswhispers
किसी C# प्रोजेक्ट में D/Invoke और अप्रत्यक्ष syscall विधियाँ जोड़ने के लिए स्रोत जनरेटर।
 darkarnium/secpub
प्रकाशित सुरक्षा कमजोरियाँ, शोध, और संबंधित जानकारी।








