
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 jkornev/hidden
विंडोज़ ड्राइवर जिसमें usermode इंटरफ़ेस है जो प्रोसेस, फ़ाइल-सिस्टम और रजिस्ट्री ऑब्जेक्ट्स को छिपा सकता है, प्रोसेस की सुरक्षा कर सकता है, आदि
 zmap/zdns
फ़ास्ट DNS लुकअप लाइब्रेरी और CLI टूल
 elvanderb/tcp-32764
कुछ कोड और नोट्स लिंक्सिस WAG200G में TCP-32764 पर सुनने वाले बैकडोर के बारे में।
 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
 citronneur/rdpy
Twisted Python में रिमोट डेस्कटॉप प्रोटोकॉल

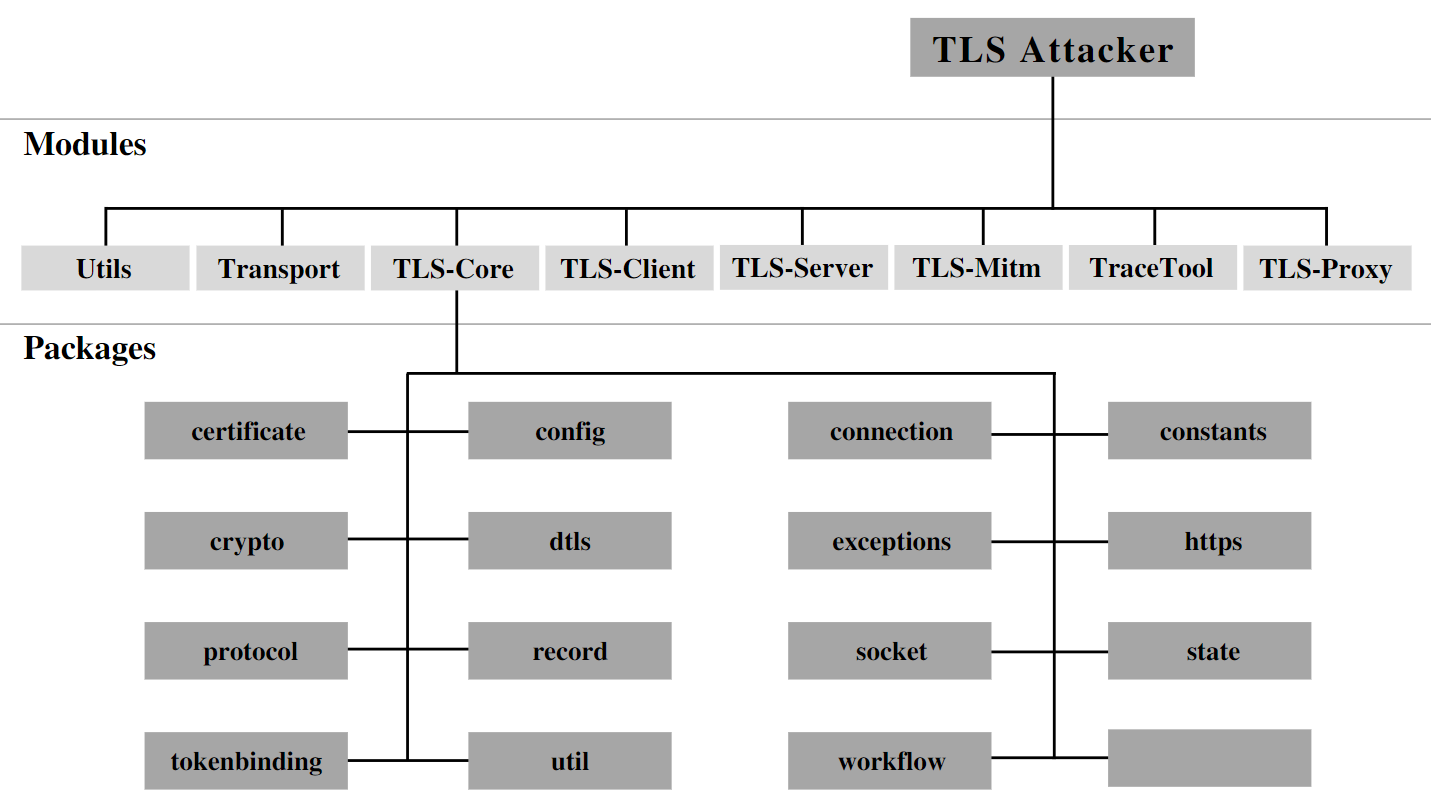 tls-attacker/tls-attacker
जावा-आधारित फ्रेमवर्क TLS लाइब्रेरीज़ के व्यवस्थित फज़िंग और विश्लेषण के लिए। मनमाना प्रोटोकॉल संदेश निर्माण, संशोधन, और भेद्यता खोज के लिए TLS…
 resiprocate/resiprocate
SIP, ICE, TURN और संबंधित प्रोटोकॉल का C++ कार्यान्वयन।
 samyk/keysweeper
KeySweeper एक गुप्त Arduino-आधारित उपकरण है, जो एक कार्यशील USB वॉल चार्जर के रूप में छिपा होता है, जो आस-पास के किसी भी Microsoft वायरलेस कीबोर्ड से…
 droe/sslsplit
पारदर्शी मैन-इन-द-मिडल प्रॉक्सी जो SSL/TLS कनेक्शनों को समाप्त करता है, चलते-फिरते प्रमाणपत्र जाली बनाता है, और नेटवर्क फोरेंसिक और प्रवेश परीक्षण के…
 openwisp/openwisp-controller
नेटवर्क और WiFi नियंत्रक: प्रोविज़निंग, कॉन्फ़िगरेशन प्रबंधन और अपडेट, (openwisp-config के माध्यम से पुल या SSH के माध्यम से पुश), x509 PKI प्रबंधन…
 0xinfection/tidos-framework
आक्रामक मैन्युअल वेब एप्लिकेशन पेनिट्रेशन टेस्टिंग फ्रेमवर्क।
 anouarbensaad/vulnx
vulnx 🕷️ एक बुद्धिमान बॉट, शेल स्वचालित इंजेक्शन प्राप्त कर सकता है, और शोधकर्ताओं को CMS सिस्टम की सुरक्षा कमजोरियों का पता लगाने में मदद करता है।…
 gamehunterkaan/autopwn-suite
AutoPWN Suite एक परियोजना है जो स्वचालित रूप से कमजोरियों की स्कैनिंग और सिस्टम का शोषण करने के लिए है।
 mullvad/gotatun
Rust में यूज़रस्पेस WireGuard® कार्यान्वयन
 redteampentesting/pretender
आपका MitM साथी जो DHCPv6 DNS takeover, mDNS, LLMNR और NetBIOS-NS स्पूफिंग जैसे हमलों को रिले करने के लिए है।
 mrash/fwknop
Single Packet Authorization > Port Knocking








