
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 corelight/go-zeek-broker-ws
zeek broker के websocket API का उपयोग करने के लिए एक Go लाइब्रेरी
 salgio/esptouchcatcher
eWeLinkESPT एक टूल है जो eWeLink मोबाइल एप्लिकेशन द्वारा समर्थित ESP-आधारित IoT डिवाइस को भेजे गए WiFi नेटवर्क क्रेडेंशियल्स को स्वचालित रूप से डिकोड…
 hreese/heartbleed-dtls
CVE-2014-0160 (Heartbleed) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण DTLS को लक्षित करता है, TLS/DTLS कार्यान्वयन में मेमोरी डिस्क्लोज़र भेद्यता प्रदर्शित करता…
 interceptsuite/interceptsuite
TCP/TLS/DTLS/UDP ट्रैफ़िक के लिए MITM प्रॉक्सी, STARTTLS, IoT, थिक क्लाइंट और बहुत कुछ के साथ।
 corelight/zeek-caldera-detector
एक Zeek आधारित Mitre Caldera डिटेक्टर।
 minc-nice-100/http2-bomb-analysis-paper
HTTP/2 बम: HPACK अनुक्रमित-संदर्भ प्रवर्धन + प्रवाह-नियंत्रण स्टॉल। एक हाई स्कूल छात्र का पूर्ण प्रोटोकॉल विश्लेषण (LaTeX)। CVE-2026-49975,…
 mein-0/cve-2026-0828
CVE-2026-0828 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Safetica ProcessMonitorDriver.sys में एक BYOVD कमजोरी जो IOCTL दुरुपयोग और टोकन डुप्लिकेशन के…
 masjohncook/netsec-project
नेटवर्क सुरक्षा परियोजना की स्क्रिप्ट - CVE-2021-22555 पर हमला
 dolutech/patch-manual-cve-2025-26465-e-cve-2025-26466
मैनुअल पैच CVE-2025-26465-e-CVE-2025-26466 के सुधार के लिए, OpenSSH अपडेट के बिना सिस्टम के लिए
 sibexico/deadend
हल्का स्क्रिप्ट योग्य हनीपॉट रनर
 purpleteam-labs/purpleteam-tls-checker
TLS जाँच घटक purpleteam का
 george0papasotiriou/cve-2026-6060-quic-handshake-amplification-via-address-validation-bypass
QUIC पता-सत्यापन बायपास के लिए शैक्षणिक Python PoC जो हैंडशेक एम्प्लीफिकेशन ट्रिगर करता है, जिसमें असुरक्षित सर्वर सिमुलेशन और हमले का प्रदर्शन शामिल…
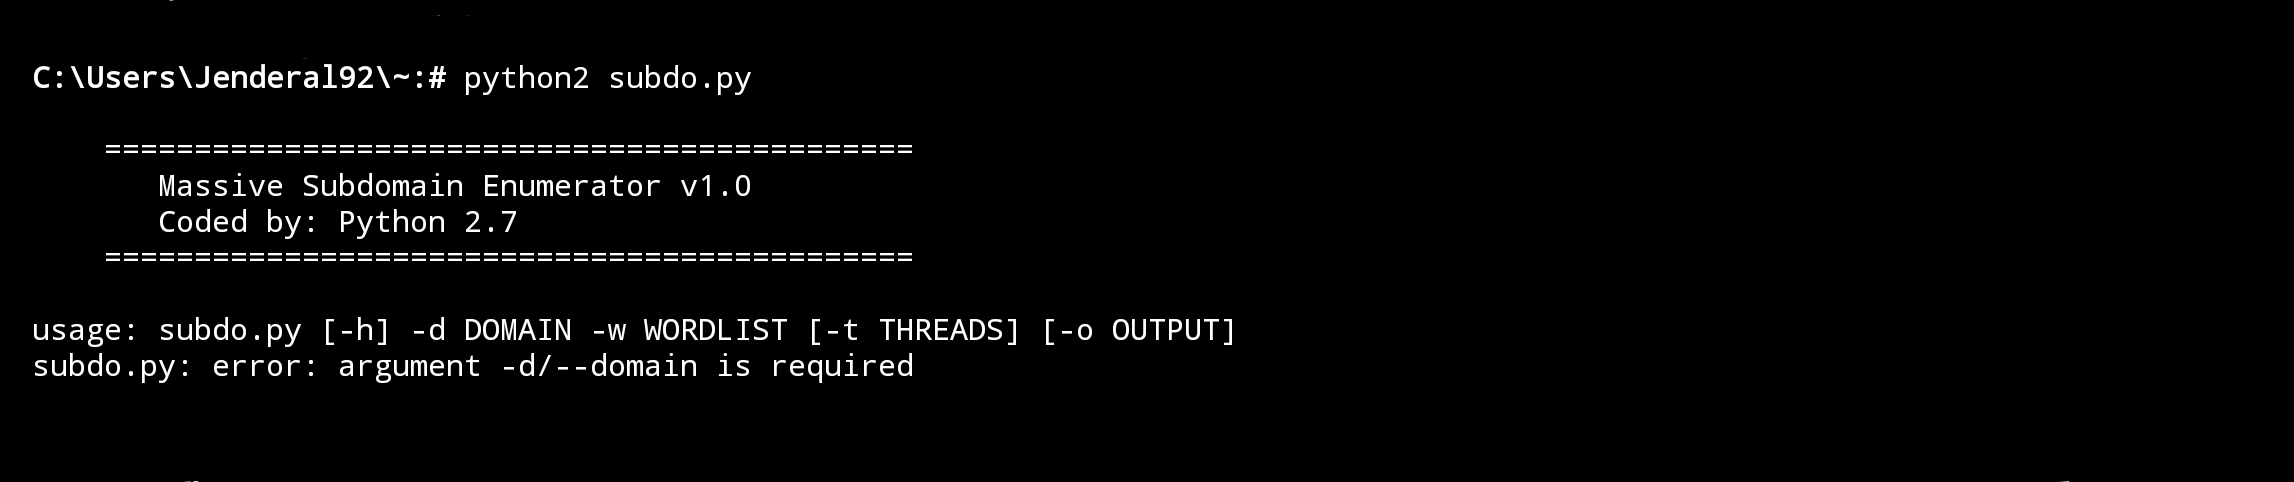 jenderal92/massive-subdomain-enumerator
यह टूल शब्दकोश-आधारित वर्डलिस्ट (ब्रूट-फोर्स) और DNS रिज़ॉल्यूशन जाँचों के संयोजन का उपयोग करके सबडोमेन के अस्तित्व को सत्यापित करता है।
 randomrobbiebf/redis-checker
उजागर Redis सर्वरों की जाँच करता है
 yaupunal/cve-2025-55182-scanner
2 अलग-अलग तरीकों के साथ CVE-2025-55182-स्कैनर
 renancesarr/g3-loop-dos
यह Python स्क्रिप्ट Loop DoS हमले और काल्पनिक CVE-2024-2169 भेद्यता के प्रति संभावित रूप से संवेदनशील सिस्टम की स्कैनिंग की प्रक्रिया को स्वचालित…
 injectionmethod/windows-zte-loader
Windows ZTE लोडर CVE-2014-2321 को Windows या BigEar के लिए ZMAP की आवश्यकता है
 hackingyseguridad/smb
SMB प्रोटोकॉल ऑडिटिंग, भेद्यता का पता लगाने (EternalBlue, SMBGhost), नल सत्र गणना, क्रेडेंशियल ब्रूट-फोर्स, और Windows और Samba सिस्टम पर शेयर एक्सेस…








