
 #1
मोबाइल एप्लिकेशन और उपकरणों (एंड्रॉइड, आईओएस) का मूल्यांकन करने, परीक्षण करने और उनका फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 pazhanivel07/system_bt_a10-r33_cve-2021-0474
एंड्रॉइड फ्लोराइड ब्लूटूथ स्टैक स्रोत कोड, जिसमें CVE-2021-0474 पर विशेष ध्यान दिया गया है, जो ब्लूटूथ कार्यान्वयन के भेद्यता अनुसंधान और सुरक्षा…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
AOSP ब्लूटूथ स्टैक रिपॉजिटरी जिसे CVE-2021-0435 के लिए संशोधित किया गया है, जो ब्लूटूथ कमजोरियों के विश्लेषण और परीक्षण के लिए एक पैच किया हुआ या…
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
AOSP 10 r33 के लिए Android ब्लूटूथ स्टैक (Fluoride) स्रोत कोड, विशेष रूप से CVE-2021-0431 ब्लूटूथ भेद्यता अनुसंधान और शोषण से संबंधित।
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
CVE-2020-0380 के लिए पैच के साथ AOSP ब्लूटूथ स्टैक (Fluoride), जो Android 10 पर ब्लूटूथ भेद्यताओं के विश्लेषण और परीक्षण को सक्षम बनाता है।
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# CVE-2021-0431 के लिए विशेष पैच के साथ एंड्रॉइड ब्लूटूथ स्टैक (Fluoride), जो AOSP 10 में ब्लूटूथ कमजोरियों के विश्लेषण और परीक्षण को सक्षम बनाता है।
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
एंड्रॉइड ब्लूटूथ स्टैक (system/bt) स्रोत कोड जिसमें CVE-2021-0522 विशेषाधिकार वृद्धि भेद्यता के लिए पैच शामिल है।
 iswaxan/jailedcement
सरल iOS बूटलूपर CVE-2022-46689 का उपयोग करके। onlyfans के रूप में छिपाया गया।
 vincedes3/cve-2017-2368
CVE-2017-2368 VCF संदेश ऐप क्रैश बग

 aseemjakhar/kcmd
Kankun स्मार्ट सॉकेट हाइजैकर और स्निफर। kankun स्मार्ट सॉकेट और उसका मोबाइल ऐप कमांड/प्रतिक्रियाओं को एन्क्रिप्ट और डिक्रिप्ट करने के लिए एक…
 edwins907/cve-2024-45352
Xiaomi में भेद्यता (CVE-2024-45352)
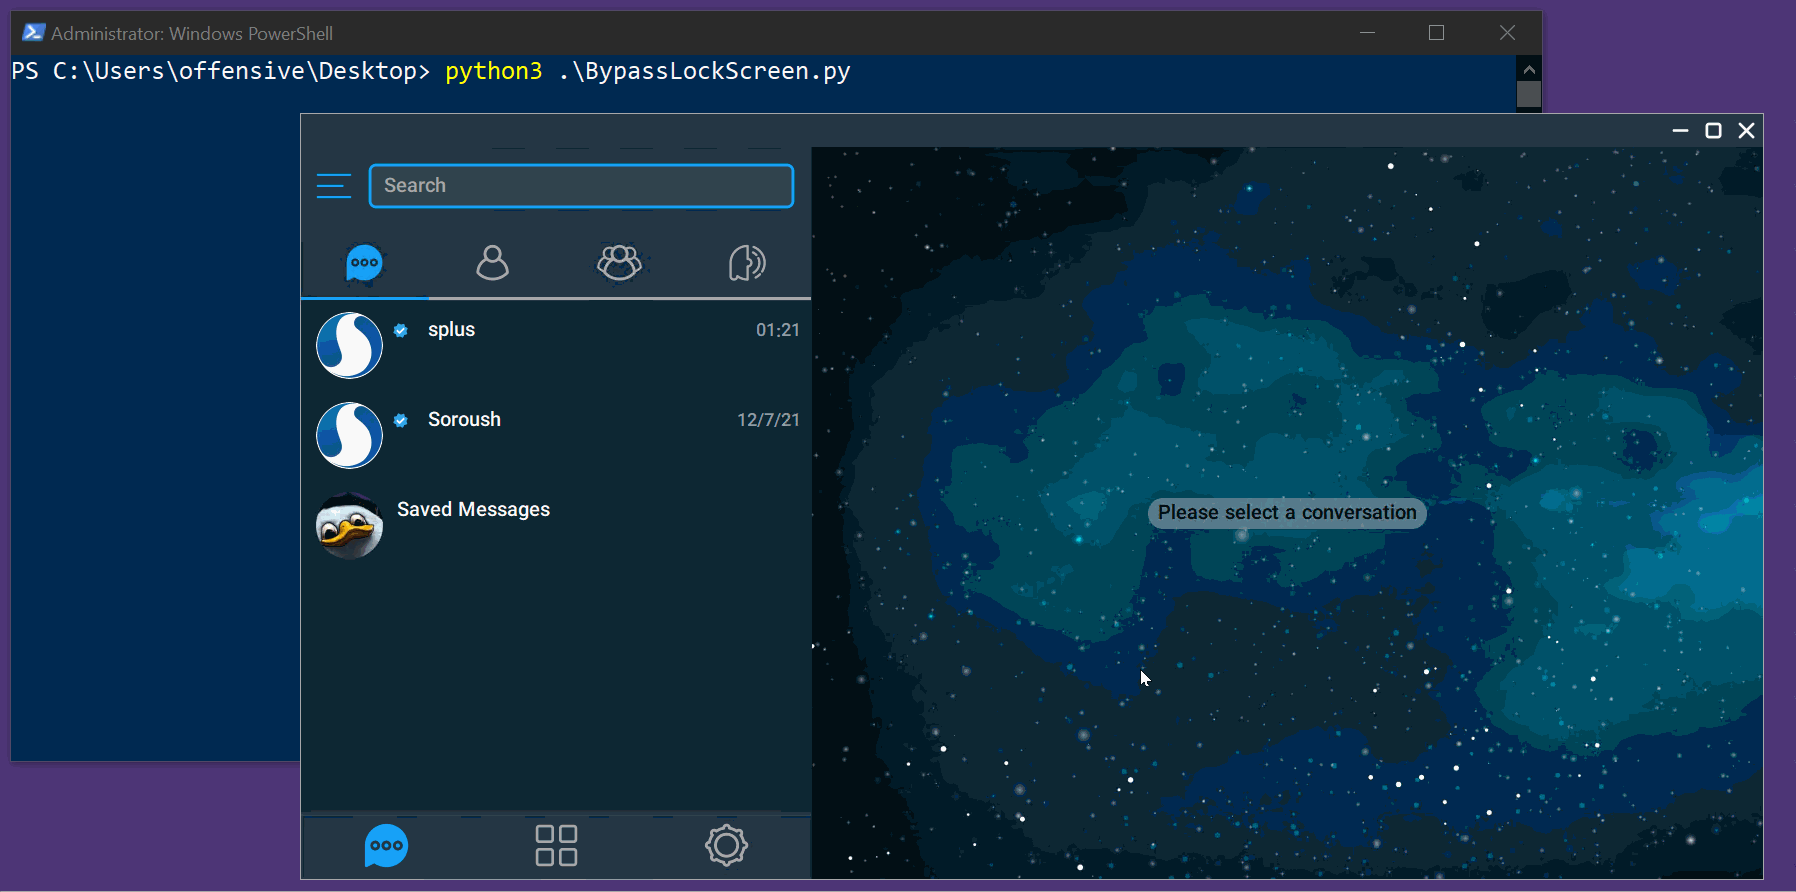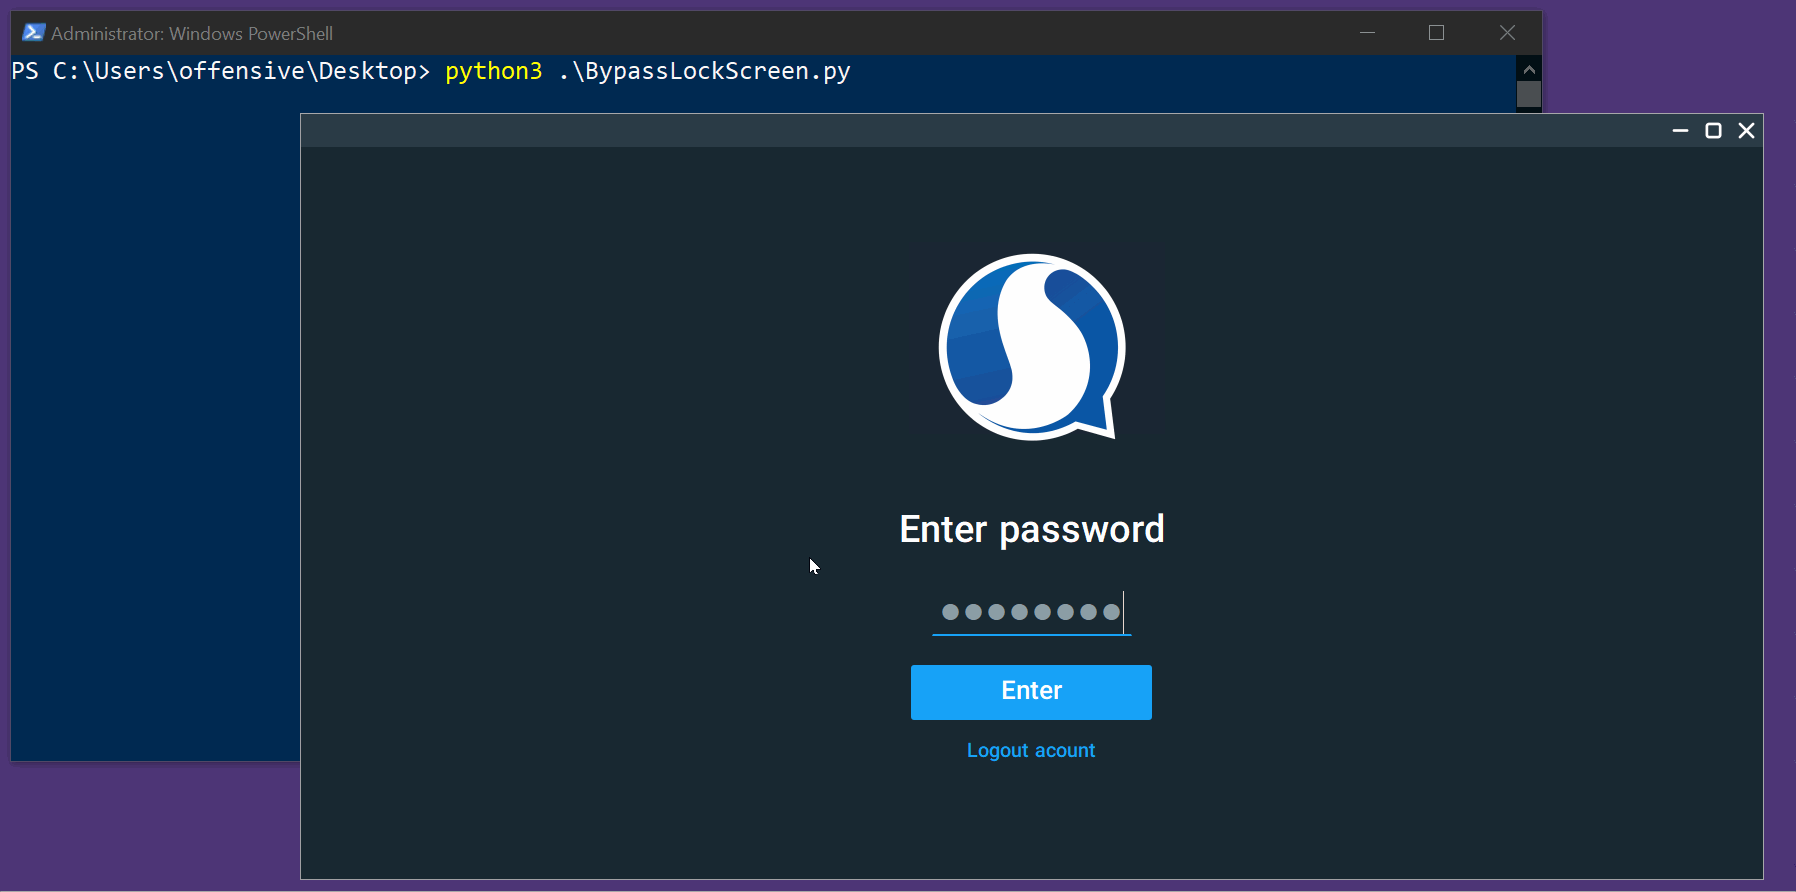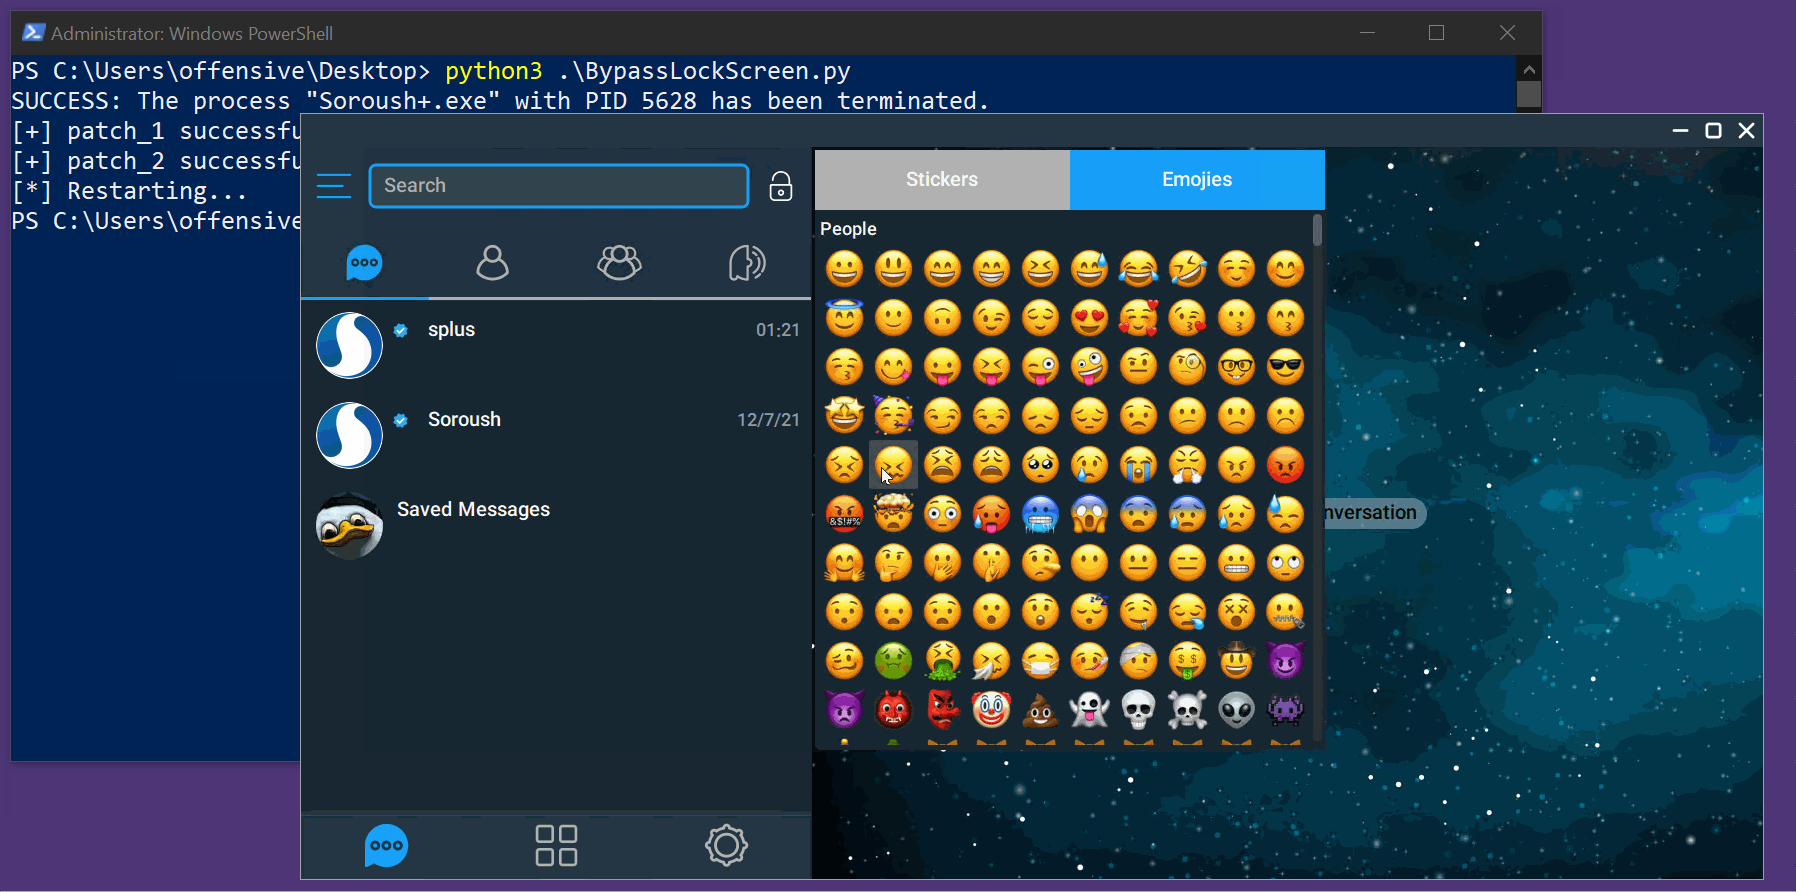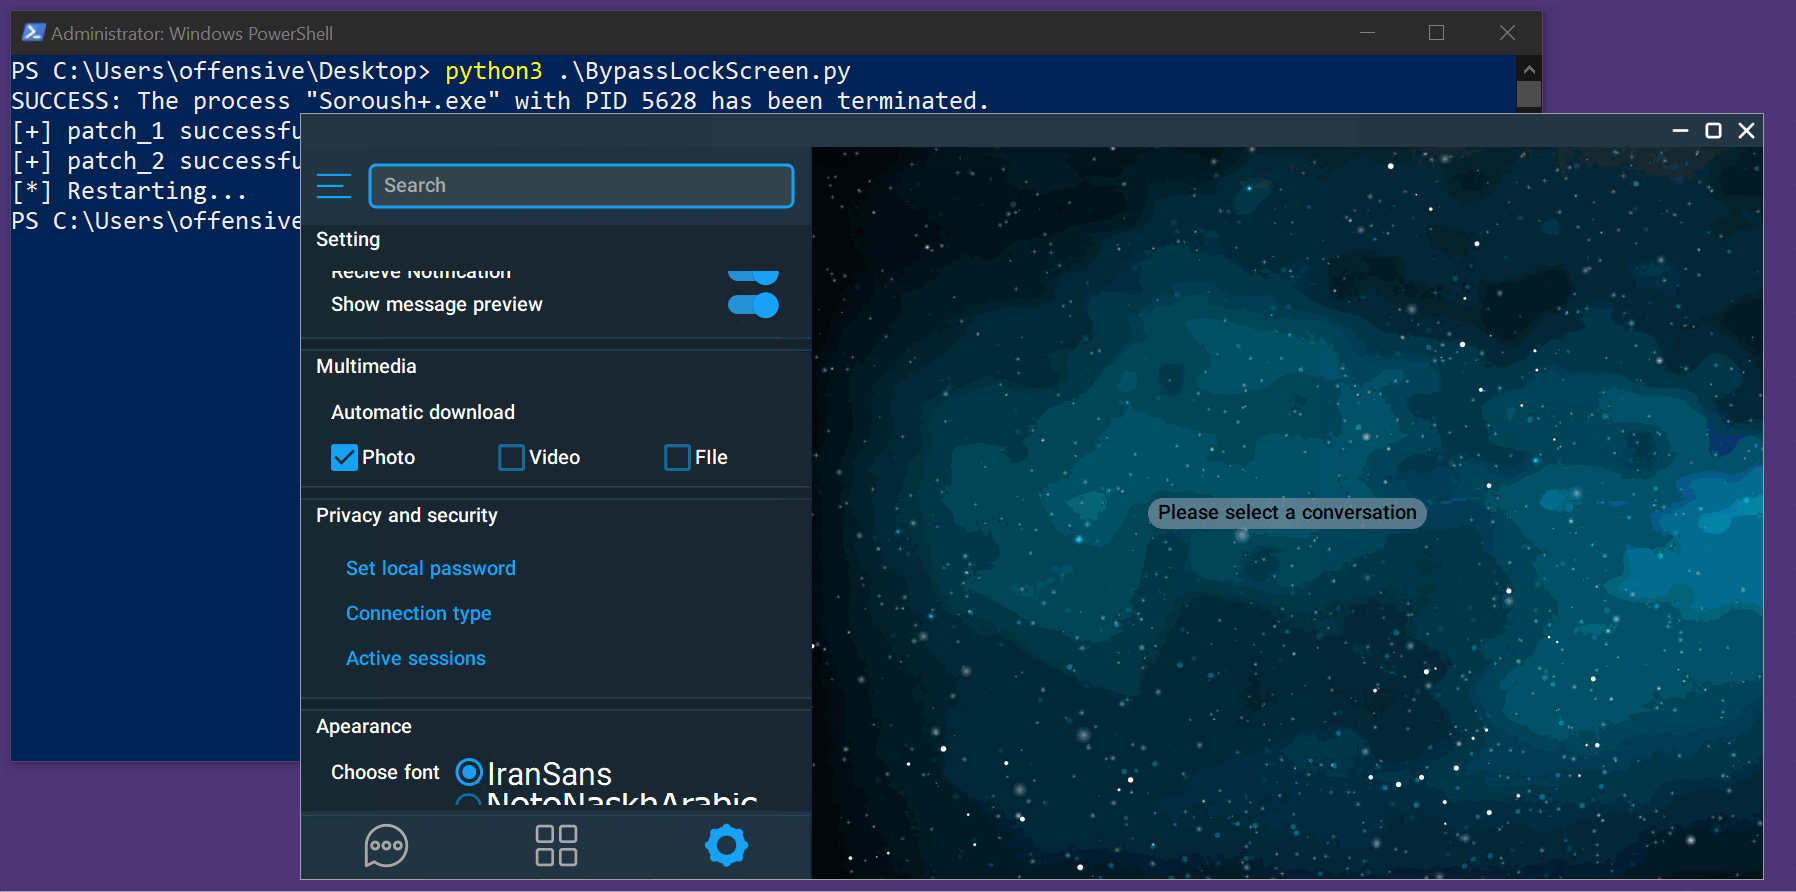 scopion/cve-2022-26629
# CVE-2022-26629 के लिए PoC एक्सप्लॉइट: SoroushPlus+ Messenger 1.0.30 में अनुचित एक्सेस नियंत्रण के माध्यम से लॉक स्क्रीन को बायपास करता है। इसमें…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# CVE-2021-0474 के लिए विशेष पैच के साथ एंड्रॉइड ब्लूटूथ स्टैक (फ्लोराइड), जो AOSP और Linux पर ब्लूटूथ घटक के निर्माण और परीक्षण के लिए स्रोत कोड…
 mazx0p/cve-2014-8609-poc
pendingintent भेद्यता
 sumeetit/cve-2022-20607
पिक्सेल सेलुलर फ़र्मवेयर में, बाउंड्स जाँच की कमी के कारण आउट ऑफ बाउंड्स राइट संभव है। यह LTE प्रमाणीकरण की आवश्यकता के साथ रिमोट कोड निष्पादन का…
 abrarkhan/g3_frameworks_av_cve-2024-0023
CVE-2024-0023 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Android के frameworks/av में है, C++ में लागू किया गया है ताकि मीडिया फ्रेमवर्क की कमजोरी को…

 yashubitra/mobile-intrusion-detection-system
अनसुपरवाइज़्ड डीप ऑटोएनकोडर जो असामान्य मोबाइल ट्रैफ़िक को फ़्लैग करता है: mitmproxy के साथ एक लाइव iOS डिवाइस से इंटरसेप्ट किए गए 25,000+ HTTP/HTTPS…
 shinycolumn/cve-2025-50944
EagleEyes Lite एंड्रॉइड एप्लिकेशन में अनुचित प्रमाणपत्र श्रृंखला सत्यापन
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
# AOSP 10 R33 के लिए Android फ्रेमवर्क बेस रिपॉजिटरी, CVE-2021-0334 को संबोधित करने के लिए संशोधित, भेद्यता विश्लेषण और शोषण पर केंद्रित।








