
 #1
मोबाइल एप्लिकेशन और उपकरणों (एंड्रॉइड, आईओएस) का मूल्यांकन करने, परीक्षण करने और उनका फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) लॉक्ड बूटलोडर वाले Poco M6 Pro (emerald) के लिए कर्नेल एक्सप्लॉइट
 b4sith-sec/gu3ssweak
मोबाइल सुरक्षा अनुसंधान और बग बाउंटी अभ्यास के लिए जानबूझकर कमजोर Android ऐप - OWASP Mobile Top 10
 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260 (posix-cpu-timers exec UAF) शोषण अनुसंधान: S9280 Android 14 GKI 6.1 — UAF ट्रिगर + ज़ीरो-राइट प्रिमिटिव + SELinux Permissive।…
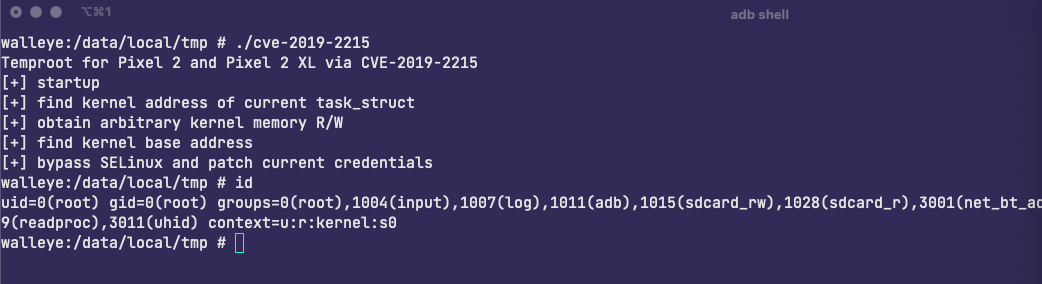 stevejubx/cve-2019-2215
एंड्रॉइड कर्नेल भेद्यता (CVE-2019-2215) अस्थायी रूट PoC
 no-22-github/unplus
CVE-2026-43499 प्रति-बूट रूट एक्सप्लॉइट — मुख्य लॉजिक (arm64 Android GKI 6.6)
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment बाईपास
 sorrow404null/cve-2026-43499-rmx5200
Android 16 पर realme RMX5200 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो LD_PRELOAD-आधारित preload.so श्रृंखला का उपयोग करके CVE-2026-43499 के माध्यम…
 raddad87/rayhunter-web-flasher
EFF के Rayhunter को Orbic RC400L पर फ्लैश करने के लिए इंटरैक्टिव विज़ार्ड — स्वचालित रूप से OS का पता लगाता है
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: ActivityManagerService.dumpBitmapsProto() में अनुमति जाँच का अभाव — शून्य अनुमतियों के साथ हर चालू ऐप से UI बिटमैप चुराएँ (Android 16…
 demining/pixnapping-attack-on-android
Pixnapping हमला: CVE-2025-48561 भेद्यता के माध्यम से निजी कुंजियों और सीड वाक्यांशों से समझौता करना बिटकॉइन नेटवर्क और Android बुनियादी ढांचे के लिए…
 bytev0rtex/cve-2026-65330
iOS 26.6 के tmpfs setxattr हैंडलर में एक निश्चित PAC डाइवर्सिफायर बाईपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो यूज़रस्पेस से कमजोर साइनिंग पथ की पहुंच को…
 sterrasec/apk-interceptor
नैतिक हैकिंग के लिए Android deeplink, Intent और WebView bridge मूल्यांकन सहायक
 wrlu/cve-2023-40130
CVE-2023-40130 का PoC
 omerporze/toothfairy
iOS के लिए CVE-2018-4330 POC
 bartixxx32/cve-2026-43499-oneplus15
# Android 16 स्थानीय विशेषाधिकार वृद्धि के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट OnePlus 15 पर Android 16 स्थानीय विशेषाधिकार वृद्धि के लिए शैक्षिक…
 qm4rs/cve-2026-0023-update-ownership-poc
प्रूफ-ऑफ-कॉन्सेप्ट जो CVE-2026-0023 का प्रदर्शन करता है, एक Android अपडेट स्वामित्व ट्रस्ट बायपास जो ऐप अपडेट के दौरान स्वामित्व चेतावनी को दबा देता…
 re13orn/cve-2024-0044-exp
CVE-2024-0044 Android विशेषाधिकार उन्नयन का उपयोग करके किसी भी लक्षित ऐप की सैंडबॉक्स फ़ाइलें डाउनलोड करें।
 leochen-coremind/spd_flasher
CVE-2022-38694 हार्डन्ड एक्सप्लॉइट - Unisoc डिवाइसों के लिए RP2350 USB होस्ट ऑटो फ्लैशर








