
 #1
मोबाइल अनुप्रयोगों के व्यापक सुरक्षा परीक्षण के लिए क्रॉस-प्लेटफॉर्म उपकरण और कार्यप्रणाली।
Kitploit अनुशंसित
 anonymous941/zygote-injection-toolkit
Android Zygote injection (CVE-2024-31317) का शोषण करने के लिए एक कमांड-लाइन उपयोगिता
 scs-labrat/android_autorooter
Android 12 और 13 पर ऐप्स से CVE-2024-0044 भेद्यता का उपयोग करके संवेदनशील उपयोगकर्ता डेटा को दूरस्थ रूप से बाहर निकालें
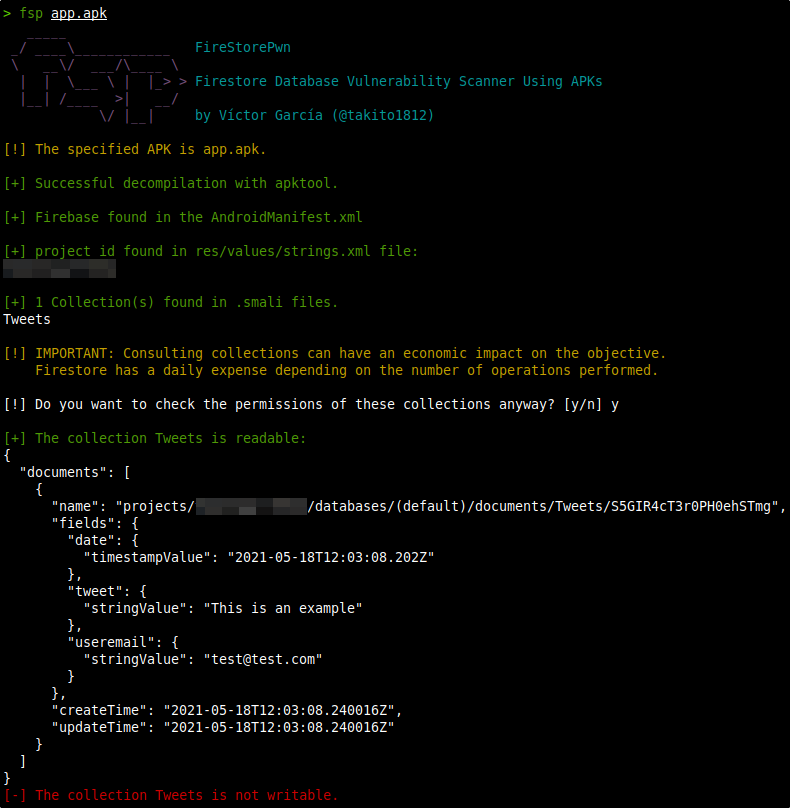 takito1812/firestorepwn
fsp - APKs का उपयोग करके Firestore डेटाबेस भेद्यता स्कैनर
 quarkslab/android-hardware-attestation-demo
एक Android HW Attestation डेमो
 danieldev23/frida-ssl-bypass
Frida टूलकिट जो Android ऐप्स पर SSL/TLS सर्टिफिकेट पिनिंग को बायपास करता है, Java TrustManager, OkHttp, Conscrypt, और नेटिव OpenSSL/BoringSSL लेयर्स…
 bronils/aotopsy
Flutter/Dart AOT स्नैपशॉट के लिए स्थैतिक विश्लेषक — Dart VM को एम्बेड या निष्पादित किए बिना libapp.so से फ़ंक्शन नाम, क्लास पदानुक्रम, कॉल ग्राफ़ और…
 canyie/cve-2024-23700
CVE-2024-23700 के लिए PoC, Android मौन विशेषाधिकार वृद्धि संपर्क, एसएमएस, कैलेंडर, कॉल लॉग और वॉइसमेल पढ़ने/लिखने, आउटगोइंग कॉल करने या आने वाली कॉल…
 a23bc/op13-cve-2026-64560
OnePlus 13 बिल्ड्स पर CVE-2026-64560 के लिए डिवाइस-विशिष्ट Android kernel exploit, जो सत्यापित payloads और porting tools के साथ ADB shell के माध्यम…
 stuxctf/mhf
Mobile Helper Framework (mhf) एक उपकरण है जो मोबाइल एप्लिकेशन बनाने में उपयोग किए जाने वाले फ्रेमवर्क/तकनीक की पहचान करने की प्रक्रिया को स्वचालित…
 michalbednarski/organizertransaction
CVE-2021-39749 के लिए PoC, जो Android 12L Beta पर मनमाना Activity शुरू करने की अनुमति देता है
 traitimtrongvag/android-imgui-template
एक पूर्ण Android ImGui मेनू टेम्पलेट प्रोजेक्ट।
 reverserid/jurig
a fully autonomous AI agent for reverse engineering
 zinja-coder/damn-vulnerable-android-components
एक जानबूझकर कमजोर एंड्रॉइड एप्लिकेशन जो एंड्रॉइड घटकों में उत्पन्न होने वाली विभिन्न कमजोरियों को प्रदर्शित करता है।
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 xcodeon1/ipa-scope
स्थैतिक विश्लेषण उपकरण iOS अनुप्रयोगों के लिए जो लिंक, API कुंजियाँ, उपडोमेन, बाइनरी जानकारी, जुड़ी लाइब्रेरीज़ और स्ट्रिंग्स निकालता है ताकि मोबाइल…
 stuxctf/slythestx
मोबाइल ऐप सुरक्षा ऑडिटिंग टूल जो SAST विश्लेषण को स्वचालित करने, अंतर्निहित तकनीकों (React Native, Flutter, Xamarin, native) की पहचान करने, और रूट…
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 अस्थायी रूट टूल (CVE-2026-64560) - संशोधित bootidParent पते के साथ डिवाइस-सत्यापित पोर्ट
 b4sith-sec/gu3ssweak
मोबाइल सुरक्षा अनुसंधान और बग बाउंटी अभ्यास के लिए जानबूझकर कमजोर Android ऐप - OWASP Mobile Top 10








