
 #1
साइबर सुरक्षा, रक्षात्मक सुरक्षा और अधिकृत परीक्षण सीखने के लिए पाठ्यक्रम, कोर्स और संरचित मार्ग।
Kitploit अनुशंसित
 brodsbytes/cyberpup
गैर-तकनीकी लोगों के लिए एक मुफ्त, ओपन-सोर्स साइबर सुरक्षा ऐप।
 cross-samuel1/soc-analyst-hub
मुफ़्त, ऑफ़लाइन SOC विश्लेषक हब Tier 1 के लिए — IR चेकलिस्ट, अलर्ट ट्राइएज प्लेबुक, थ्रेट हंटिंग क्वेरी और विश्लेषक ऑनबोर्डिंग। एकल HTML फ़ाइल, कोई…
 toxicbishop/supply-chain
सॉफ़्टवेयर सप्लाई चेन सुरक्षा के लिए एक व्यापक मार्गदर्शिका। यह ओपन-सोर्स पांडुलिपि सुरक्षा पेशेवरों और डेवलपर्स को पारिस्थितिकी तंत्र के खतरों से…
 roninforge/roninforge-hono
Hono v4 (TypeScript एज वेब फ्रेमवर्क) के लिए Cursor प्लगइन। BAD/CORRECT जोड़ियों के साथ 59 LLM रिग्रेशन। hono ^4.12.19 पर पिन किया गया…
 roninforge/roninforge-angularjs-migration
GitHub Copilot के लिए AngularJS 1.x -> Angular 18 माइग्रेशन मार्गदर्शन। github/awesome-copilot/instructions/angularjs-to-angular-18.instructions.md…
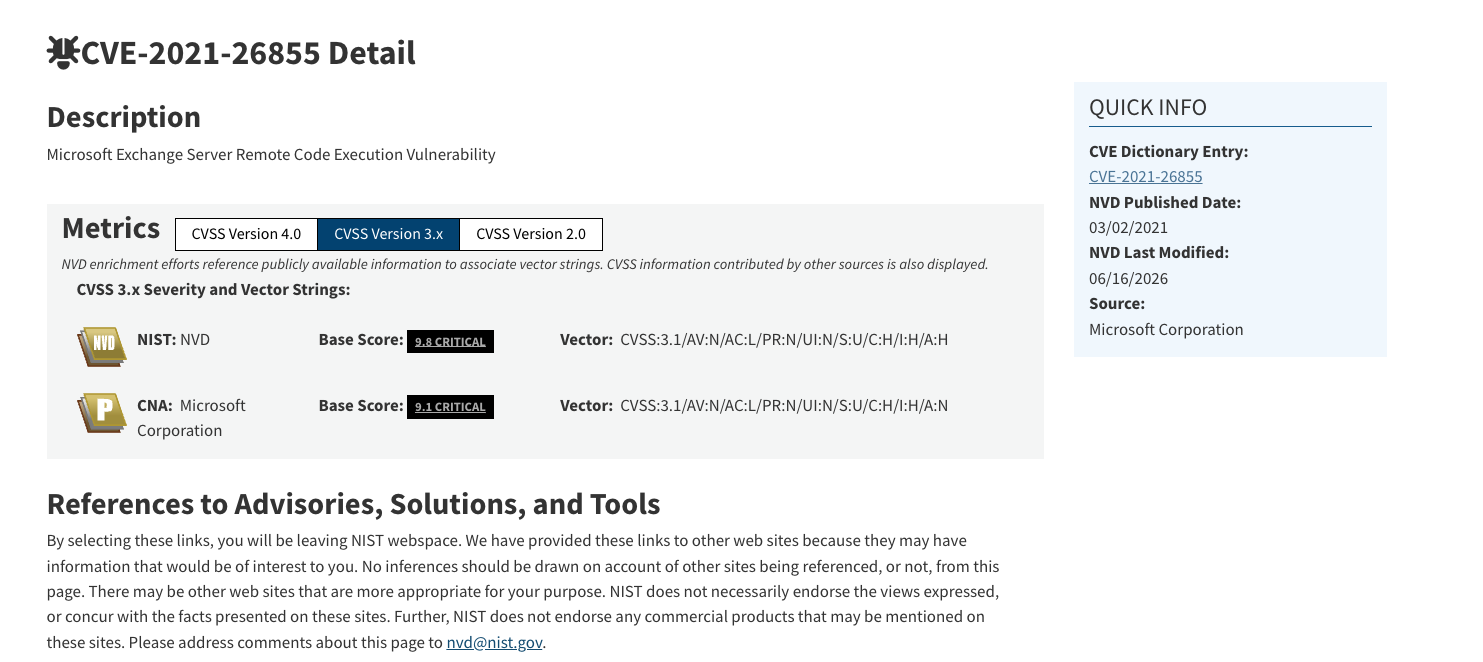 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
हैंड्स-ऑन CVE ट्राइएज लैब: NVD प्रविष्टियों का विश्लेषण करें, CVSS वैक्टर डिकोड करें, CWE कमजोरियों को मैप करें, और ProxyLogon जैसे हाई-प्रोफाइल…
 the-cyber-ledger/tcl-xss-labs
33 क्रमशः कठिन चुनौतियों के साथ एक इंटरैक्टिव, स्व-होस्टेड XSS प्रशिक्षण प्लेटफॉर्म
 hrmtz/snet
AI-निर्देशित CTF - अपने प्रशिक्षक के रूप में Claude Code के साथ एक वास्तविक सर्वर में सेंध लगाएं
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 owasp/teach-appsec
OWASP शिक्षण मॉड्यूल जो एप्लिकेशन सुरक्षा के मूल सिद्धांतों को कवर करते हैं, जिनमें जोखिम प्रबंधन, सुरक्षित सॉफ्टवेयर विकास, और संरचित सीखने के पथों…
 exp-docs/cve-2019-15588
CVE-2019-15588 रेंज: RCE कमांड इंजेक्शन भेद्यता
 gmh5225/kernel-ctf
Linux कर्नेल एक्सप्लॉइटेशन CTF चुनौतियों का संग्रह जिसमें बफ़र ओवरफ़्लो, यूज़-आफ़्टर-फ़्री, और रेस कंडीशन कमज़ोरियाँ शामिल हैं, जो व्यावहारिक सुरक्षा…
 mbrandner-group/juiceshopgl
सुरक्षा प्रशिक्षण, CTF प्रतियोगिताओं और सुरक्षा उपकरणों के परीक्षण के लिए जानबूझकर कमजोर वेब एप्लिकेशन। OWASP Top Ten कमजोरियों और वास्तविक दुनिया की…
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
CVE-2024-38112 पर लिखी गई रिपोर्ट
 ahmedmansour93/-unveiling-the-lessons-from-log4shell-a-wake-up-call-for-cybersecurity-
दिसंबर 2021 में, साइबर सुरक्षा की दुनिया व्यापक रूप से उपयोग की जाने वाली Apache Log4j लाइब्रेरी में अंतर्निहित Log4Shell भेद्यता (CVE-2021-44228) की…
 zishanadthandar/pentest
Jekyll-आधारित पेंटेस्टिंग नॉलेज बेस, जिसमें पद्धति संबंधी मार्गदर्शिकाएँ, चीटशीट, टूल इंडेक्स, प्रमाणन रोडमैप, और चयनित अभ्यास लैब तथा CTF संसाधन…
 dev-angelist/ejptv2-notes
eLearnSecurity जूनियर पेनेट्रेशन टेस्टर (eJPT) v2 नोट्स








