
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 uname1able/cve-2025-21333
CVE-2025-21333 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Hyper-V के vkrnlintvsp.sys में हीप-आधारित बफ़र ओवरफ़्लो जो I/O Ring और टोकन प्रतिस्थापन के…
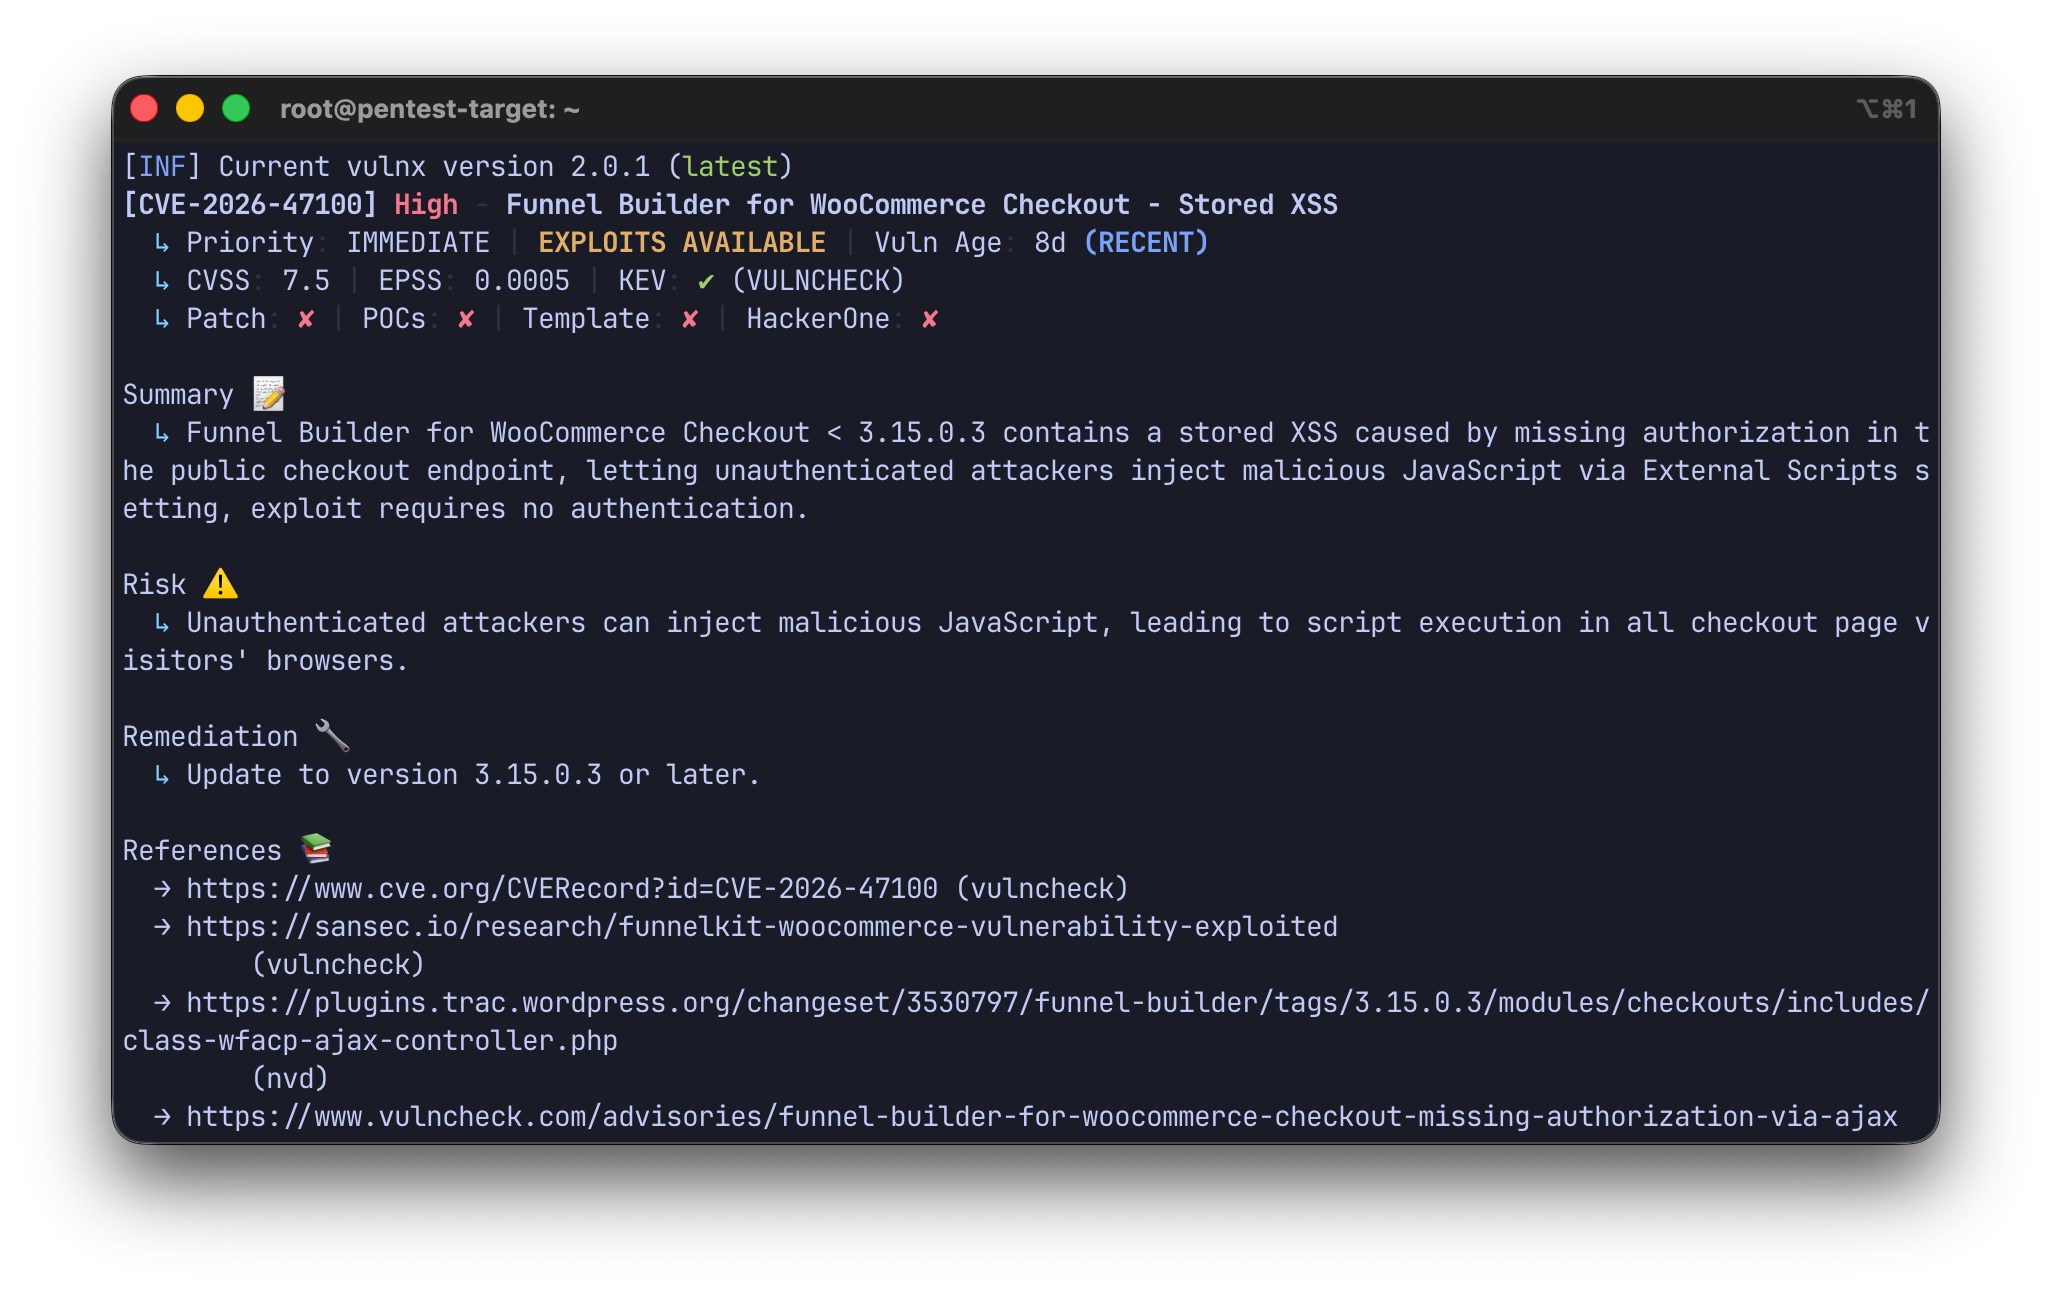 rootdirective-sec/cve-2026-47100-analysis-lab
स्थानीय Docker लैब, CVE-2026-47100 को पुनरुत्पादित करने के लिए, जो WooCommerce के लिए FunnelKit में एक अनधिकृत Stored XSS है। इसमें असुरक्षित और पैच…
 dinosn/cve-2019-13132-lab
CVE-2019-13132 — libzmq CURVE INITIATE स्टैक ओवरफ्लो → RCE. कार्यशील एक्सप्लॉइट + डॉकर लैब।
 baburkin/struts-uploader-vulnerability
CVE-2024-53667 के शोषण विकल्पों और उनके उपचार पर शोध
 taktak0x/htb-nanocorp-cve-2024-0670
CVE-2024-0670 के लिए PowerShell एक्सप्लॉइट जो NanoCorp Hack The Box मशीन पर SYSTEM तक विशेषाधिकार बढ़ाने के लिए CheckMK Agent MSI repair का दुरुपयोग…
 astounds/copy-fail-cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-31431 के लिए, जो Linux कर्नेल AF_ALG + splice पेज-कैश ओवरराइट है। इसमें PoC, BPFtrace डिटेक्शन स्क्रिप्ट, और…
 rootdirective-sec/cve-2026-42208-lab
स्थानीय Docker लैब और CVE-2026-42208 के लिए टाइमिंग-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, जो LiteLLM Proxy में प्री-ऑथ SQL इंजेक्शन है, जो कमजोर बनाम पैच किए गए…
 mobetasec/cve-2024-1813-poc
CVE-2024-1813 के लिए PoC एक्सप्लॉइट: Simple Job Board WordPress प्लगइन में PHP ऑब्जेक्ट इंजेक्शन, गैजेट चेन के माध्यम से बिना प्रमाणीकरण के RCE…
 nephila016/cve-2025-55319-poc
CVE-2025-55319 के लिए PoC
 lyccyc/cve-2023-41892_poc
प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट्स और CVE-2023-41892 को दोबारा प्रस्तुत करने के लिए डॉकर लैब, जो Craft CMS में एक प्री-ऑथेंटिकेटेड रिमोट कोड एक्ज़ीक्यूशन…
 amar-imamovic/cve-2023-2640-cve-2023-32629-interactive-poc
उबंटू OverlayFS (GameOver(lay)) के लिए एक साफ, इंटरैक्टिव मल्टी-स्टेप लोकल प्रिविलेज एस्केलेशन (LPE) शोषण जो उपयोगकर्ता नेमस्पेस सैंडबॉक्स से बाहर…
 rootdirective-sec/cve-2026-55255-lab
# CVE-2026-55255 के पुनरुत्पादन के लिए स्थानीय Docker लैब Langflow के Responses API में एक IDOR भेद्यता। कमजोर बनाम पैच किए गए संस्करणों में…
 fevar54/cve-2024-21182---oracle-weblogic-server-jndi-injection-rce
CVE-2024-21182 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Oracle WebLogic Server में T3/IIOP प्रोटोकॉल के माध्यम से एक अनऑथेंटिकेटेड JNDI इंजेक्शन है…
 biitts/cve-2026-56121-feast-unauth-rce
CVE-2026-56121 — Feast <0.63.0 gRPC रजिस्ट्री के माध्यम से अनधिकृत RCE (OnDemandFeatureView UDF का dill.loads पूर्व-प्रमाणीकरण)। प्रयोगशाला + PoC,…
 dungsocool/cve-2019-20933
चरण-दर-चरण प्रयोगशाला रिपोर्ट जो CVE-2019-20933 InfluxDB प्रमाणीकरण बाइपास को जाली JWT टोकन के माध्यम से प्रदर्शित करता है, जिसमें शोषण, शोषण के बाद…
 nayekah/next.js-proof-of-concept
Next.js में CVE-2025-29927, CVE-2026-27978 और CVE-2026-29057 के लिए कुछ Proof-of-Concept (POCs)।
 fkshield/cve-2025-5548
एंड-टू-एंड एक्सप्लॉइटेशन लैब CVE-2025-5548 (FreeFloat FTP सर्वर स्टैक बफ़र ओवरफ़्लो) के लिए। इसमें IDA/Ghidra के साथ स्टैटिक एनालिसिस, बाइनरी…
 dungsocool/cve-2017-10271
चरण-दर-चरण लैब गाइड CVE-2017-10271 (WebLogic XMLDecoder deserialization RCE) का शोषण करने के लिए, मैन्युअल पेलोड निर्माण, ब्लाइंड RCE बाईपास, और…








