
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 chipironcin/cve-2016-10033
WordPress 4.6 को लक्षित करने वाला CVE-2016-10033 के लिए एक्सप्लॉइट PoC, प्रमाणीकरण के बिना रिवर्स शेल के लिए Docker-आधारित कमजोर कंटेनर के साथ।
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
React2Shell (CVE-2025-55182) भेद्यता का प्रदर्शन और परीक्षण करने के लिए एक परीक्षण सर्वर
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 घटना प्रतिक्रिया वॉकथ्रू CVE-2024-49138 CLFS विशेषाधिकार वृद्धि के लिए, जिसमें अलर्ट ट्राइएज, थ्रेट इंटेल संवर्धन, प्रक्रिया ट्री विश्लेषण, और…
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
शैक्षिक पैठ परीक्षण प्रयोगशाला रिपोर्ट जो Metasploitable 2 पर vsftpd 2.3.4 बैकडोर (CVE-2011-2523) के Metasploit का उपयोग करके शोषण का दस्तावेजीकरण…
 morzelowski/cve-2026-12243-nltk-poc
# CVE-2026-12243 प्रदर्शित करने वाला Docker लैब NLTK 3.10.0 से पहले के संस्करणों में पाथ ट्रैवर्सल (path traversal) दिखाने वाला Docker लैब, जो एक…
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder repro CVE-2026-88861 से प्रेरित: विशेषाधिकार प्राप्त क्रेडेंशियल सीमा पर AAL1 MFA बायपास
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
एक Python-आधारित स्थैतिक पैच विश्लेषण उपकरण जो CVE-2021-41773 (Apache HTTP Server Path Traversal) के मूल कारण और उपचार का अध्ययन करने के लिए कमजोर…
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
पोर्ट रेकनिसेंस, CMS स्टैक डिस्कवरी, VulnCMS, CVE-2026-58225, शेल-से-रूट पथ, Python, sudo, उपयोगकर्ता स्विचिंग, पासवर्ड और पोस्ट-एक्सप्लॉइटेशन को कवर…
 raniaemran/cve-2024-36401-security-simulator
शैक्षिक Python सिम्युलेटर जो CVE-2024-36401 से प्रेरित एक काल्पनिक सुरक्षा घटना का मॉडलिंग करता है, जिससे भेद्यता प्रबंधन, विभाजन, निगरानी और घटना…
 0xkami/cve-2020-1472
CVE-2020-1472 भेद्यता पुनरुत्पादन प्रक्रिया
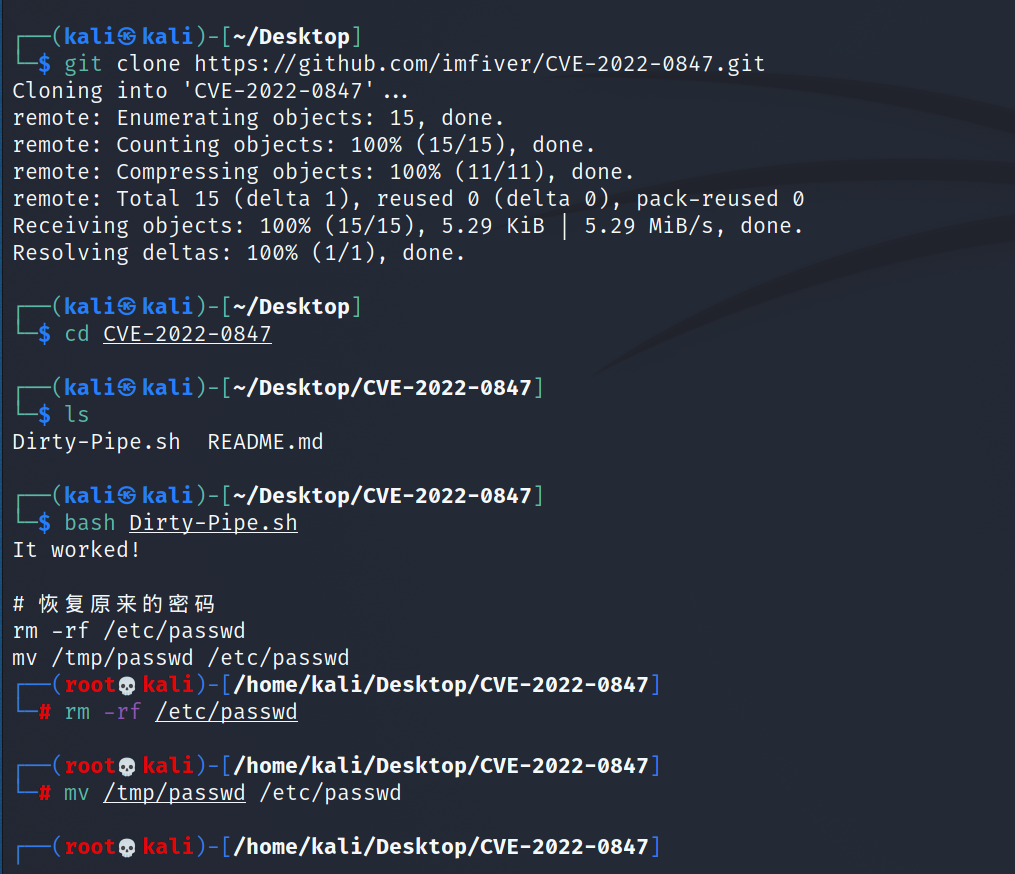 puckiestyle/cve-2022-0847
CVE-2022-0847 (Dirty Pipe) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Linux कर्नेल संस्करण 5.8–5.15 को लक्षित करता है। प्रजनन वातावरण सेटअप और शेल…
 elihiho/security-operations-labs
खतरा मॉडलिंग, IT-/OT-सेगमेंटेशन, Snort डिटेक्शन और एक Drupal-डिटेक्शन-प्रोफ़ाइल का पुनरुत्पादनीय सत्यापन।
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
System Vulnerability Checklist और Network Security Hardening परियोजना जिसमें रीकॉनिसांस, vsFTPd बैकडोर विश्लेषण (CVE-2011-2523), और IPTables का उपयोग…
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe पर पूर्ण किए गए मेरे हैंड्स-ऑन लैब Moniker Link (CVE-2024-21413) का दस्तावेज़ीकरण।
 kunalkhandelwal-dev/cve-2021-41773-lab
शैक्षिक FastAPI लैब जो CVE-2021-41773 डायरेक्टरी ट्रैवर्सल और लोकल फाइल इन्क्लूजन को प्रदर्शित करता है, जिसमें एक कमजोर सर्वर, पैच किया गया कोड, और…
 gyubin02/cve-2026-59891-control-lab
CVE-2026-59891 के लिए @sigstore/oci में पृथक रिग्रेशन और सुरक्षा-नियंत्रण प्रयोगशाला








