
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — x86-64 असेंबली में विश्लेषण और विकास | x86-64 असेंबली में विश्लेषण और विकास
 shivam-bathla/cve-2026-24061-setup
CVE-2026-24061 के लिए Docker सेटअप
 cimihan123/cve-2026-9558-lab-poc-bundle
CVE-2026-9558 के लिए प्रूफ-ऑफ-कॉन्सेप्ट लैब बंडल, जो भेद्यता के परीक्षण और अध्ययन के लिए एक पुनरुत्पादनीय वातावरण और प्रदर्शन सामग्री प्रदान करता है।
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
CVE-2021-41773 और CVE-2021-42013 का शोषण करें
 s3v3n-jg/cve-2026-76460
CVE-2026-76460 प्रमाणीकरण बायपास का अनुकरण करने वाली शैक्षिक Flask लैब, जिसमें असुरक्षित, सुरक्षित और सख्त मोड के साथ-साथ एक PoC एक्सप्लॉइट स्क्रिप्ट…
 unh00k3d/cve-2026-85706
Root-cause विश्लेषण, संवेदनशील Docker लैब, और CVE-2026-85706 के लिए PoC स्क्रिप्ट्स, जो Workhorse/Puma पार्सर अंतर के माध्यम से GitLab में एक अनधिकृत…
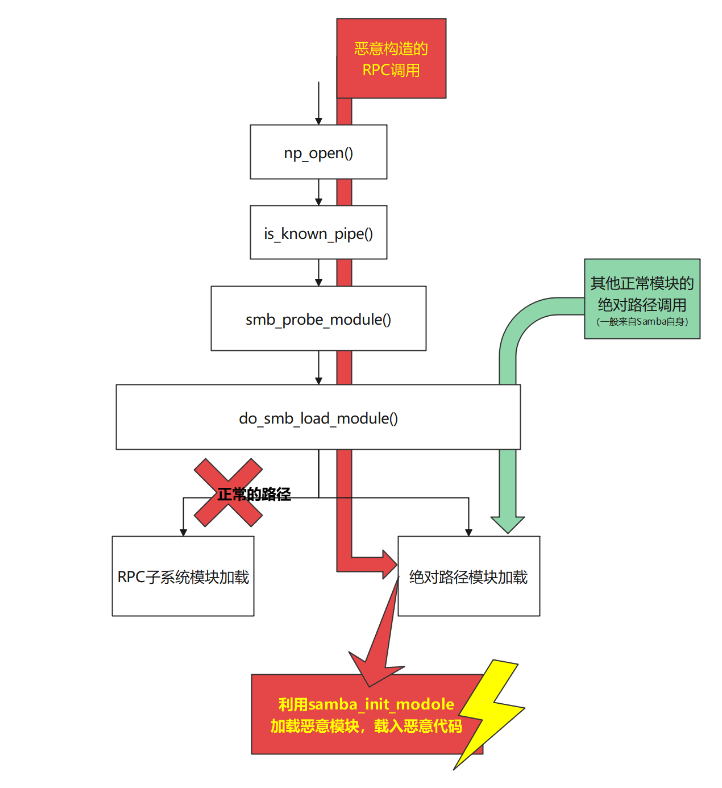 i-rinka/bit-eternalblue-for-macos_linux
नेट सुरक्षा पाठ्यक्रम के अंतिम असाइनमेंट के लिए CVE-2017-7494 का शोषण करें। इससे Linux पर प्रशासनिक प्राथमिकता पर चलने वाली सेवाओं की कमजोरी का पता…
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
CVE-2026-77991 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और लैब पैक, जो Joomla Event Manager में 5.0.0 तक एक विशेषाधिकार प्राप्त PHP फ़ाइल-राइट RCE है, जिसमें Docker…
 dcheng69/cve-2022-0185-case-study
शैक्षिक केस स्टडी और CVE-2022-0185 के लिए एक्सप्लॉइट डेवलपमेंट वॉकथ्रू, एक Linux कर्नेल हीप-आधारित बफर ओवरफ्लो जो स्थानीय विशेषाधिकार वृद्धि को सक्षम…
 abraxas/php-oom-longjmp
PHP 8.4.26 - क्रिटिकल - रिमोट - OOM longjmp - CVE-2026-109618 PHP2Shell। Apache mod_php पर ऐप कोड से पहले अनऑथेंटिकेटेड चंक्ड मल्टीपार्ट memory_limit…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
MariaDB 13.0.1 के विरुद्ध CVE-2026-92262, CVE-2026-85746, CVE-2026-85748 के लिए PoC
 abraxas/cve-2026-84753
CVE-2026-84753 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और लैब, जो Mail Mint <= 1.31.0 में mint-form-submit REST endpoint के माध्यम से एक अनऑथेंटिकेटेड…
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
इस रेपो में Pterodactyl htb मशीन के लिए RCE एक्सप्लॉइट शामिल है
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 n3chik/cve-2026-63765
CVE-2026-63765 के लिए Python PoC: Chatwoot < 4.16.0 में अनधिकृत ActiveStorage डायरेक्ट अपलोड का शोषण करके मनमानी फ़ाइलें लिखने और RCE का प्रयास करता…
 stealthmoud/react-server-cve-lab
CVE-2025-55183 और CVE-2025-55184 के लिए React Server Components में सुरक्षा अनुसंधान प्रयोगशाला








