
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 gmh5225/awesome-web3-security
पेंटेस्टर्स और बग हंटर्स के लिए Web3 सुरक्षा सामग्री और संसाधनों की एक चुनिंदा सूची।
 lkarlslund/deploy-goad
Ubuntu Linux 22.04 पर GOAD तैनात करने के लिए पूर्वापेक्षाएँ स्थापित करने की स्क्रिप्ट
 pmaynard/ics-testbed-framework
यथार्थवादी वर्चुअल SCADA/ICS टेस्टबेड तैनात करता है, जिसमें IEC 60870-5-104 और OPC-UA नोड्स शामिल हैं, जो हमले के सिमुलेशन, वैध पैकेट जनरेशन और…
 matheusht/redthread
LLM के लिए एक स्वायत्त रेड-टीमिंग इंजन। RedThread पूर्ण सुरक्षा जीवनचक्र प्रबंधित करता है: प्रतिकूल हमले उत्पन्न करना, सटीक मूल्यांकन निष्पादित करना,…
 xcellerator/freebsd_kernel_hacking
फ्रीबीएसडी कर्नेल हैकिंग सीखना - अभ्यास
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE प्रयोगशाला — priv-esc + heap UAF + JOP श्रृंखला जो स्टॉक Docker इमेज पर uid 999(mysql) के रूप में system() तक जाती है। RAPTOR…
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 wavestone-cdt/defcon-cicd-pipelines-workshop
व्यावहारिक CI/CD पाइपलाइन सुरक्षा कार्यशाला जिसमें Terraform लैब, AWS शोषण, Kubernetes एस्केप, और आर्टिफैक्ट बैकडोरिंग अभ्यास शामिल हैं, आक्रामक…
 hamid-k/nginx-rift-private-lab
निजी Nginx Rift ASLR लैब, एक्सप्लॉइट चेन, और डेमो रिकॉर्डिंग
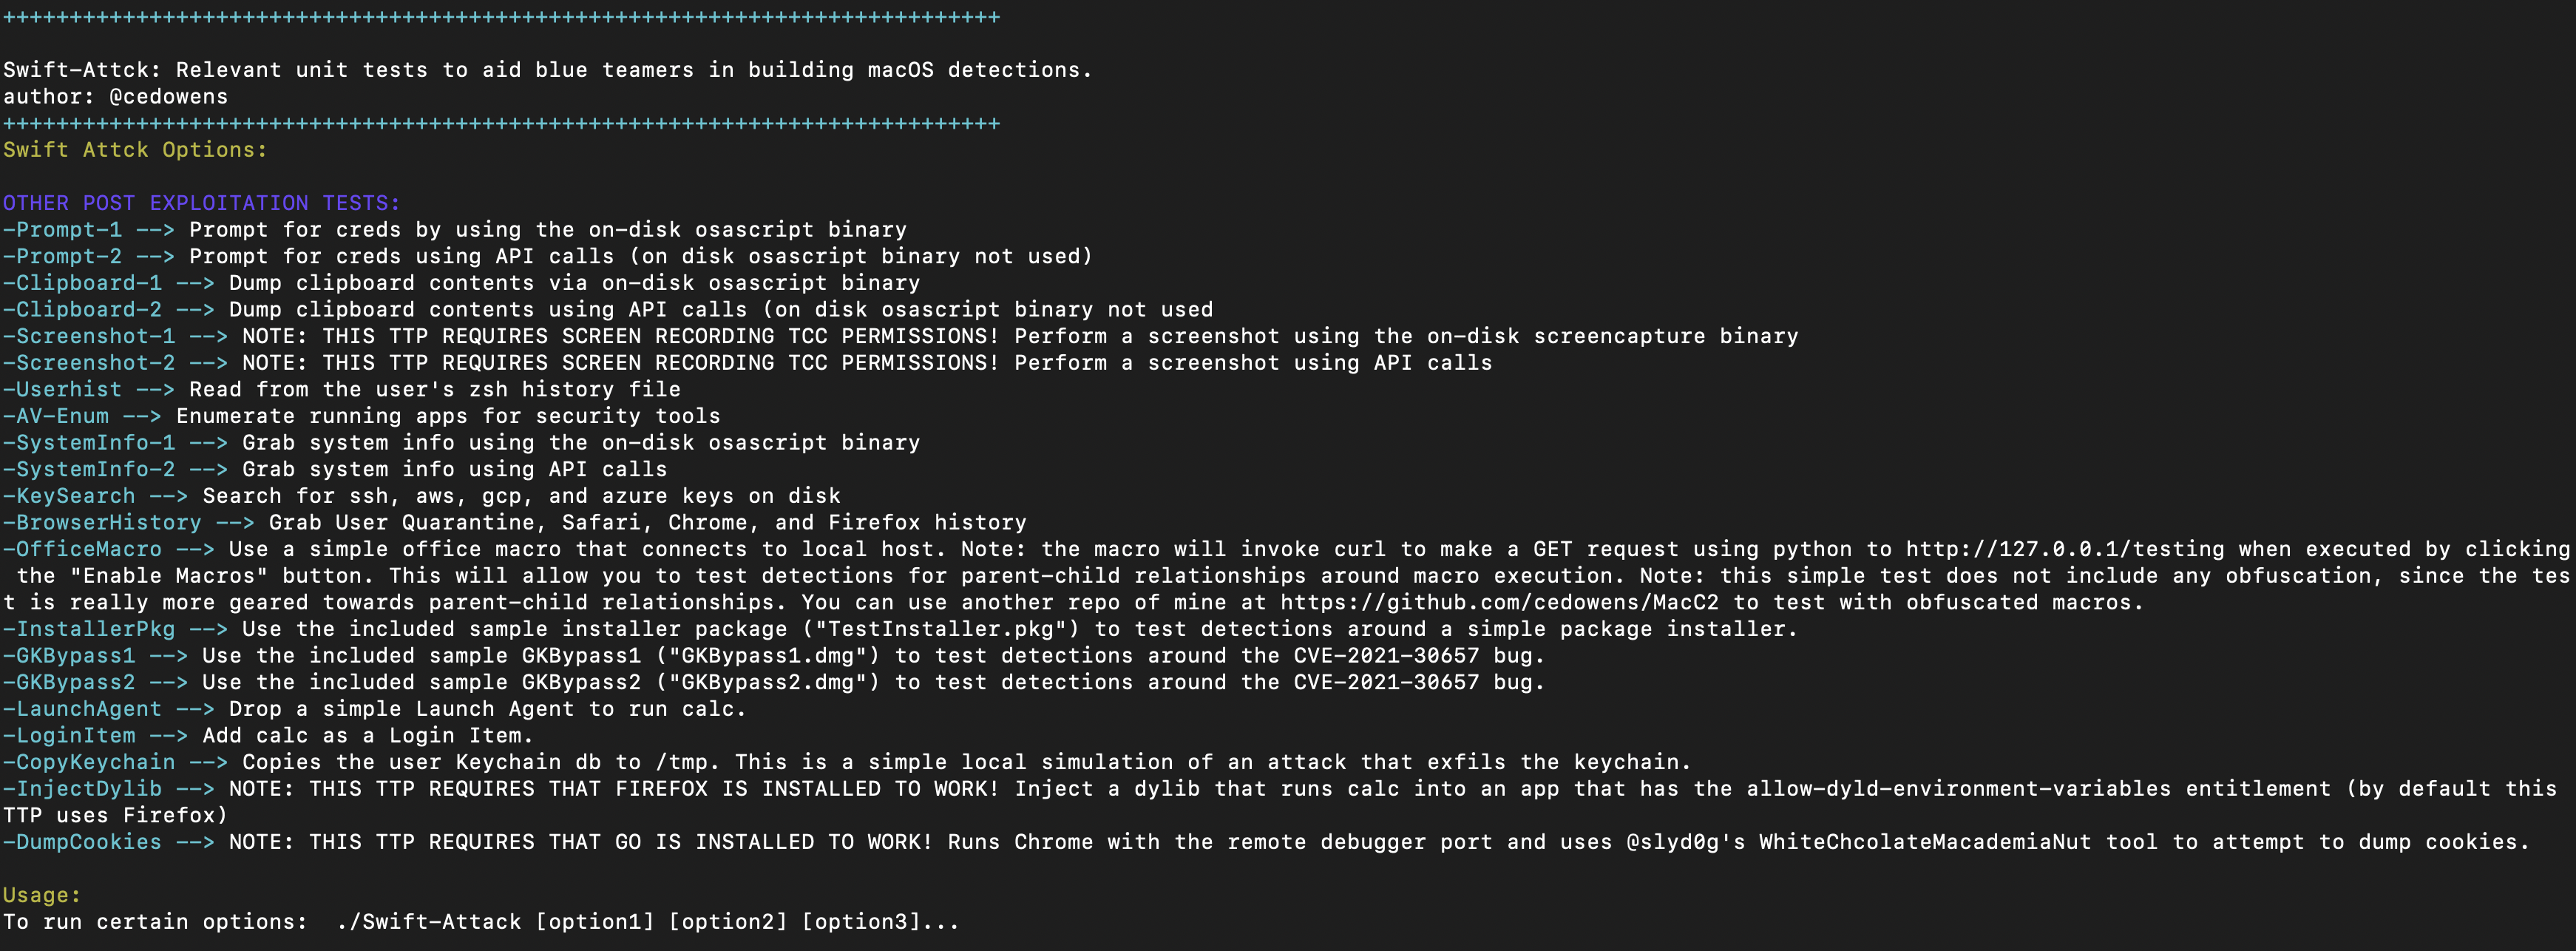 cedowens/swift-attack
ब्लू टीमों के लिए यूनिट परीक्षण ताकि कुछ सामान्य macOS पोस्ट एक्सप्लॉइटेशन विधियों के लिए डिटेक्शन बनाने में सहायता मिल सके।
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 भेद्यता पुनरुत्पादन (CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 mainframed/dc30_workshop
DEFCON 30 मेनफ्रेम बफर ओवरफ्लो कार्यशाला कंटेनर
 duriantaco/ravage
नियंत्रित, अधिकृत लक्ष्यों के लिए साक्ष्य-प्रथम स्वायत्त वेब सुरक्षा परीक्षण। प्रतिलिपि योग्य प्रयोगशालाओं, ऑडिट ट्रेल्स, रिपोर्ट्स और XBEN…
 brnpl/flutter-reverse-engineering-labs
हाथों-हाथ अभ्यास चुनौतियाँ Flutter अनुप्रयोगों को रिवर्स इंजीनियर करना सीखने के लिए।
 ressl/cve-2026-87902-poc
CVE-2026-87902 के लिए PoC — WordPress पेज-टेम्पलेट रिज़ॉल्यूशन में अनधिकृत पाथ ट्रैवर्सल (स्थानीय PHP इन्क्लूज़न, सशर्त RCE) एक पिन किए गए कमज़ोर लैब…
 jonwiggins/xmloxide
libxml2 का एक शुद्ध Rust पुनर्कार्यान्वयन
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025) के लिए व्यावहारिक कैप्चर-द-फ्लैग लैब। 11 वास्तविक-विश्व क्लस्टर कमजोरियों का शोषण करें, फ्लैग कैप्चर करें, फिर फिक्स…








