
 #1

 om4rsallam/full-attack-lifecycle-simulation-on-metasploitable
मेटास्प्लोइटेबल (VMware/Kali) पर फुल-साइकिल पेंटेस्ट। सेवाओं की स्कैनिंग की (Apache Tomcat/8180), Exploit-DB के माध्यम से CVE-2002-0936 पर शोध किया,…
 androidteacher/cve-2025-64424-coolify-
कंटेनरीकृत CTF लैब, जो CVE-2025-64424 — Coolify में कमांड इंजेक्शन RCE — को सीखने और उसका शोषण करने के लिए है। इसमें असुरक्षित वातावरण, वॉकथ्रू, और…
 malvector/cve-2025-70341
CVE-2025-70341: App-Auto-Patch में TOCTOU के माध्यम से स्थानीय विशेषाधिकार वृद्धि
 0xbbdd/cve-2022-46152
CVE-2022-46152: `cleanup_shm_refs` फ़ंक्शन में ऐरे इंडेक्स का अनुचित सत्यापन।
 yonathanpy/cve-2025-32462-cve-2025-32463-poc-lab
दो महत्वपूर्ण sudo कमजोरियों के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स के साथ कंटेनर-आधारित प्रयोगशाला: होस्ट सत्यापन बायपास (CVE-2025-32462) और…
 danielhallbro/cve-2022-36804-bitbucket-rce-analysis
CVE-2022-36804 (Bitbucket RCE) का पूर्ण-श्रृंखला पुनरुत्पादन। इसमें एक Docker-आधारित प्रयोगशाला, नल-बाइट इंजेक्शन सत्यापन के लिए pspy64 निगरानी, और…
 prabeershakya/cve-2022-0185-poc
CVE-2022-0185 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक लिनक्स कर्नेल हीप बफर ओवरफ्लो है जो FUSE और ROP चेन के माध्यम से स्थानीय विशेषाधिकार वृद्धि…

 centisgood/duo-agentflow-auditor
AI Code Security — चार एजेंट जो AI-जनरेटेड कोड में SAST जो चूक जाता है उसे पकड़ते हैं। GitLab Duo Agent Platform पर निर्मित।
 rootdirective-sec/cve-2026-3395-lab
शैक्षिक Docker लैब जो CVE-2026-3395 का प्रदर्शन करती है, जो MaxSite CMS में run_php प्लगइन के माध्यम से एक बिना प्रमाणीकरण वाला RCE है, जिसमें…
 clevernyyyy/cve-2025-55182-dockerized
Dockerized proof-of-concept for CVE-2025-55182, React Server Components में प्रोटोटाइप प्रदूषण के माध्यम से एक गंभीर RCE, स्वचालित एक्सप्लॉइट…
 themehackers/cve-2025-55182
React Server Components (RSC) में एक गंभीर Remote Code Execution (RCE) भेद्यता। इसमें भेद्यता का सुरक्षित परीक्षण और समझने के लिए एक यथार्थवादी 'Lab…
 yagnikkrish/metasploitable-penetration-testing-lab
नियंत्रित पैठ परीक्षण प्रयोगशाला जो CVE-2011-2523 के शोषण और शमन तकनीकों को प्रदर्शित करती है।
 bripwn/threathunting-jupyternotebooks
यह Weekly Purple Team YouTube चैनल के साथ जुड़े खतरे की खोज और पहचान इंजीनियरिंग वाले Jupyter notebooks का एक संग्रह है। प्रत्येक notebook पहचान तर्क…
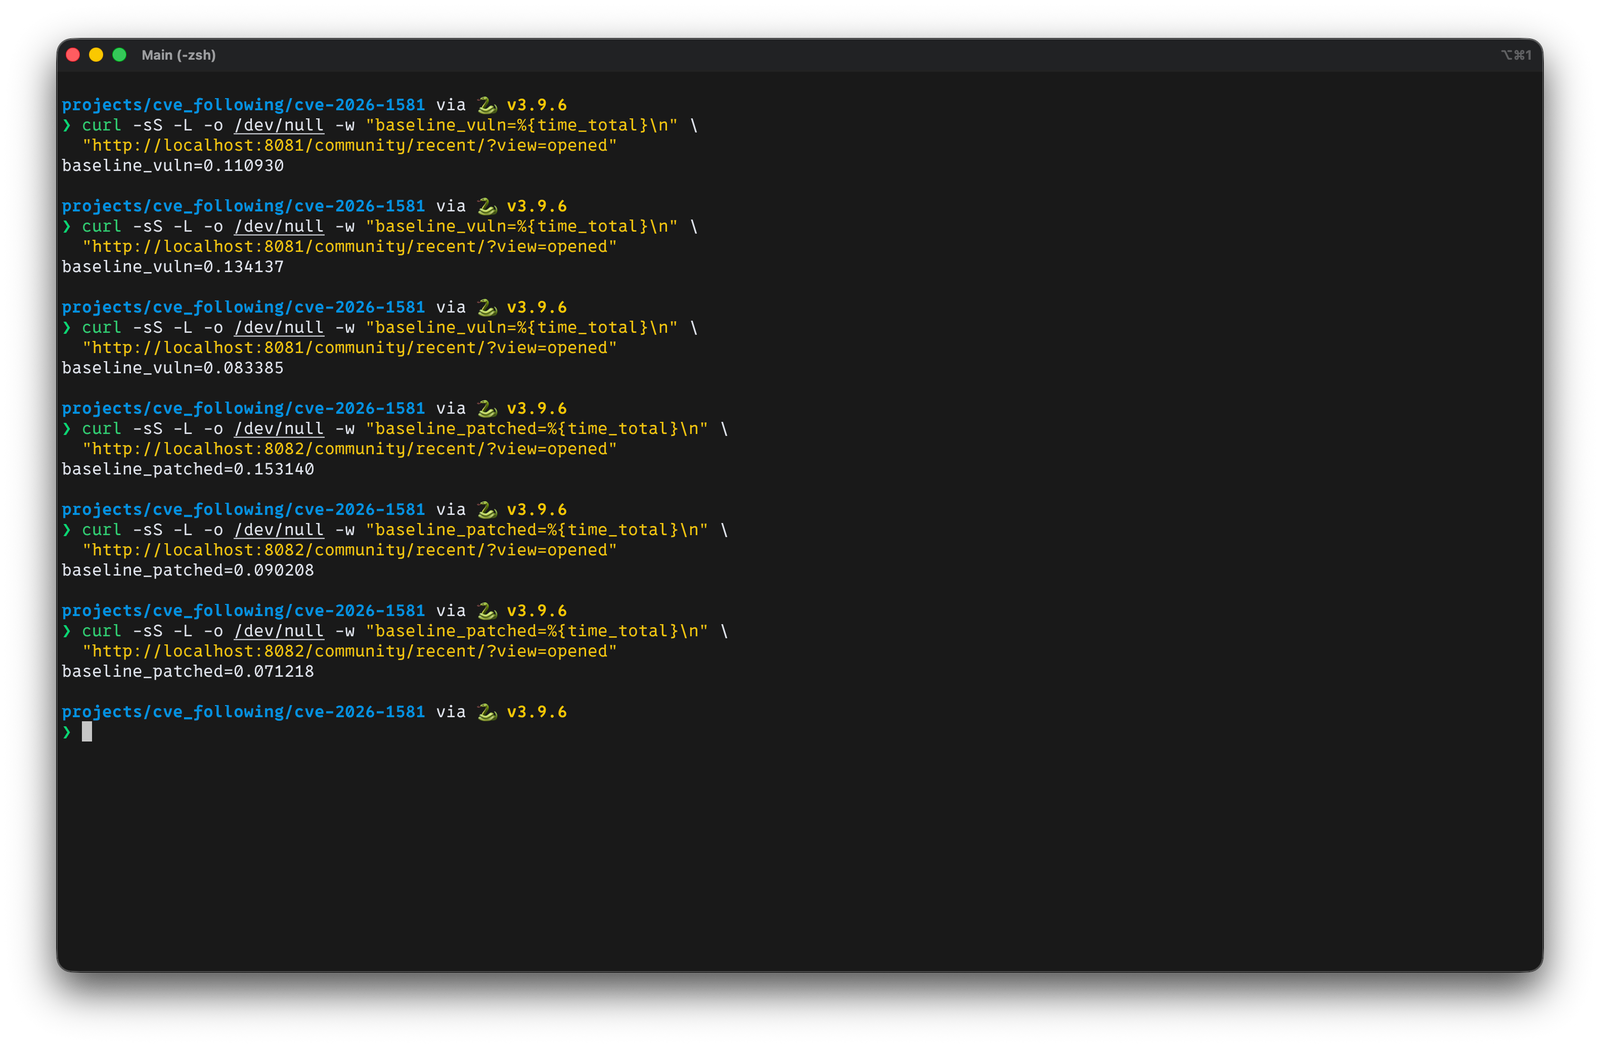 rootdirective-sec/cve-2026-1581-analysis-lab
# CVE-2026-1581 का पुनरुत्पादन wpForo Forum <=2.4.14 में एक अनप्रमाणित समय-आधारित SQL इंजेक्शन का पुनरुत्पादन करता है, जिसमें Docker लैब और PoC…
 arisharazakhan-cpu/dod-blue-team-network-lab
उच्च निष्ठा वाली रक्षात्मक सुरक्षा प्रयोगशाला जो एक DoD-संरेखित उद्यम नेटवर्क का अनुकरण करती है, जिसमें सक्रिय निर्देशिका, VLAN विभाजन, STIG-आधारित…
 androidteacher/react-cve-2025-55182-lab
PoC के साथ लैब
 yonathanpy/cve-2025-32433.py
CVE-2025-32433 PoC – SSH प्रोटोकॉल Python-आधारित PoC नियंत्रित प्रयोगशाला परीक्षण के लिए SSH संदेश प्रबंधन, चैनल संचालन, और pre-auth इंटरैक्शन का।…
 halilkirazkaya/cve-2026-1357
CVE-2026-1357 — WPvivid Backup & Migration ≤ 0.9.123 अप्रमाणित RCE एक्सप्लॉइट








