
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 horkimhab/cve-2026-14191
CVE-2026-14191 - ड्राफ़्ट
 horkimhab/cve-2026-11405
CVE-2026-11405 - ड्राफ्ट
 horkimhab/cve-2026-10520-10523
CVE-2026-10520 और CVE-2026-10523

 horkimhab/cve-2026-0273
CVE-2026-0273 - ड्राफ़्ट
 horkimhab/cve-2026-0542
CVE-2026-0542 - ड्राफ़्ट - ServiceNow
 zenzue/cve-2025-9074
CVE-2025-9074 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो विंडोज पर उजागर डॉकर इंजन एपीआई के माध्यम से कंटेनर-से-होस्ट फ़ाइल लिखने का प्रदर्शन करता है।…
 walidpyh/cve-2025-8088
प्रूफ-ऑफ-कॉन्सेप्ट जो वैकल्पिक डेटा स्ट्रीम (ADS) पेलोड वितरण को निर्मित WinRAR आर्काइव के माध्यम से प्रदर्शित करता है, शैक्षिक अनुसंधान और नियंत्रित…
 swabird/cve-2025-7775-poc
NetScaler ADC/Gateway के लिए काल्पनिक RCE प्रमाण-अवधारणा। HTTP POST के माध्यम से कमांड इंजेक्शन का अनुकरण करता है, पहचान सत्यापन, IR ड्रिल प्रशिक्षण…
 horkimhab/cve-2025-70849
CVE-2025-70849 - प्रारूप
 malvector/cve-2025-70341
CVE-2025-70341: App-Auto-Patch में TOCTOU के माध्यम से स्थानीय विशेषाधिकार वृद्धि
 letalandroid/cve-2025-66478_rce_vulnerable
महत्वपूर्ण: शैक्षिक, परीक्षण और शोषण उद्देश्यों के लिए बनाया गया एक Next JS VULNERABLE प्रोजेक्ट, उत्पादन में स्थापना की अनुशंसा नहीं की जाती है,…
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
हैंड्स-ऑन भेद्यता प्रबंधन केस स्टडी: कैसे Wazuh ने WeasyPrint में एक वास्तविक SSRF (CVE-2025-68616) को चिह्नित किया, और मैंने इसे कैसे पुनरुत्पादित…
 horkimhab/cve-2025-67038
CVE-2025-67038 - मसौदा
 wangxso/cve-2025-66478-poc
CVE-2025-66478 अवधारणा प्रमाण
 uky007/cve-2025-62215_analysis
Claude Code Agent Team का उपयोग करके CVE-2025-62215 एक्सप्लॉइट विकास
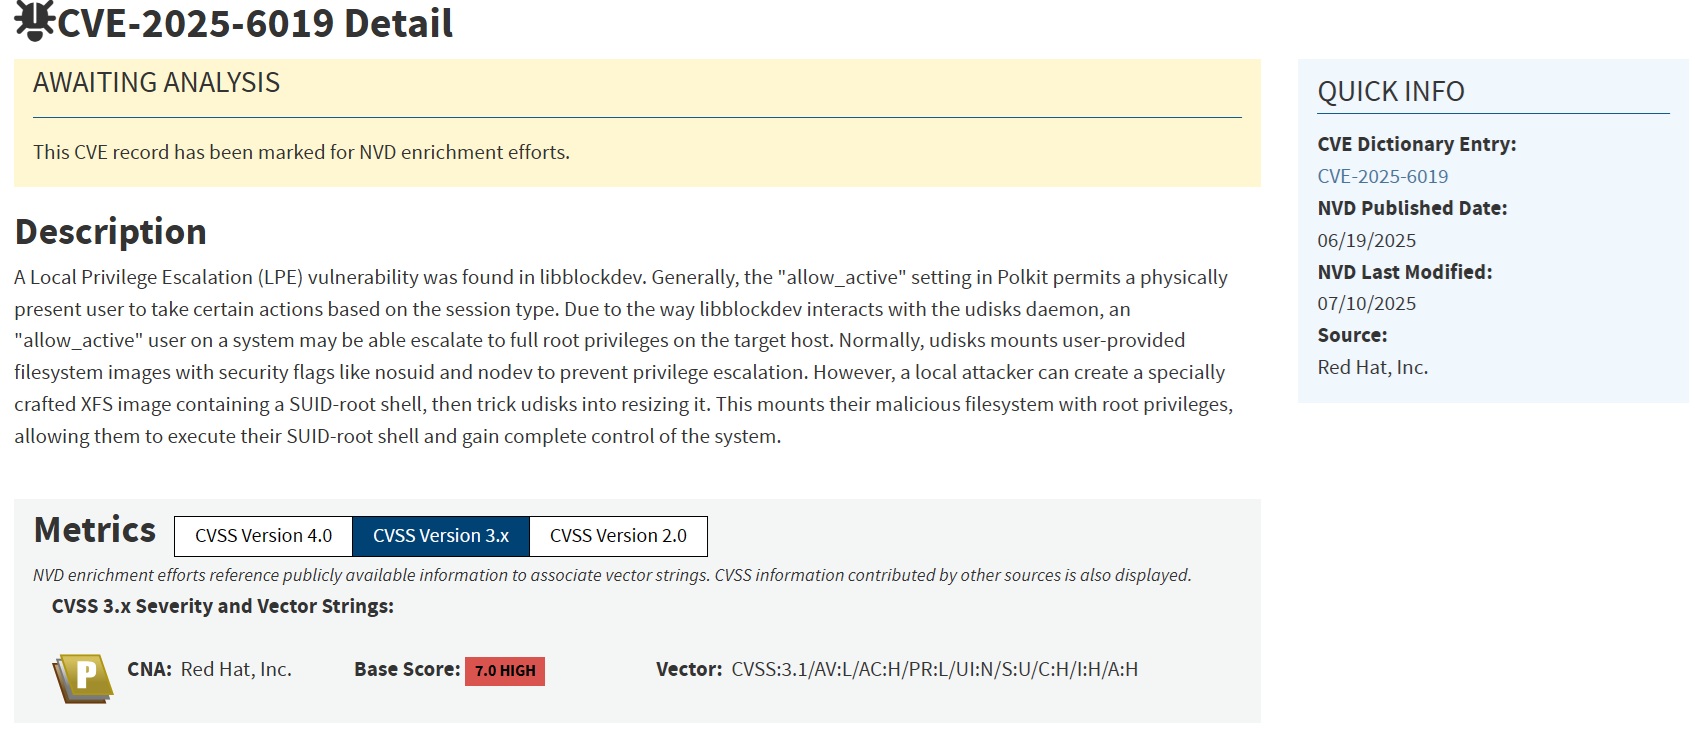 phamdinhquy2512/cve-2025-6019-exploitation
CVE-2025-6019 की शैक्षिक पुनरुत्पत्ति, UDisks2 में SUID-रूट बाइनरी के साथ दुर्भावनापूर्ण फ़ाइलसिस्टम इमेज के माध्यम से स्थानीय विशेषाधिकार वृद्धि।…
 michaelventurella/cve-2025-6018-6019-poc
कमजोर Linux सिस्टम्स पर Local Privilege Escalation (LPE) प्राप्त करने के लिए CVE-2025-6018 (PAM/Polkit Active Session Bypass) और CVE-2025-6019…








