
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 layarkacasiber/cve-2021-42013
CVE-2021-42013 (Apache HTTP Server पथ ट्रावर्सल और RCE) के शोषण के लिए Docker-आधारित प्रयोगशाला वातावरण, सुरक्षा प्रशिक्षण के लिए चरण-दर-चरण सेटअप…
 horkimhab/cve-2026-46817
CVE-2026-46817 - मसौदा

 fernandotdalcin/thm-blue-writeup
TryHackMe के ब्लू कक्ष का लिखअप — EternalBlue (MS17-010/CVE-2017-0143) का शोषण।
 dakerqirszh/cve-2021-3156
फिक्स्ड संस्करण
 yan5ui/env-cve-2021-3975
CVE-2021-3975 के डॉकर वातावरण की कलाकृतियाँ
 vettrivel007/cve-2024-1086
CVE-2024-1086 के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट जो Linux कर्नेल v5.14–v6.6 को लक्षित करता है। KernelCTF छवियों पर 99.4%…
 suz1n/whs3_vulhub
CVE-2017-8386 Git-Shell सैंडबॉक्स बाईपास कमज़ोरी के लिए PoC
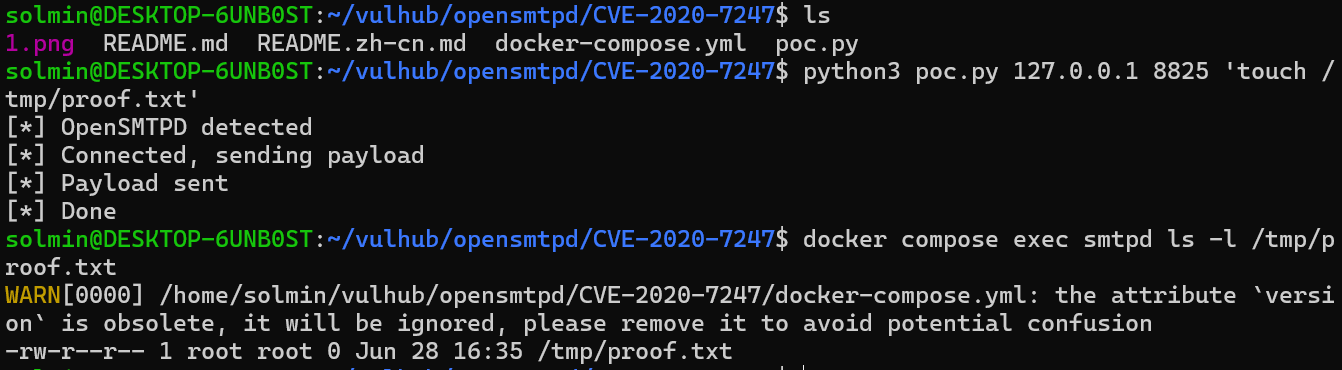 solmin111/opensmtpd-cve-2020-7247-
Docker-आधारित प्रयोगशाला जो OpenSMTPD 6.6.1p1 में CVE-2020-7247 रिमोट कोड निष्पादन का प्रदर्शन करती है, जिसमें शैक्षिक सुरक्षा परीक्षण के लिए Python…
 sarjanpatel22/siem-threat-detection-lab
ब्लू-टीम SIEM लैब: Wazuh 4.7.5 7 सिम्युलेटेड हमलों (SSH ब्रूट फोर्स, Slowloris DoS / CVE-2007-6750, वेब हमले) का पता लगा रहा है, जिसमें रीयल-टाइम…
 salt318/cve-2025-1974
WHS3 बैच वर्चुअलाइज़ेशन भेद्य (CVE) Docker वातावरण कॉन्फ़िगरेशन असाइनमेंट
 renewablehacking/cve-2026-45321-tanstack
npm आपूर्ति श्रृंखला हमलों, CI/CD दुरुपयोग, और CVE-2026-45321 के माध्यम से इंस्टॉल-टाइम कोड निष्पादन का अनुकरण करने वाला शैक्षिक प्रयोगशाला। निर्भरता…
 rayngnpc/cve-2022-26923-rayng
CVE-2022-26923 के लिए शोषण
 oxben10/cve-2013-0156
यह स्क्रिप्ट विशेष रूप से PentesterLab पर CVE-2013-0156 exploit चुनौती को हल करने के लिए डिज़ाइन की गई है।
 oscerd/cve-2026-40048
CVE-2026-40048 के लिए रिप्रोड्यूसर: Apache Camel camel-pqc FileBasedKeyLifecycleManager असुरक्षित डिसीरियलाइज़ेशन (RCE)
 nskath/cve-2024-21513
CVE-2024-21513 के लिए PoC
 mtaha-sec/bash-apocalypse
Recreating Shellshock (CVE-2014-6271) - the bash vulnerability that endangered millions of servers. Automated exploitation toolkit + Burp Suite…
 madhantr0/http2-security-lab
HTTP/2 आक्रमण सिमुलेशन और रक्षा लैब - Slowloris, Rapid Reset (CVE-2023-44487), HPACK Bomb आक्रमण, जिनमें 5-परत वाली सुरक्षा व्यवस्था है। शुद्ध Python…








