
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित

 shivam-bathla/cve-2026-24061-setup
CVE-2026-24061 के लिए Docker सेटअप
 enochgitgamefied/nextjs-cve-2025-29927
जानबूझकर कमजोर Next.js एप्लिकेशन जो मिडलवेयर WAF चोरी के माध्यम से CVE-2025-29927 प्रमाणीकरण बाईपास प्रदर्शित करता है। MySQL बैकएंड और JWT प्रमाणीकरण…
 edoverflow/bugbounty-cheatsheet
बग बाउंटी हंटर्स के लिए दिलचस्प पेलोड्स, टिप्स और ट्रिक्स की एक सूची।
 rhinosecuritylabs/cloudgoat
CloudGoat Rhino Security Labs का "Vulnerable by Design" AWS डिप्लॉयमेंट टूल है
 zealraj/cybersecurity-books
यहाँ आपको साइबर सुरक्षा की लगभग सभी प्रसिद्ध और उपयोगी पुस्तकों का शानदार संग्रह मिलेगा, जो शुरुआती स्तर से लेकर विशेषज्ञ स्तर तक, सभी साइबर सुरक्षा…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: libopenapv (Android APV कोडेक) के लिए हीप बफ़र ओवरफ़्लो PoC - CVSS 9.8

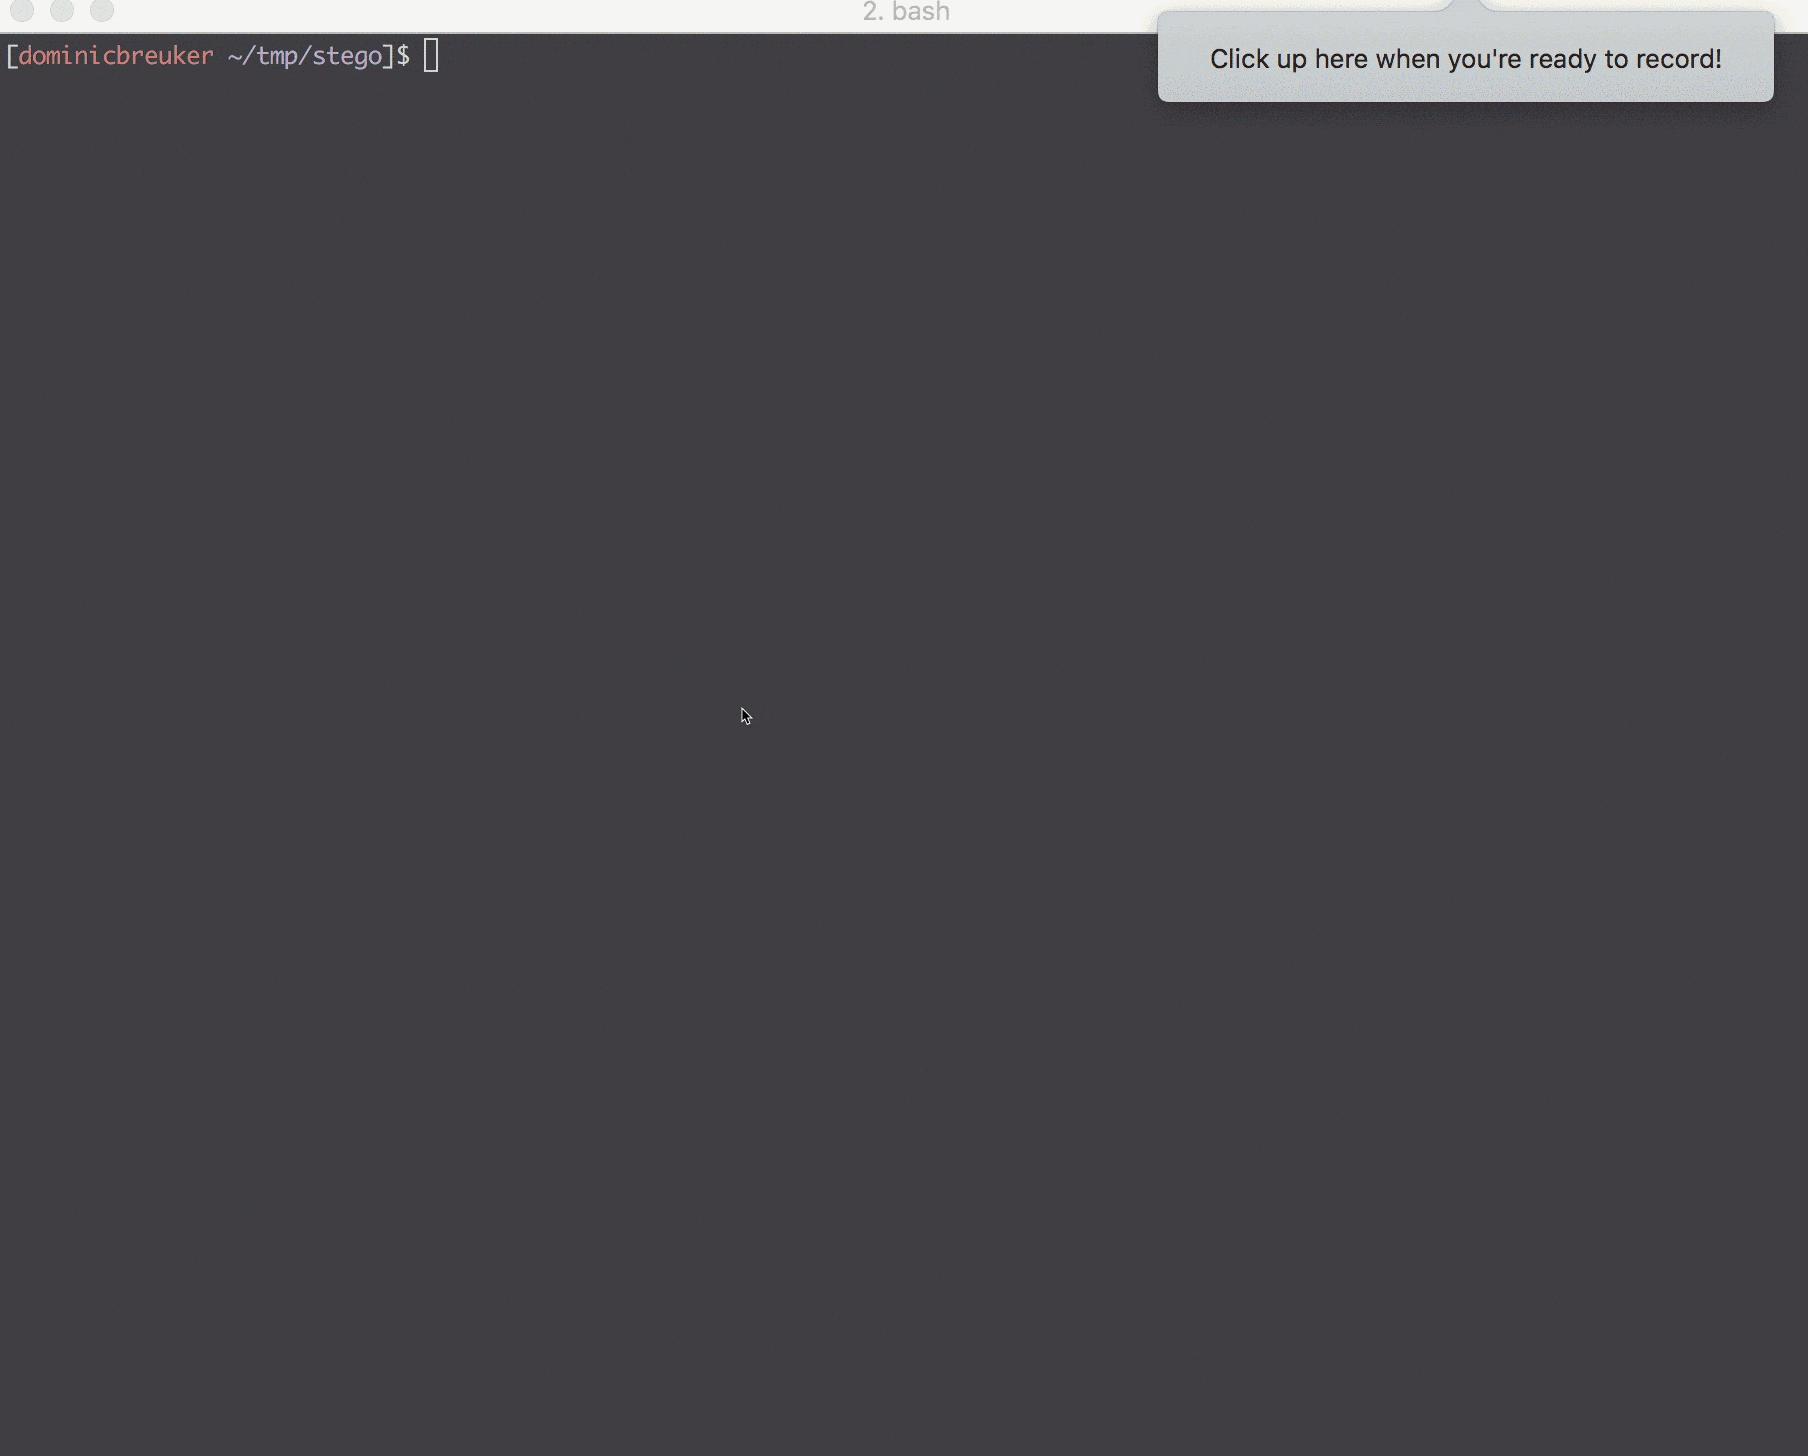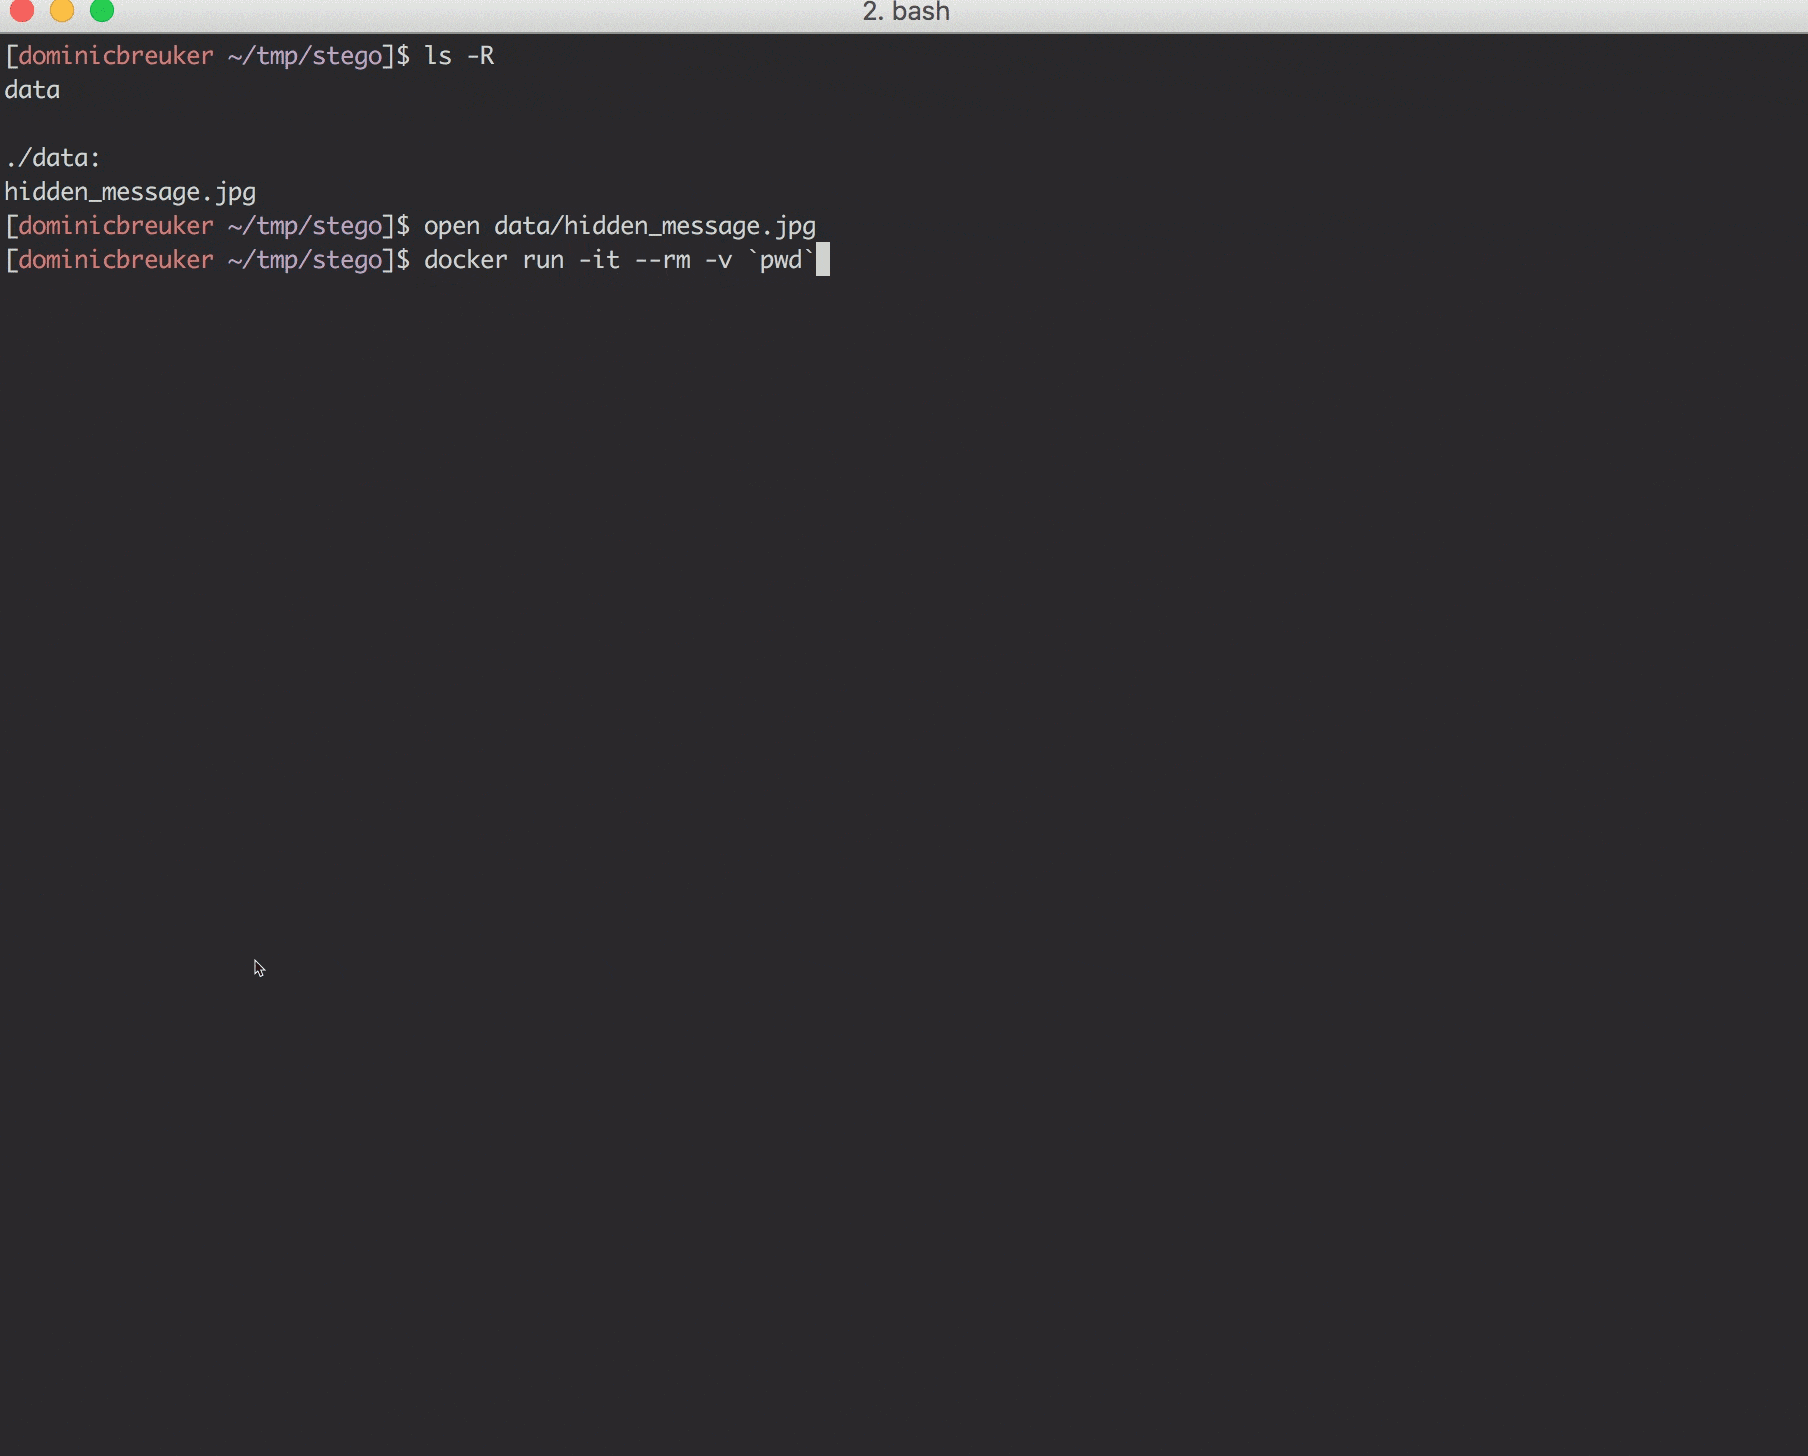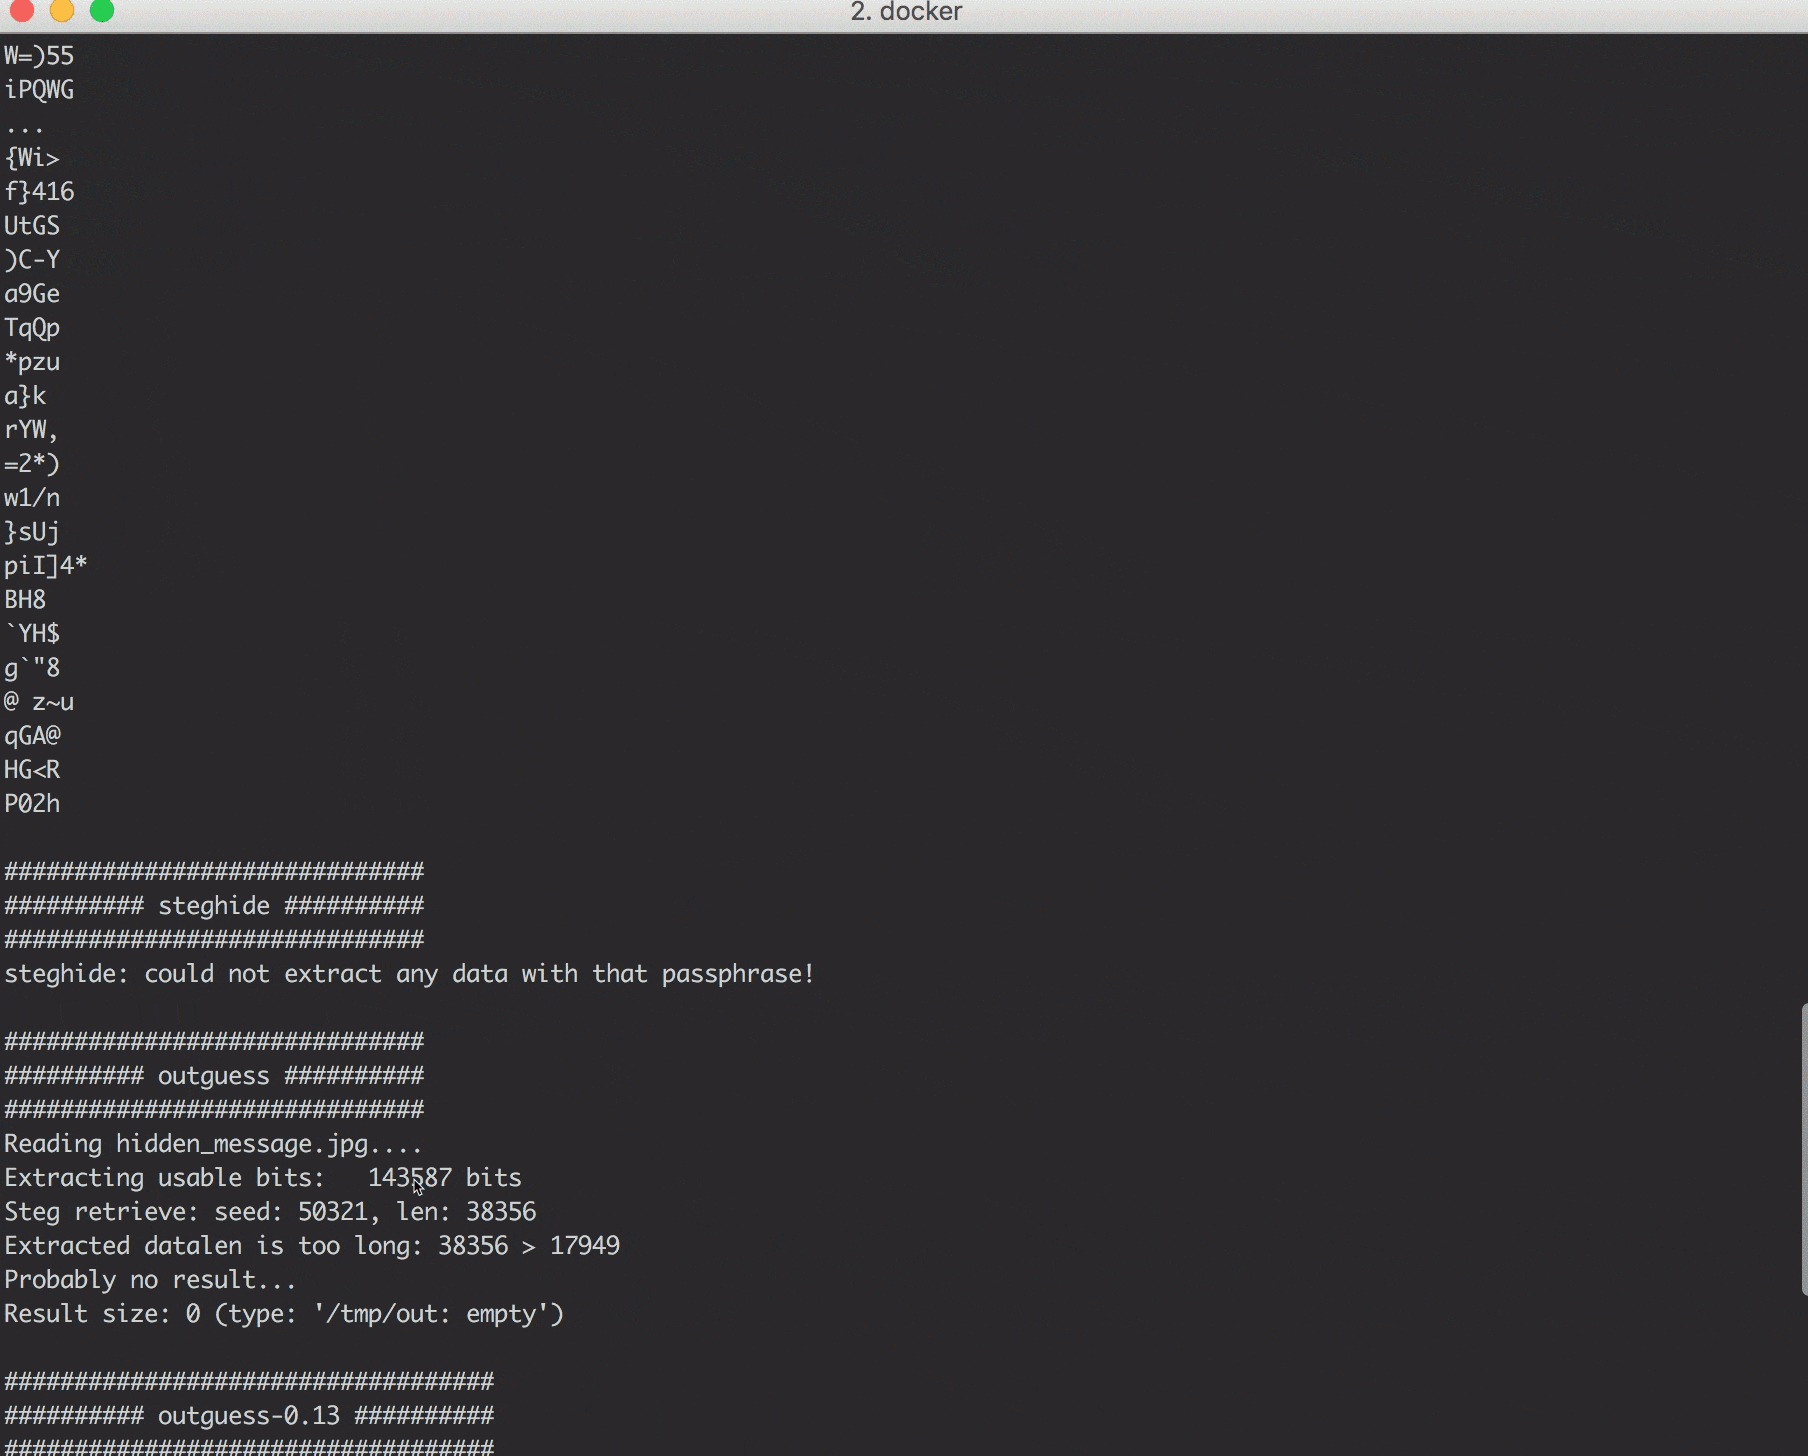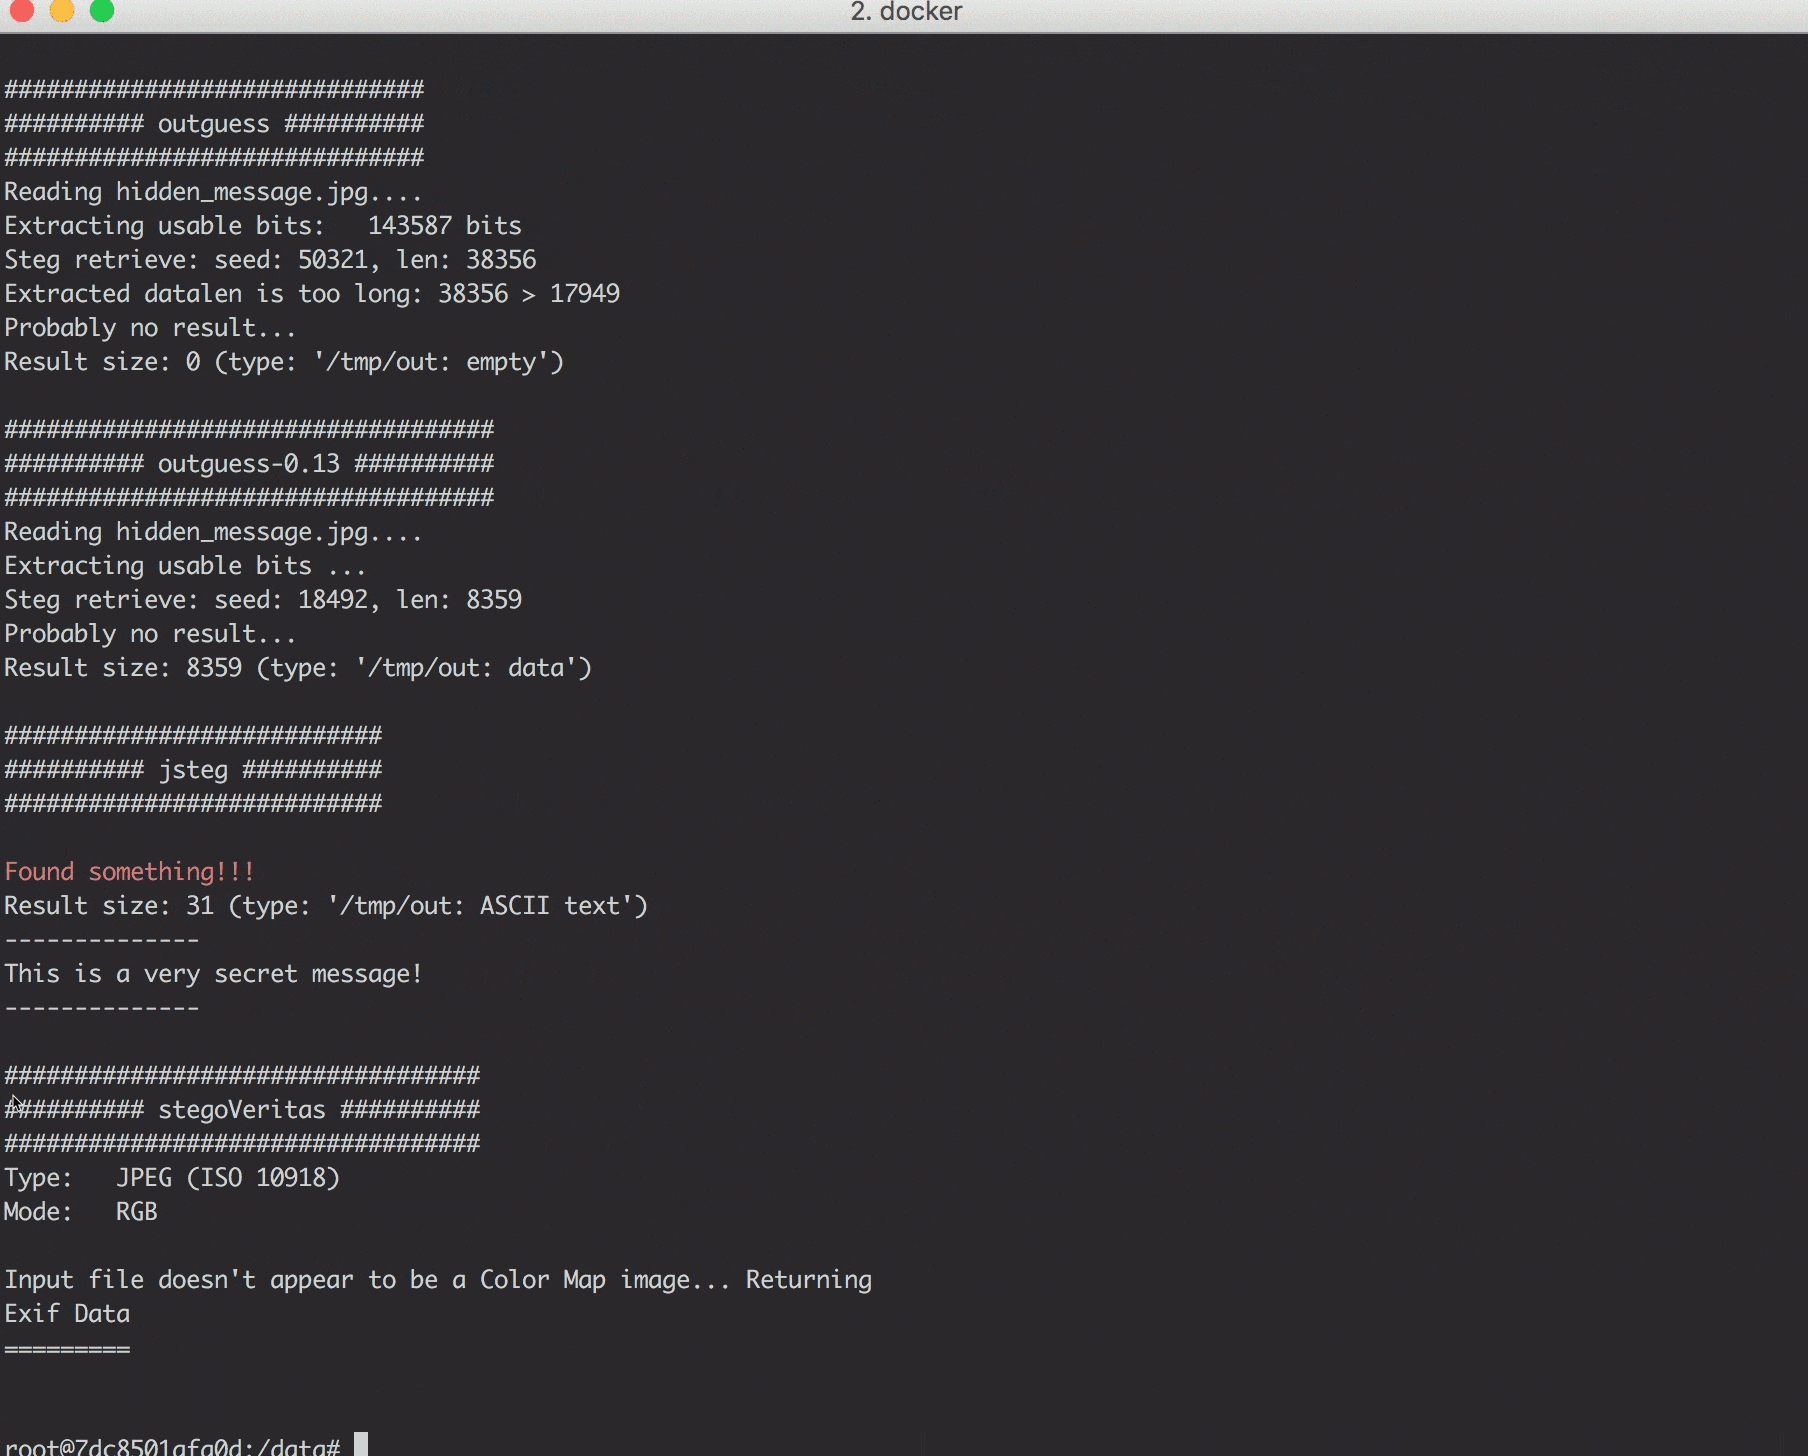 dominicbreuker/stego-toolkit
स्टेग्नोग्राफी टूल्स का संग्रह - CTF चुनौतियों में मदद करता है
 bishopfox/cloudfoxable
अपना खुद का डिज़ाइन से ही असुरक्षित AWS पेनेट्रेशन टेस्टिंग प्लेग्राउंड बनाएं
 aramosf/joomla_exploits
सत्यापित जूमला एक्सप्लॉइट कलाकृतियों का चयनित संग्रह जिसमें डॉकर लैब वातावरण शामिल हैं। इसमें पैठ परीक्षण और अनुसंधान के लिए व्यावहारिक आक्रामक…
 cves-labs/cve-2026-22241
CVE-2026-22241 के लिए प्रयोगशाला वातावरण
 yonliud/cve-2026-76904
एक-दिवसीय POC | संपूर्ण RCE के लिए GeoServer अनधिप्रमाणित SQL इंजेक्शन
 momenbasel/htb-writeups
500+ Hack The Box मशीन लेखों, 400+ चुनौती समाधानों और इंटरैक्टिव शिक्षण उपकरणों का संरचित संग्रह, जिसमें ज्ञान ग्राफ, आक्रमण पथ आरेख और पेनिट्रेशन…
 saferman/cve-2020-7471
django भेद्यता:CVE-2020-7471 StringAgg(delimiter) के माध्यम से संभावित SQL इंजेक्शन का भेद्यता वातावरण और POC
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
# TryHackMe Dirty Frag (CVE-2026-43284) — Linux LPE राइटअप
 cved-sources/cve-2018-3810
CVE-2018-3810 के लिए कमजोर वातावरण प्रदान करने वाला डॉकर कंटेनर, पृथक कंटेनरों के भीतर सुरक्षा परीक्षण और शैक्षिक शोषण अभ्यास के लिए डिज़ाइन किया गया।
 s3v3n-jg/cve-2026-76460
CVE-2026-76460 प्रमाणीकरण बायपास का अनुकरण करने वाली शैक्षिक Flask लैब, जिसमें असुरक्षित, सुरक्षित और सख्त मोड के साथ-साथ एक PoC एक्सप्लॉइट स्क्रिप्ट…
 trailofbits/not-going-anywhere
जानबूझकर असुरक्षित Golang प्रोग्राम जो सुरक्षा प्रशिक्षण, भेद्यता खोज और सुधार अभ्यास के लिए वेब, gRPC और database/sql दोषों को उजागर करते हैं।








