
 #1
आईओएस एप्लिकेशन और आईओएस ऑपरेटिंग सिस्टम का परीक्षण करने, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 bytev0rtex/cve-2026-65343
CVE-2026-65343 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो AppleKeyStore में एक आउट-ऑफ-बाउंड रीड है और iOS 26.6 पर KASLR को विफल करने के लिए कर्नेल पॉइंटर्स लीक…
 bytev0rtex/cve-2026-65349
XNU के vfs_attr_pack_internal (getattrlist) में आउट-ऑफ-बाउंड राइट के लिए प्रूफ-ऑफ-कॉन्सेप्ट, iOS 26.6 पर कर्नेल हीप भ्रष्टाचार और PAC पॉइंटर फोर्जिंग…
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 st-rnd/desc_race-1
# iOS 15.0 - 15.1.1 के लिए desc_race एक्सप्लॉइट (स्थिर कर्नेल r/w प्रिमिटिव्स के साथ) (CVE-2021-30955)
 nickorlow/cve-2021-30955-poc
जेक जेम का प्रूफ ऑफ कॉन्सेप्ट, CVE-2021-30955 के लिए एक iOS ऐप में लपेटा गया
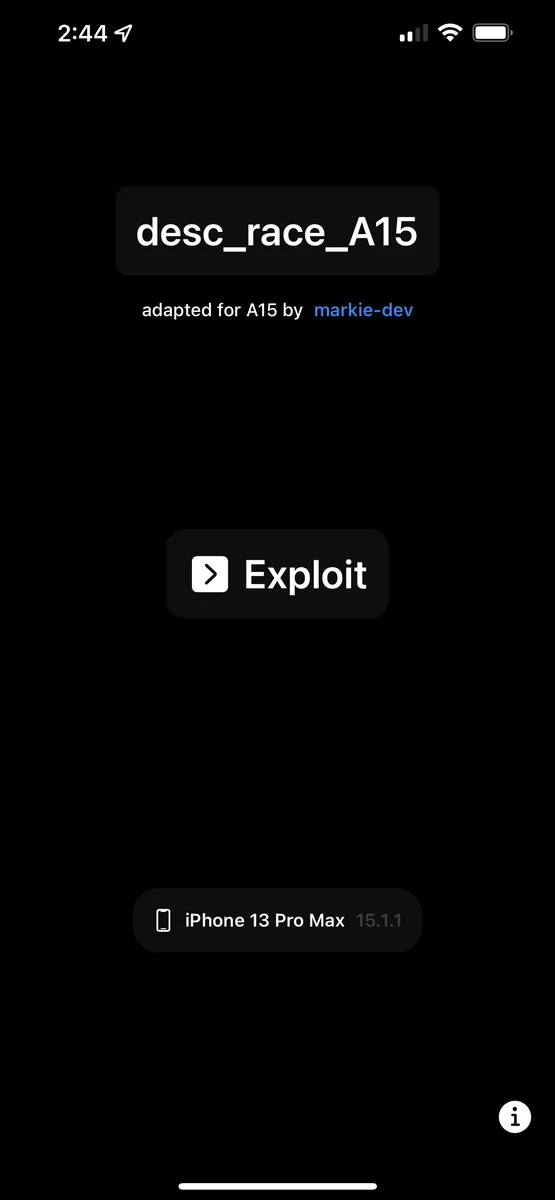 markie-dev/desc_race_a15
CVE-2021-30955 iOS 15.1.1 POC 6GB RAM वाले डिवाइसों (A14-A15) के लिए
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder टाइमआउट UAF — iOS/macOS कर्नेल भेद्यता जो विलंबित पैनिक (A19 Pro, iOS 26.3 RC) की ओर ले जाती है
 enfilade-labs/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore Use-After-Free — iOS/macOS कर्नेल भेद्यता (26.4 में पैच किया गया)
 b1n4r1b01/desc_race
# iOS 15.1 कर्नेल शोषण POC CVE-2021-30955 के लिए
 realrodri/exploiteameesta
iOS ऐप जो CVE-2021-30937 भेद्यता के साथ डिवाइस संगतता की जाँच करता है, प्रक्रिया के दौरान अलर्ट और पॉपअप प्रदर्शित करता है।
 kaleth4/cve-2026-28858
# CVE-2026-28858 का तकनीकी विश्लेषण Apple iOS/iPadOS कर्नेल में एक गंभीर बफर ओवरफ्लो, जिसमें एक्सप्लॉइट प्रवाह, शमन, और रक्षात्मक कोडिंग उदाहरण…
 verygenericname/cve-2021-30955-poc-ipa
# CVE-2021-30955 के लिए प्रूफ-ऑफ-कॉन्सेप्ट IPA, iOS 15.0-15.2b1 को लक्षित करते हुए, एक स्थानीय विशेषाधिकार वृद्धि भेद्यता का प्रदर्शन करता है।
 0xjohnnydev/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder टाइमआउट UAF — iOS/macOS कर्नेल भेद्यता जो विलंबित पैनिक (A19 Pro, iOS 26.3 RC) की ओर ले जाती है
 toxy4ny/rinhit
macOS और iOS आर्टिफैक्ट एकत्र करके नेटवर्क गतिविधि, क्रॉस-डिवाइस पहचान और भौतिक स्थान सहसंबंध की समयरेखा बनाता है, जो रिकॉनिसेंस और रेड टीम ऑपरेशन के…
 stuxctf/slythestx
मोबाइल ऐप सुरक्षा ऑडिटिंग टूल जो SAST विश्लेषण को स्वचालित करने, अंतर्निहित तकनीकों (React Native, Flutter, Xamarin, native) की पहचान करने, और रूट…
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
 nabla-c0d3/ssl-kill-switch2
ब्लैकबॉक्स टूल जो iOS और macOS अनुप्रयोगों में SSL प्रमाणपत्र सत्यापन - जिसमें प्रमाणपत्र पिनिंग भी शामिल है - को अक्षम करता है।
 kjcracks/clutch
केवल-जेलब्रेक iOS उपयोगिता जो इंस्टॉल किए गए ऐप एक्ज़ीक्यूटेबल्स को डिक्रिप्ट करती है और उन्हें सुरक्षा अनुसंधान और रिवर्स-इंजीनियरिंग के लिए .ipa या…






