
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित

 assetnote/surf
होस्ट सूचियों को फ़िल्टर करके SSRF उम्मीदवारों की पहचान करता है, HTTP पहुँच क्षमता की जाँच करके और आंतरिक/बाहरी IP पतों को हल करके, क्लाउड वातावरण…
 synacktiv/sccmsecrets
SCCMSecrets.py का उद्देश्य क्रेडेंशियल हार्वेस्टिंग, प्रारंभिक पहुंच और पार्श्व संचलन के लिए SCCM नीतियों के वितरण का शोषण करना है।
 allyomalley/livetargetsfinder
लक्ष्य बनाने के लिए लाइव होस्ट और URL की सूचियाँ उत्पन्न करता है, अप्राप्य होस्ट को फ़िल्टर करने और सेवा जानकारी एकत्र करने के लिए MassDNS, Masscan…
 olafhartong/attackdatamap
घटना स्तर पर एक डेटास्रोत मूल्यांकन जो संभावित कवरेज या MITRE ATT&CK framework को दर्शाता है।
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 sw4mpf0x/powerlurk
PowerShell का उपयोग करके दुर्भावनापूर्ण WMI ईवेंट
 zdhenard42/soc-multitool
एक शक्तिशाली और उपयोगकर्ता-अनुकूल ब्राउज़र एक्सटेंशन जो सुरक्षा पेशेवरों के लिए जांच को सरल बनाता है।
 rfidresearchgroup/chameleonmini
संपर्क रहित स्मार्टकार्ड को इम्यूलेट और क्लोन करने, टैग पढ़ने, RF ट्रैफ़िक सूँघने, और Mifare एक्सेस कुंजियाँ पुनर्प्राप्त करने के लिए पोर्टेबल…
 pushpenderindia/sinister
Sinister एक Windows/Linux कीलॉगर जनरेटर है जो ईमेल के माध्यम से अन्य रोचक लक्ष्य जानकारी के साथ की-लॉग भेजता है
 kvasirsecurity/kvasir
Kvasir: पेनिट्रेशन टेस्ट डेटा प्रबंधन
 mazen160/bfac
BFAC (Backup File Artifacts Checker): एक स्वचालित उपकरण जो बैकअप कलाकृतियों की जाँच करता है जो वेब-एप्लिकेशन के स्रोत कोड को प्रकट कर सकती हैं।
 helixmap/sigwood
Local-first threat hunting for the logs you already have: Zeek, Pi-hole, syslog or the systemd journal, CloudTrail. Every run names the technique…
 1ultimat3/pcapviz
pcap फ़ाइलों के आधार पर नेटवर्क टोपोलॉजी की कल्पना करें और ग्राफ सांख्यिकी एकत्र करें
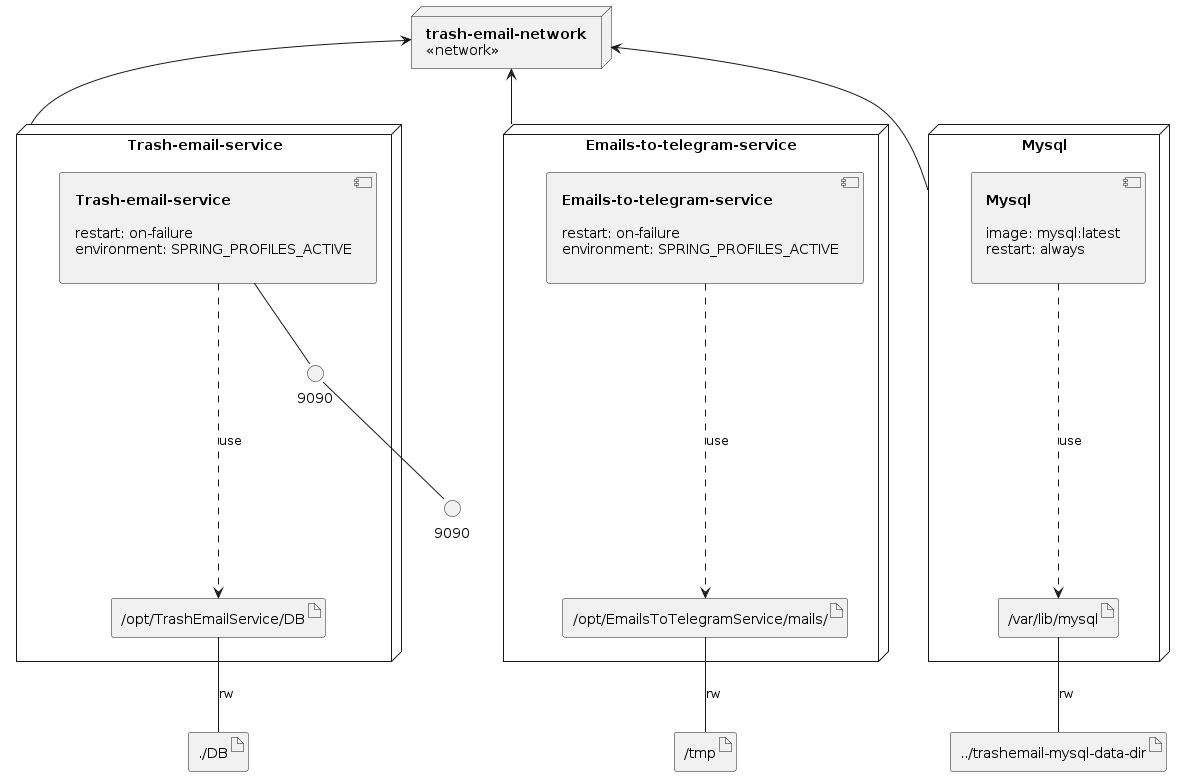 rosehgal/trashemail
एक होस्टेड डिस्पोजेबल ईमेल टेलीग्राम बॉट; अत्यधिक गोपनीयता अनुकूल; गर्व से समुदाय के लिए होस्ट किया गया।
 dievus/oh365userfinder
प्रतिक्रिया विश्लेषण के माध्यम से वैध Microsoft 365 खातों और डोमेन की गणना करता है, जिसमें पासवर्ड स्प्रेइंग समर्थन और लॉकआउट से बचने के लिए…
 eth0izzle/the-endorser
एक OSINT उपकरण जो आपको LinkedIn पर लोगों के बीच endorsements/कौशल के माध्यम से संबंधों को उजागर करने की अनुमति देता है।
 fin3ss3g0d/cypherhound
आपका टेम्पलेट-आधारित BloodHound टर्मिनल साथी उपकरण








