
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित

 rhynorater/cve-2018-15473-exploit
CVE-2018-15473 के लिए Python में लिखा गया एक्सप्लॉइट, जिसमें थ्रेडिंग और निर्यात प्रारूप हैं
 anoncatalyst/ominis-osint
Automated OSINT reconnaissance tool that queries Google and social platforms to gather intelligence on usernames and queries, with proxy rotation and…
 ring0lab/catphish
CATPHISH परियोजना - फ़िशिंग और कॉर्पोरेट जासूसी के लिए। RED TEAM के लिए बिल्कुल सही।
 mgeeky/decode-spam-headers
एक स्क्रिप्ट जो आपको यह समझने में मदद करती है कि आपका ई-मेल स्पैम में क्यों चला गया।
 boy-hack/ksubdomain
उपडोमेन गणना उपकरण, अतुल्यकालिक DNS पैकेट, 1 सेकंड में 1600,000 उपडोमेन स्कैन करने के लिए pcap का उपयोग करें
 jobroche/credcrack
एक तेज़ और गुप्त क्रेडेंशियल हार्वेस्टर
 g0h4n/rusthound-ce
Active Directory data ingestor via LDAP(S) or ADWS protocol for BloodHound Community Edition written in Rust. 🦀
 wireghoul/dotdotpwn
DotDotPwn - डायरेक्टरी ट्रैवर्सल फ़ज़र
 0xsauby/yasuo
एक रूबी स्क्रिप्ट जो नेटवर्क पर कमजोर और शोषण योग्य तीसरे पक्ष के वेब अनुप्रयोगों को स्कैन करती है।
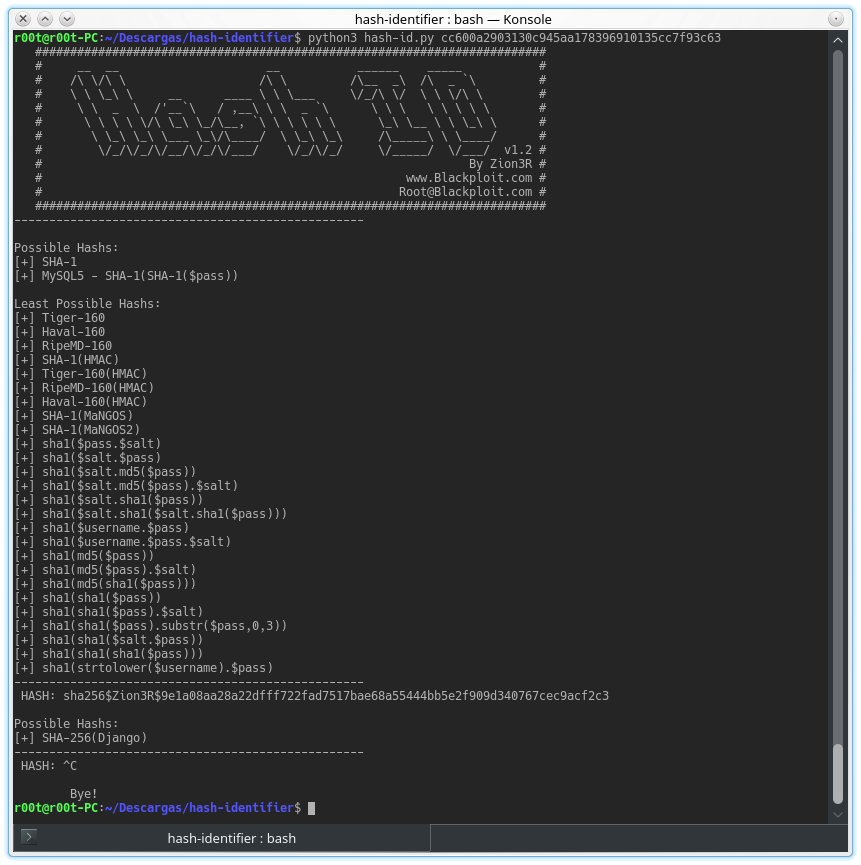 blackploit/hash-identifier
विभिन्न प्रकार के हैश की पहचान करने के लिए सॉफ्टवेयर, जिनका उपयोग डेटा और विशेष रूप से पासवर्ड को एन्क्रिप्ट करने के लिए किया जाता है।
 spidersuite/spidersuite
उन्नत क्रॉस-प्लेटफ़ॉर्म वेब क्रॉलर जो सुरक्षा पेशेवरों के लिए है, जो GUI-संचालित स्पाइडर इंजन के माध्यम से स्वचालित टोही, सूचना संग्रह और OSINT डेटा…
 qkaiser/broadcom-wps
Broadcom SDK चलाने वाले WiFi एक्सेस पॉइंट्स की फिंगरप्रिंटिंग करने और ज्ञात प्रभावित डिवाइसों की सूची के लिए टूल्स।
 iamthefrogy/frogy2.0
Orbis एक पूर्ण स्पेक्ट्रम स्वचालित बाहरी आक्रमण सतह बुद्धिमान टूलकिट है।
 pielco11/fav-up
Shodan-संचालित उपकरण जो Cloudflare के पीछे वास्तविक IP पतों की खोज करता है, MurmurHash3 का उपयोग करके फेविकॉन आइकनों को हैश करके, जिससे मूल सर्वर की…
 ricardojoserf/wifi-pentesting-guide
WiFi प्रवेश परीक्षण मार्गदर्शिका
 cube0x0/sharpmapexec
विंडोज-मूल पैठ परीक्षण स्विस आर्मी नाइफ, जिसका उपयोग लैटरल मूवमेंट, क्रेडेंशियल एक्सेस, डेटा एक्सफिल्ट्रेशन और CIM, SMB, WinRM, LDAP और डोमेन…
 dafthack/powermeta
PowerMeta विशेष रूप से तैयार किए गए Google और Bing खोजों का उपयोग करके किसी विशेष डोमेन के लिए विभिन्न वेबसाइटों पर होस्ट की गई सार्वजनिक रूप से…








