#1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित

 k8gege/ladon
Ladon एक बड़ा आंतरिक नेटवर्क पेनेट्रेशन स्कैनर है, PowerShell, Cobalt Strike प्लगइन, मेमोरी लोडिंग और फाइललेस स्कैनिंग के साथ। इसमें पोर्ट स्कैनिंग,…
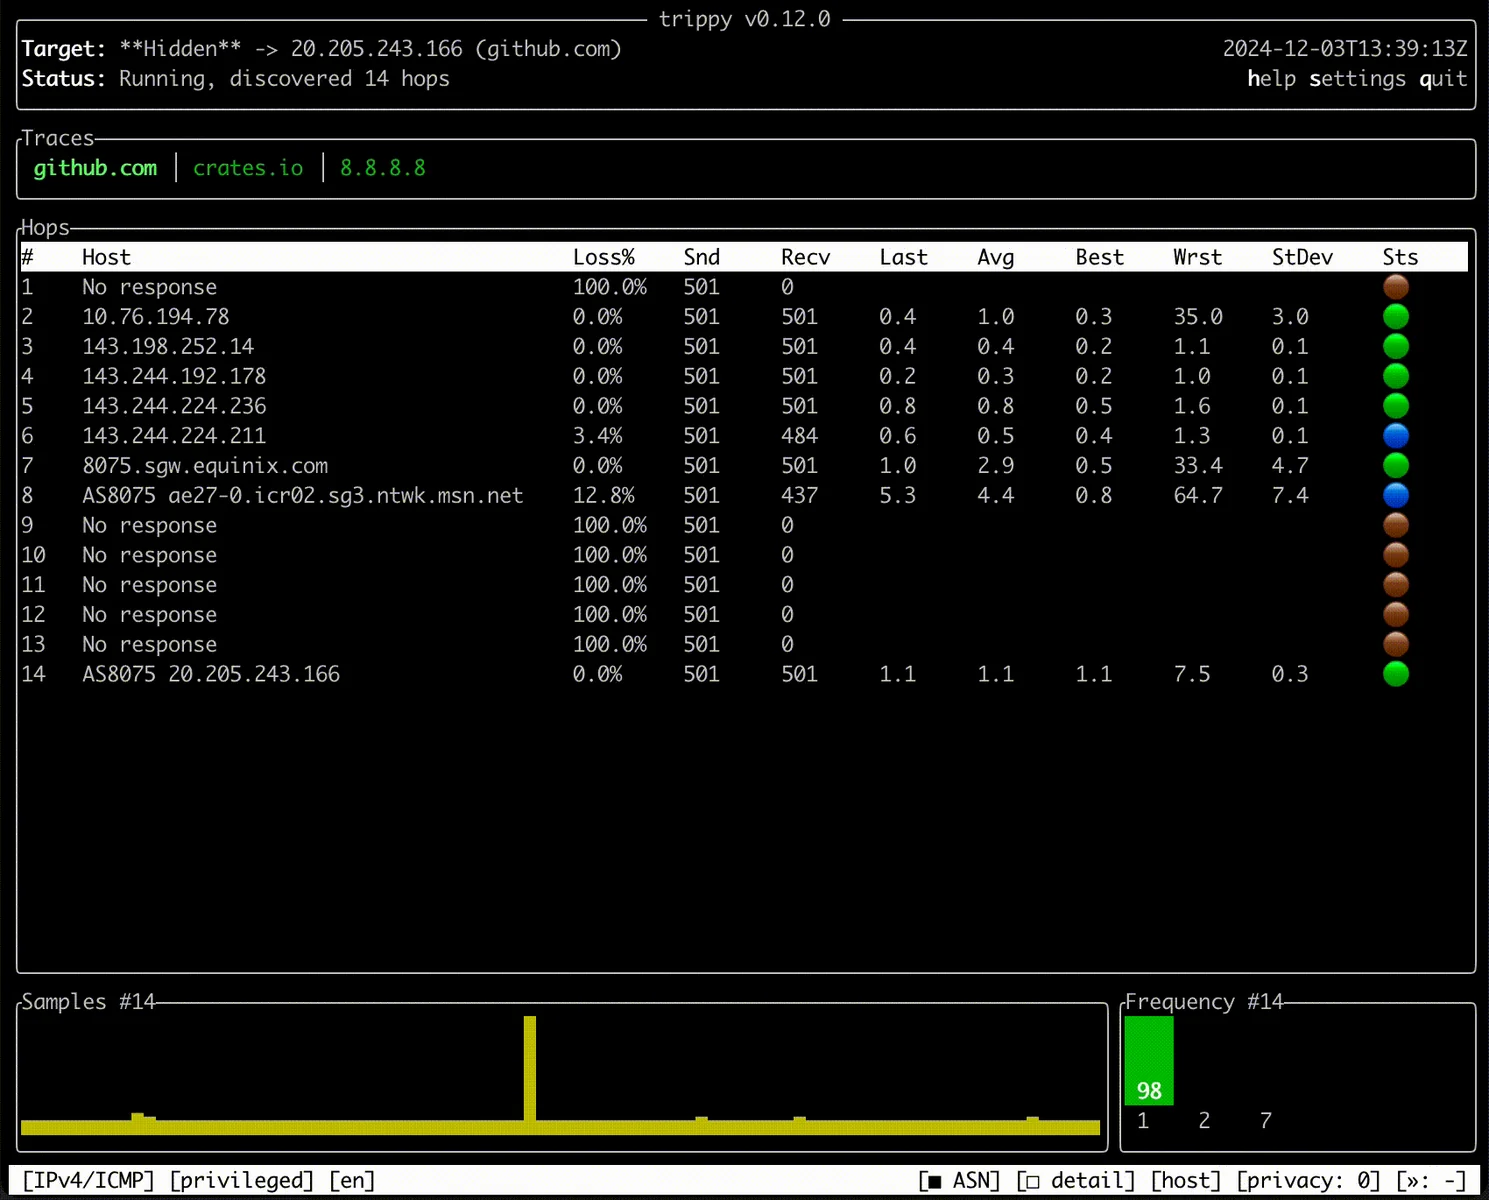 fujiapple852/trippy
नेटवर्क पथ, विलंबता और पैकेट हानि का विश्लेषण करने के लिए traceroute और ping को संयोजित करने वाला एक नेटवर्क डायग्नोस्टिक टूल, जिसमें एक इंटरैक्टिव…
 kismetwireless/kismet
आधिकारिक Kismet रिपॉजिटरी का Github मिरर
 foru17/neko-master
नेटवर्क ट्रैफ़िक विज़ुअलाइज़ेशन और विश्लेषण के लिए एक आधुनिक और सुरुचिपूर्ण डैशबोर्ड।
 alfredredbird/tookie-osint
Tookie एक उन्नत OSINT जानकारी एकत्र करने वाला उपकरण है जो इनपुट के आधार पर सोशल मीडिया अकाउंट्स ढूंढता है।
 ghosttroops/scan4all
आधिकारिक रिपॉजिटरी vuls स्कैन: 15000+PoCs; 23 प्रकार के एप्लिकेशन पासवर्ड क्रैक; 7000+ वेब फिंगरप्रिंट्स; 146 प्रोटोकॉल और 90000+ नियम पोर्ट…
 techgaun/github-dorks
गिटहब खोज के माध्यम से लीक हुए रहस्य खोजें
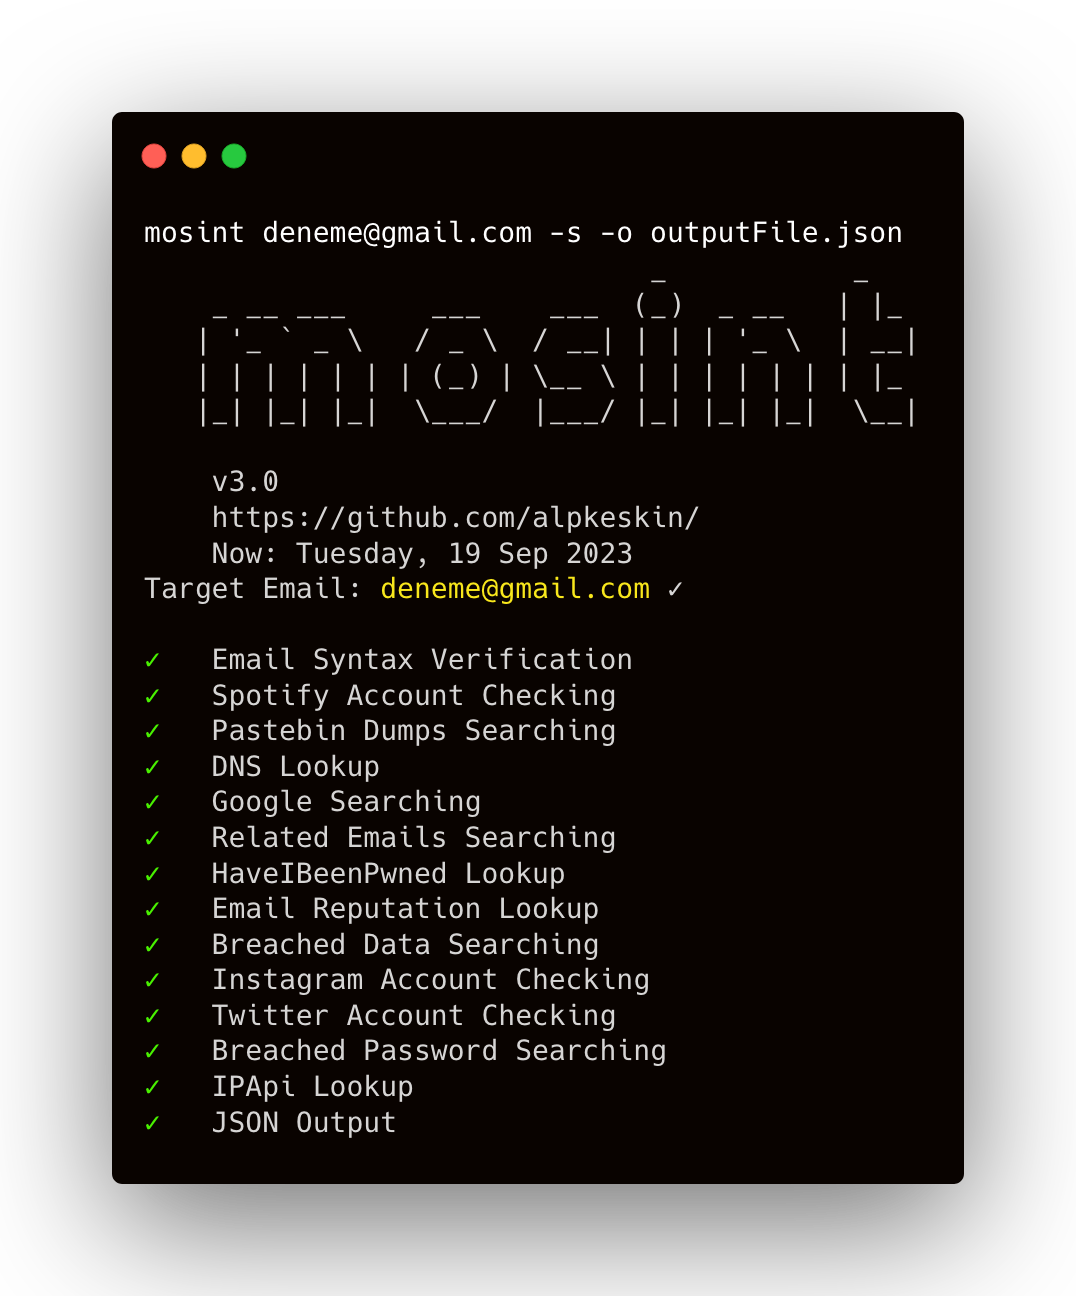 alpkeskin/mosint
स्वचालित ईमेल OSINT उपकरण जो ईमेल सत्यापित करता है, डेटा उल्लंघनों और पासवर्ड लीक की जाँच करता है, संबंधित ईमेल/डोमेन खोजता है, पेस्टबिन डंप स्कैन…
 findomain/findomain
डोमेन पहचान के लिए सबसे तेज़ और संपूर्ण समाधान। स्क्रीनशॉटिंग, पोर्ट स्कैन, HTTP जांच, अन्य उपकरणों से डेटा आयात, सबडोमेन निगरानी, Discord, Slack और…
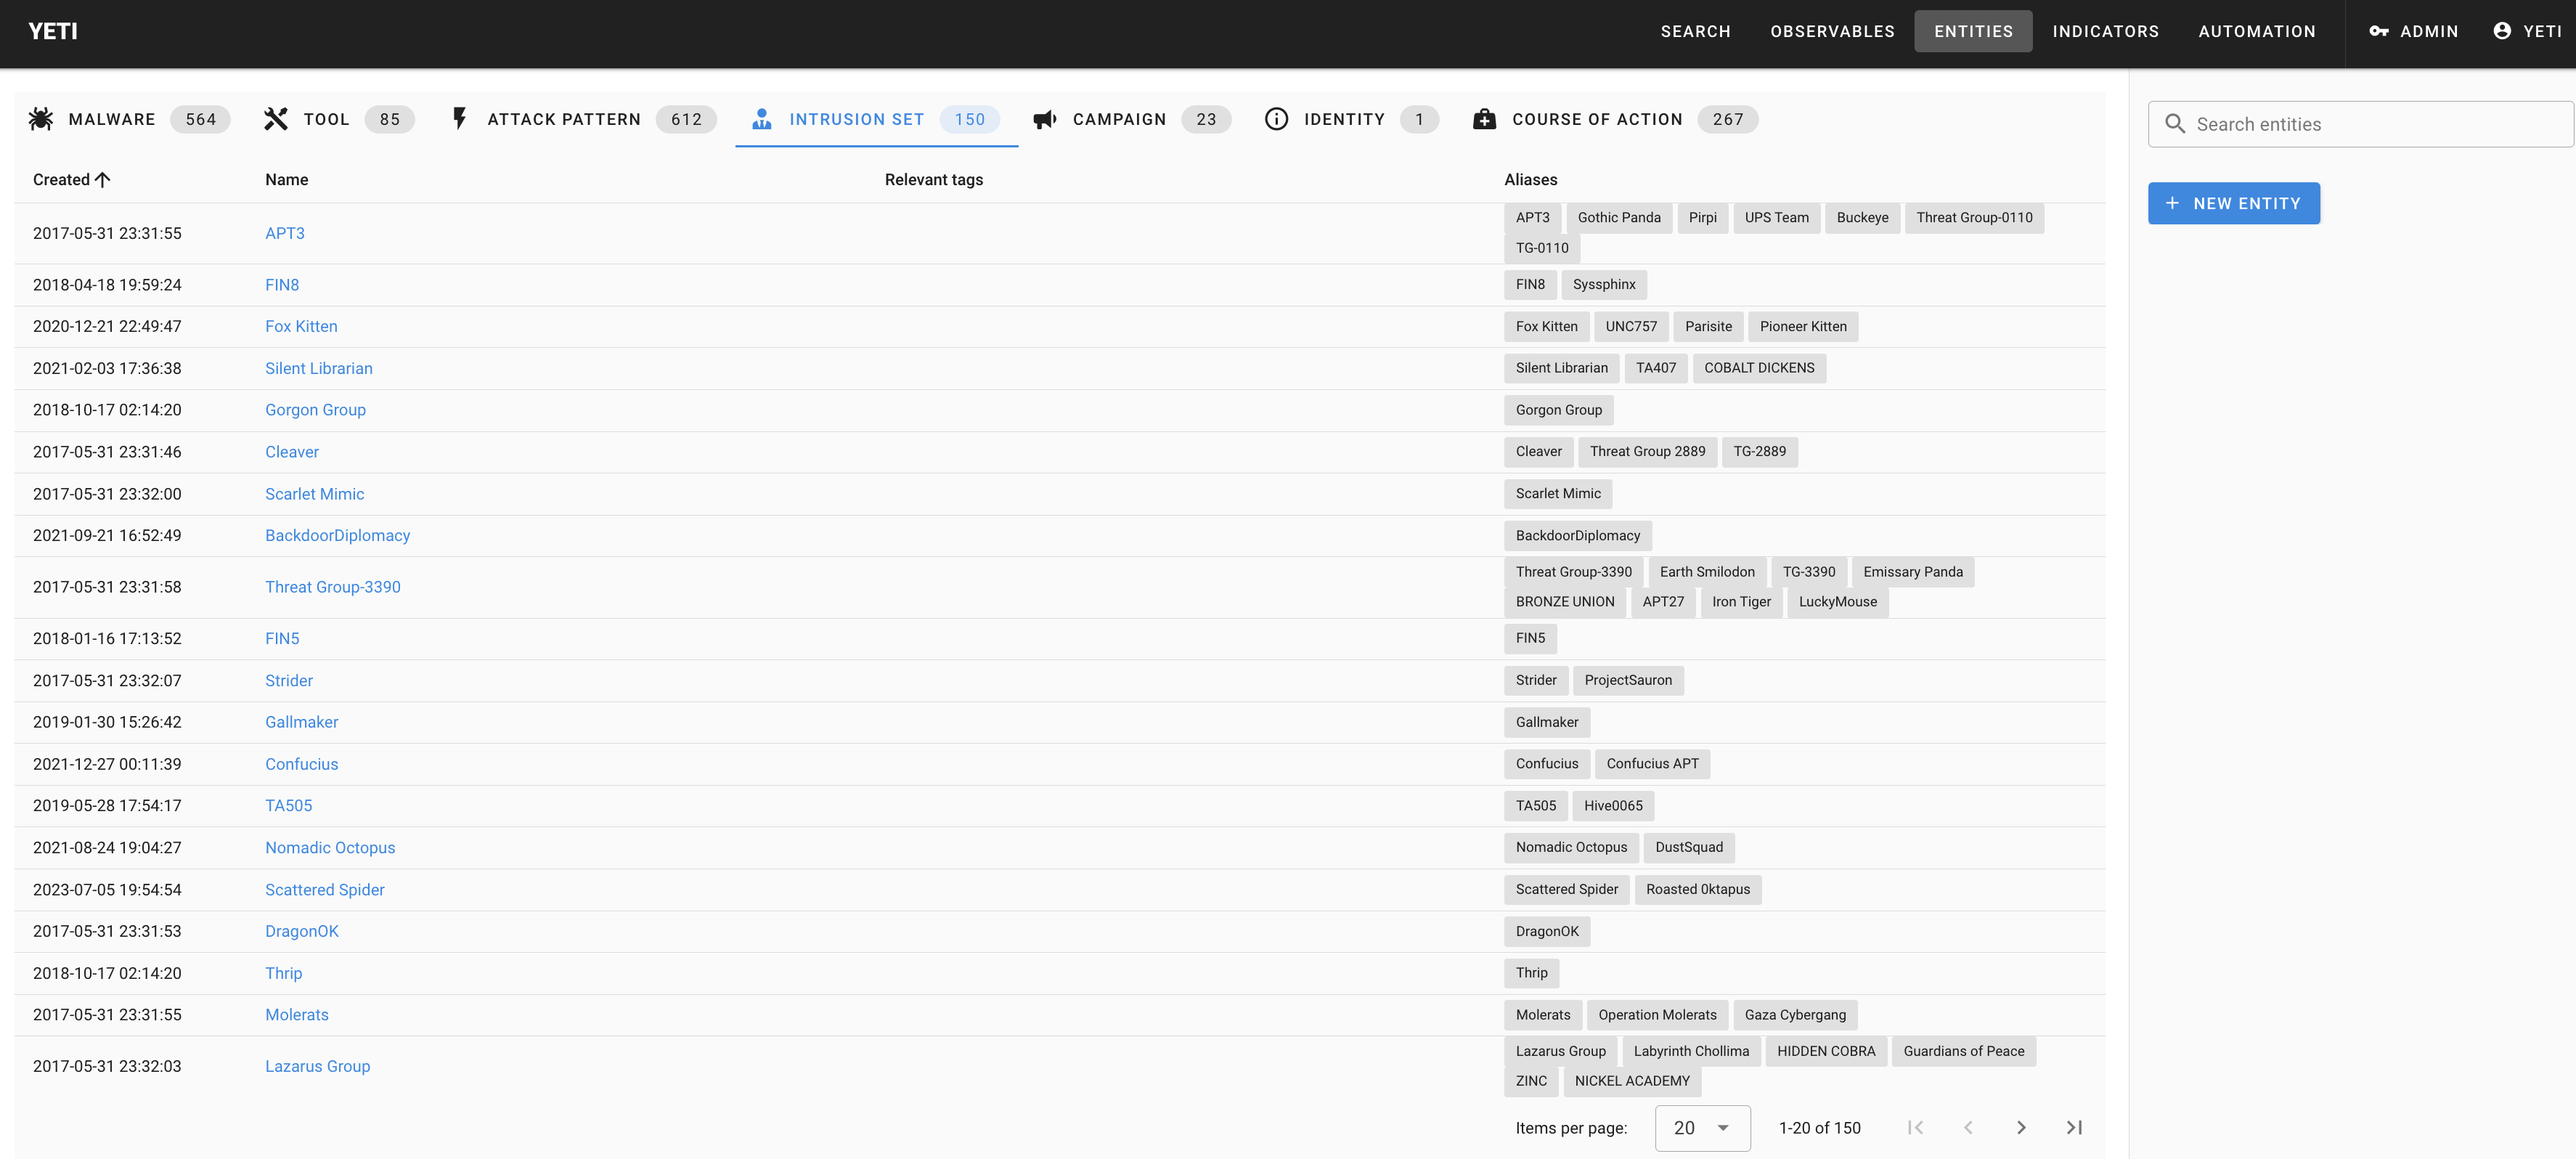 yeti-platform/yeti
आपकी रोज़मर्रा की खतरा खुफिया जानकारी
 danmcinerney/lans.py
कोड इंजेक्ट करें और वाई-फाई उपयोगकर्ताओं की जासूसी करें
 khast3x/h8mail
ईमेल OSINT और पासवर्ड उल्लंघन शिकार उपकरण, स्थानीय रूप से या प्रीमियम सेवाओं का उपयोग करना। संबंधित ईमेल का पता लगाने में सहायता करता है
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 m0rtem/cloudfail
गलत कॉन्फ़िगर किए गए DNS और पुराने डेटाबेस रिकॉर्ड का उपयोग करके CloudFlare नेटवर्क के पीछे छिपे IP का पता लगाएं।
 moham3driahi/th3inspector
Th3Inspector 🕵️ सूचना एकत्र करने के लिए सर्वश्रेष्ठ उपकरण 🔎
 threekiii/awesome-redteam
एक आक्रमण-रक्षा ज्ञानकोश। Red teaming और offensive security के लिए एक ज्ञान आधार।
 netspi/microburst
Microsoft Azure सुरक्षा का आकलन करने के लिए स्क्रिप्ट्स का संग्रह