
 #1
लक्ष्यों के बारे में विभिन्न प्रकार की जानकारी इकट्ठा करने के लिए सामान्य-उद्देश्यीय उपकरण।
Kitploit अनुशंसित
 proxydom/supahunter
स्वचालित अन्वेषण और शोषण ढाँचा गलत कॉन्फ़िगर किए गए Supabase उदाहरणों के लिए। इसमें स्कीमा गणना, Selenium-आधारित कुंजी निष्कर्षण, RLS बाईपास सत्यापन,…
 aalex954/whisperpair-poc-tool
एक सुरक्षा अनुसंधान उपकरण जो CVE-2025-36911: Fast Pair Pairing Mode Bypass भेद्यता की पहचान और प्रदर्शन करता है
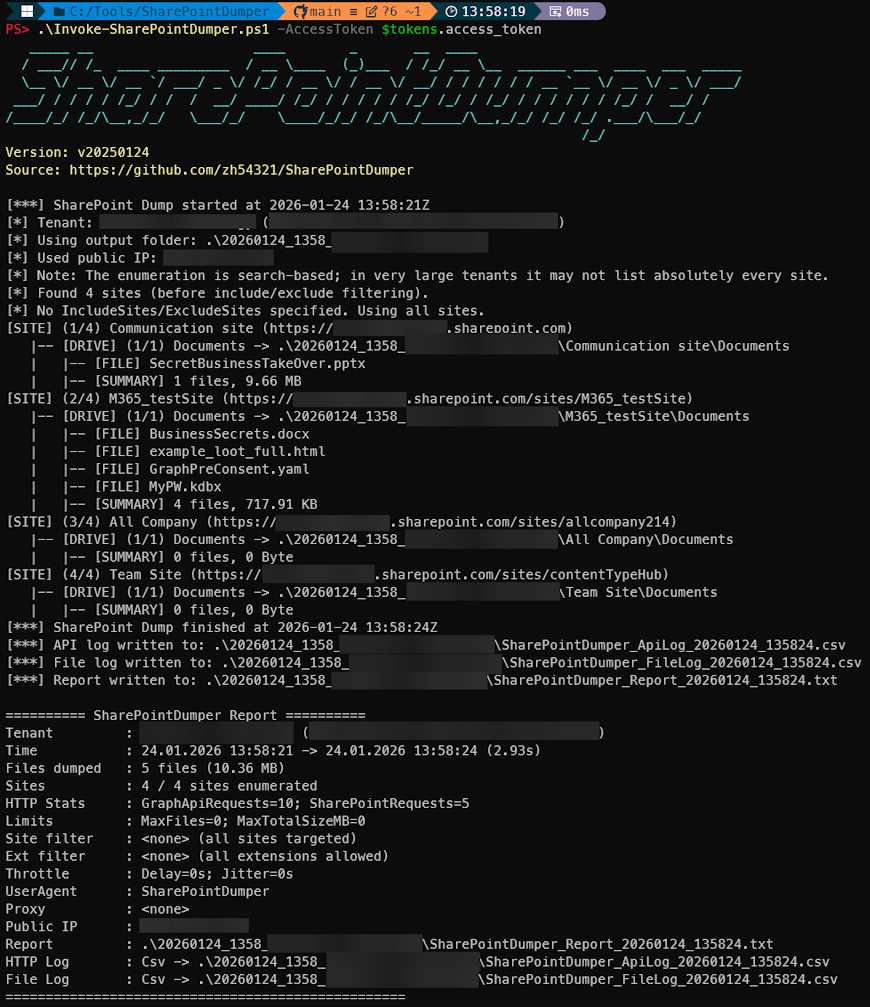 zh54321/sharepointdumper
PowerShell SharePoint निष्कर्षण + ऑडिटिंग टूल रेड/ब्लू/पर्पल टीमों के लिए। Microsoft Graph के माध्यम से एक उपयोगकर्ता द्वारा एक्सेस किए जा सकने वाले…
 cbx216/cve-newgen-software-advisories
CVE-2025-65742 के लिए सलाह — Newgen OmniDocs LDAP Admin BFLA
 mr-r3b00t/crime-mapper
साइबर अपराध मैपिंग के लिए एक उपकरण
 vonuyvicoo/nextploiter
CVE-2025-55182 और अधिक के लिए NextJS शोषण उपकरण।
 indoushka/context-aware-offensive-intelligence
अनुसंधान ढांचा जो निर्णय बुद्धिमत्ता के माध्यम से पोस्ट-एक्सप्लॉइटेशन को पुनर्परिभाषित करता है।
 cr0wld3r/cve-2025-69612
TMS Management Console में एक पथ ट्रैवर्सल भेद्यता मौजूद है।
 hackingyseguridad/smb
SMB प्रोटोकॉल ऑडिटिंग, भेद्यता का पता लगाने (EternalBlue, SMBGhost), नल सत्र गणना, क्रेडेंशियल ब्रूट-फोर्स, और Windows और Samba सिस्टम पर शेयर एक्सेस…
 hackhermind-pixel/vulnerable-lab-exploitation
एक व्यावहारिक परियोजना जो वर्चुअल सुरक्षा प्रयोगशाला की स्थापना, नेटवर्क टोही, और CVE-2012-1823 के शोषण का प्रदर्शन करती है।
 keraattin/mongobleed-detector-cve-2025-14847
Mongobleed Detector CVE-2025-14847
 matank001/moxy
Moxy एक ओपन-सोर्स DAST टूल है जो आधुनिक वेब एप्लिकेशन सुरक्षा परीक्षण के लिए डिज़ाइन किया गया है। यह पेंटेस्टिंग वर्कफ़्लो में सहायता और स्वचालित…
 logisek/baconsampler
आउटबाउंड ट्रैफ़िक में संदिग्ध, बीकन-जैसे कॉलबैक को सूँघता है, क्योंकि अगर यह नियमित रूप से वापस आता रहे, तो संभवतः यह नाश्ता नहीं है।
 samael0x4/cve-2026-21962
अप्रमाणित भेद्यता जो दूरस्थ हमलावरों को गोपनीयता और अखंडता से समझौता करने की अनुमति दे सकती है, संभावित रूप से पूर्ण सिस्टम समझौते की ओर ले जाती है।
 sohelyousef/js-secret-hunter
क्लाइंट-साइड JavaScript फ़ाइलों में हार्डकोडेड सीक्रेट्स (Private Keys, API Tokens) का पता लगाने के लिए स्वचालित Python स्कैनर।
 fin3ss3g0d/cypherhound
आपका टेम्पलेट-आधारित BloodHound टर्मिनल साथी उपकरण
 saaydmr/hikvision-exploiter
CVE-2017-7921, CVE-2021-36260 21/01/2026 को अपडेट किया गया








