
 #1
 shredzwho/ig-detective
IG हैंडल्स को ट्रैक करने के लिए शोधित और डिज़ाइन किया गया OSINT टूल
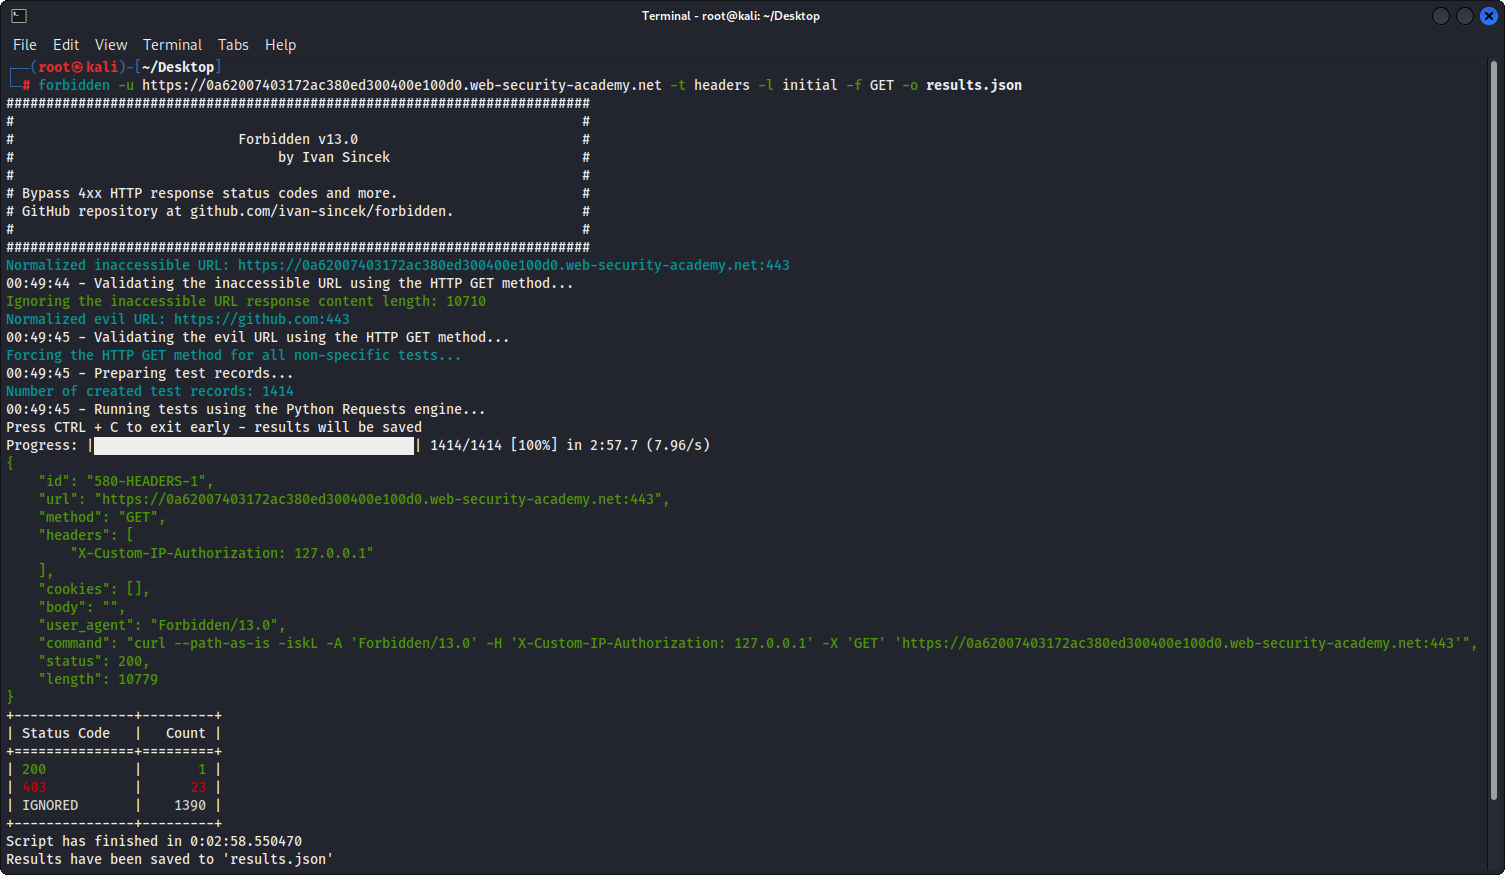 ivan-sincek/forbidden
4xx HTTP प्रतिक्रिया स्थिति कोड और अधिक को बायपास करें। यह उपकरण Python Requests, PycURL, और HTTP Client पर आधारित है।
 enaqx/awesome-pentest
सर्वोत्तम पेनेट्रेशन टेस्टिंग संसाधनों और उपकरणों का संग्रह
 yunemse48/403bypasser
HTTP 403 पहुँच नियंत्रण बायपास तकनीकों को स्वचालित करता है, जिसमें हेडर मैनिपुलेशन, पथ अस्पष्टीकरण और HTTP विधि रूपांतरण का उपयोग वेब एप्लिकेशन…
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 mgeeky/stracciatella
OpSec-सुरक्षित C# के अंदर से Powershell रनस्पेस (उर्फ SharpPick) जिसमें AMSI, Constrained Language Mode और Script Block Logging स्टार्टअप पर अक्षम…
 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 chaelsoo/hollow
एक शेलकोड लोडर जनरेटर जो कई इंजेक्शन तकनीकों का समर्थन करता है, रेड टीम अभियानों के लिए बनाया गया।
 monoxgas/srdi
रिफ्लेक्टिव DLL इंजेक्शन का शेलकोड कार्यान्वयन। DLL को पोजीशन इंडिपेंडेंट शेलकोड में कन्वर्ट करें।
 vinylrider/ivantiunlocker
CVE-2025-22457 और Juniper/Ivanti Secure Connect SSL VPN से संबंधित अन्य सुरक्षा समस्याओं को रोकें
 klezvirus/syswhispers3
SysWhispers on Steroids - प्रत्यक्ष सिस्टम कॉल के माध्यम से AV/EDR चोरी।
 ultrafunkamsterdam/nodriver
Successor of Undetected-Chromedriver. वेब ऑटोमेशन, वेबस्क्रैपिंग, बॉट्स और किसी भी अन्य रचनात्मक विचारों के लिए एक बहुत तेज़ फ्रेमवर्क प्रदान करता है…
 generaldussduss/poseidon
M5Stack Cardputer-Adv के लिए 80+ सुविधाओं वाला पेंटेस्टिंग फर्मवेयर। WiFi, BLE, sub-GHz (CC1101), 2.4GHz (nRF24), LoRa (SX1262), IR, BadUSB, DHCP…
 weedhashpeddler/rc4decryption
Microsoft-हस्ताक्षरित tlscsp.dll LOLBin का दुरुपयोग करके LsCsp_EncryptHwid के माध्यम से RC4 encrypt/decrypt चलाता है, BYOK tradecraft के लिए मेमोरी…
 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).
 trickster0/offensiverust
रेड टीम अभियानों के लिए Rust का हथियारीकरण
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।







