#1
 olafdaf/cve-2022-40363
Flipper Devices Inc. के Flipper Zero v0.65.2 से पहले के संस्करण में nfc_device_load_mifare_ul_data घटक में एक बफर ओवरफ्लो हमलावरों को एक क्राफ्टेड…
 lukejenkins/cve-2022-24693
CVE-2022-24693 के लिए दस्तावेज़ीकरण और पुनरुत्पादन चरण: Baicells Nova436Q और Neutrino 430 फर्मवेयर में हार्डकोडेड क्रेडेंशियल्स, जो रिमोट SSH एक्सेस…
 plunder707/attestos
Bazzite और एक TPM बूट प्रमाणन परत। कार्य प्रगति पर है: बिल्ड असत्यापित हैं, UKI तंत्र अनसुलझा है। विनिर्देश: github.com/plunder707/attested-gaming
 masjadaan/cve-2025-29338
तकनीकी सलाह और एक स्टैक-आधारित बफर ओवरफ्लो (CWE-121) के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो NXP moal.ko वाई-फाई कर्नेल ड्राइवर में स्थित है, जिससे स्थानीय…
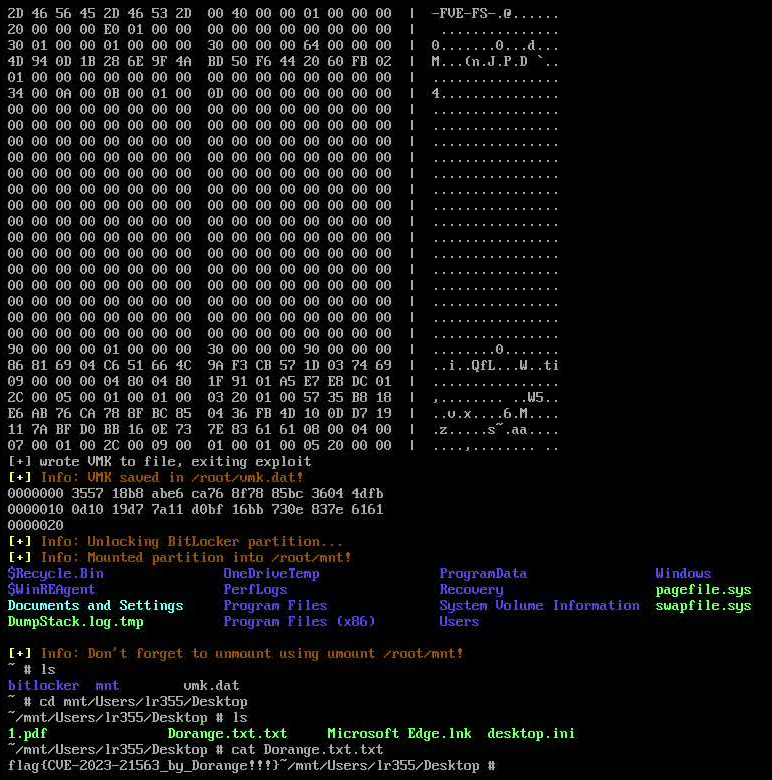 lr2006-robot/bitpixie
CVE-2023-21563 भेद्यता पर आधारित BitLocker एन्क्रिप्शन को क्रैक करना
 c-sprinks/bitlocker-bypass-research
BitLocker पूर्ण-डिस्क एन्क्रिप्शन बायपास अनुसंधान CVE-2023-21563 (BitPixie) का उपयोग करके। कार्यप्रणाली, एक्सप्लॉइट श्रृंखला, और रक्षात्मक अनुशंसाएँ।
 hunt-benito/the-key-ships-with-the-lock-cve-2026-82876-phison-s11-ssd-firmware-signature-bypass
प्रूफ-ऑफ-कॉन्सेप्ट जो Phison S11 SSDs में फर्मवेयर सिग्नेचर सत्यापन बायपास को प्रदर्शित करता है, जिससे हमलावर अपने स्वयं के RSA मॉड्यूलस को एम्बेड…
 infobyte/nec_aterm_tools
NEC Aterm राउटर फर्मवेयर इमेज और QR कोड से हार्डवेयर रैंडम कीज़ निकालता है ताकि शेल एक्सेस प्राप्त करने के लिए वैध पासवर्ड उत्पन्न किए जा सकें।
 themalwareguardian/cve-2025-4275
CVE-2025-4275 (Hydr0ph0bia) का विश्लेषण और शोषण, एक Secure Boot ट्रस्ट-चेन कमजोरी जहाँ फर्मवेयर वेरिएबल्स का उपयोग आक्रमणकारी-नियंत्रित प्रमाणपत्रों…
 themalwareguardian/cve-2022-34303
CVE-2022-34303 Secure Boot बायपास को CryptoPro हस्ताक्षरित UEFI Shell के माध्यम से प्रदर्शित करता है, जिसमें gSecurity2 को शून्य करने और अहस्ताक्षरित…
 themalwareguardian/cve-2022-34302
CVE-2022-34302 को प्रदर्शित करता है, जो New Horizon Datasys द्वारा हस्ताक्षरित बूटलोडर के माध्यम से Secure Boot बायपास है, जिसका अंतर्निहित कस्टम…
 george0papasotiriou/cve-2026-22013-hardware-wallet-usb-descriptor-buffer-overflow
हार्डवेयर वॉलेट USB डिस्क्रिप्टर पार्सर के लिए स्टैक बफर ओवरफ्लो PoC (CVE-2026-22013), जो अत्यधिक बड़े GET_DESCRIPTOR पेलोड के माध्यम से…
 abdul-kalam2000/retbleed-speculative-execution-poc
gem5 में Retbleed (CVE-2022-29900/29901) माइक्रो-आर्किटेक्चरल हमले का पुनरुत्पादन। RSB अंडरफ्लो, Flush+Reload साइड-चैनल लीक, और एक सत्यापित lfence…
 davidbuchanan314/cve-2017-13672
CVE-2017-13672 के लिए POCs (VGA Cirrus QEMU ड्राइवर में OOB read, जिससे DoS उत्पन्न होता है)
 badrrx/wifi-spiderweb
OpenWrt राउटर्स के लिए एक सक्रिय साइबर रक्षा एवं हनीपॉट सिस्टम जो USB ड्राइव से चलता है।
 infobyte/isa_recovery
ISA पुनर्प्राप्ति
 george0papasotiriou/cve-2026-21014-can-bus-frame-replay-attack-on-automotive-ecu
कैप्चर किए गए CAN बस फ्रेम्स को रीप्ले करके CVE-2026-21014 का प्रदर्शन करता है, यह दिखाता है कि कैसे प्रमाणीकरण और फ्रेशनेस जाँच की कमी अनधिकृत…