
 #1
हार्डवेयर सुरक्षा मॉड्यूल, TPM, सिक्योर एन्क्लेव और हार्डवेयर ट्रस्ट उपकरण।
Kitploit अनुशंसित

 eugnis/spectre-attack
प्रकट "Spectre" एक्सप्लॉइट (CVE-2017-5753 और CVE-2017-5715) के उपयोग का उदाहरण
 opsxcq/exploit-cve-2017-5715
Spectre एक्सप्लॉइट
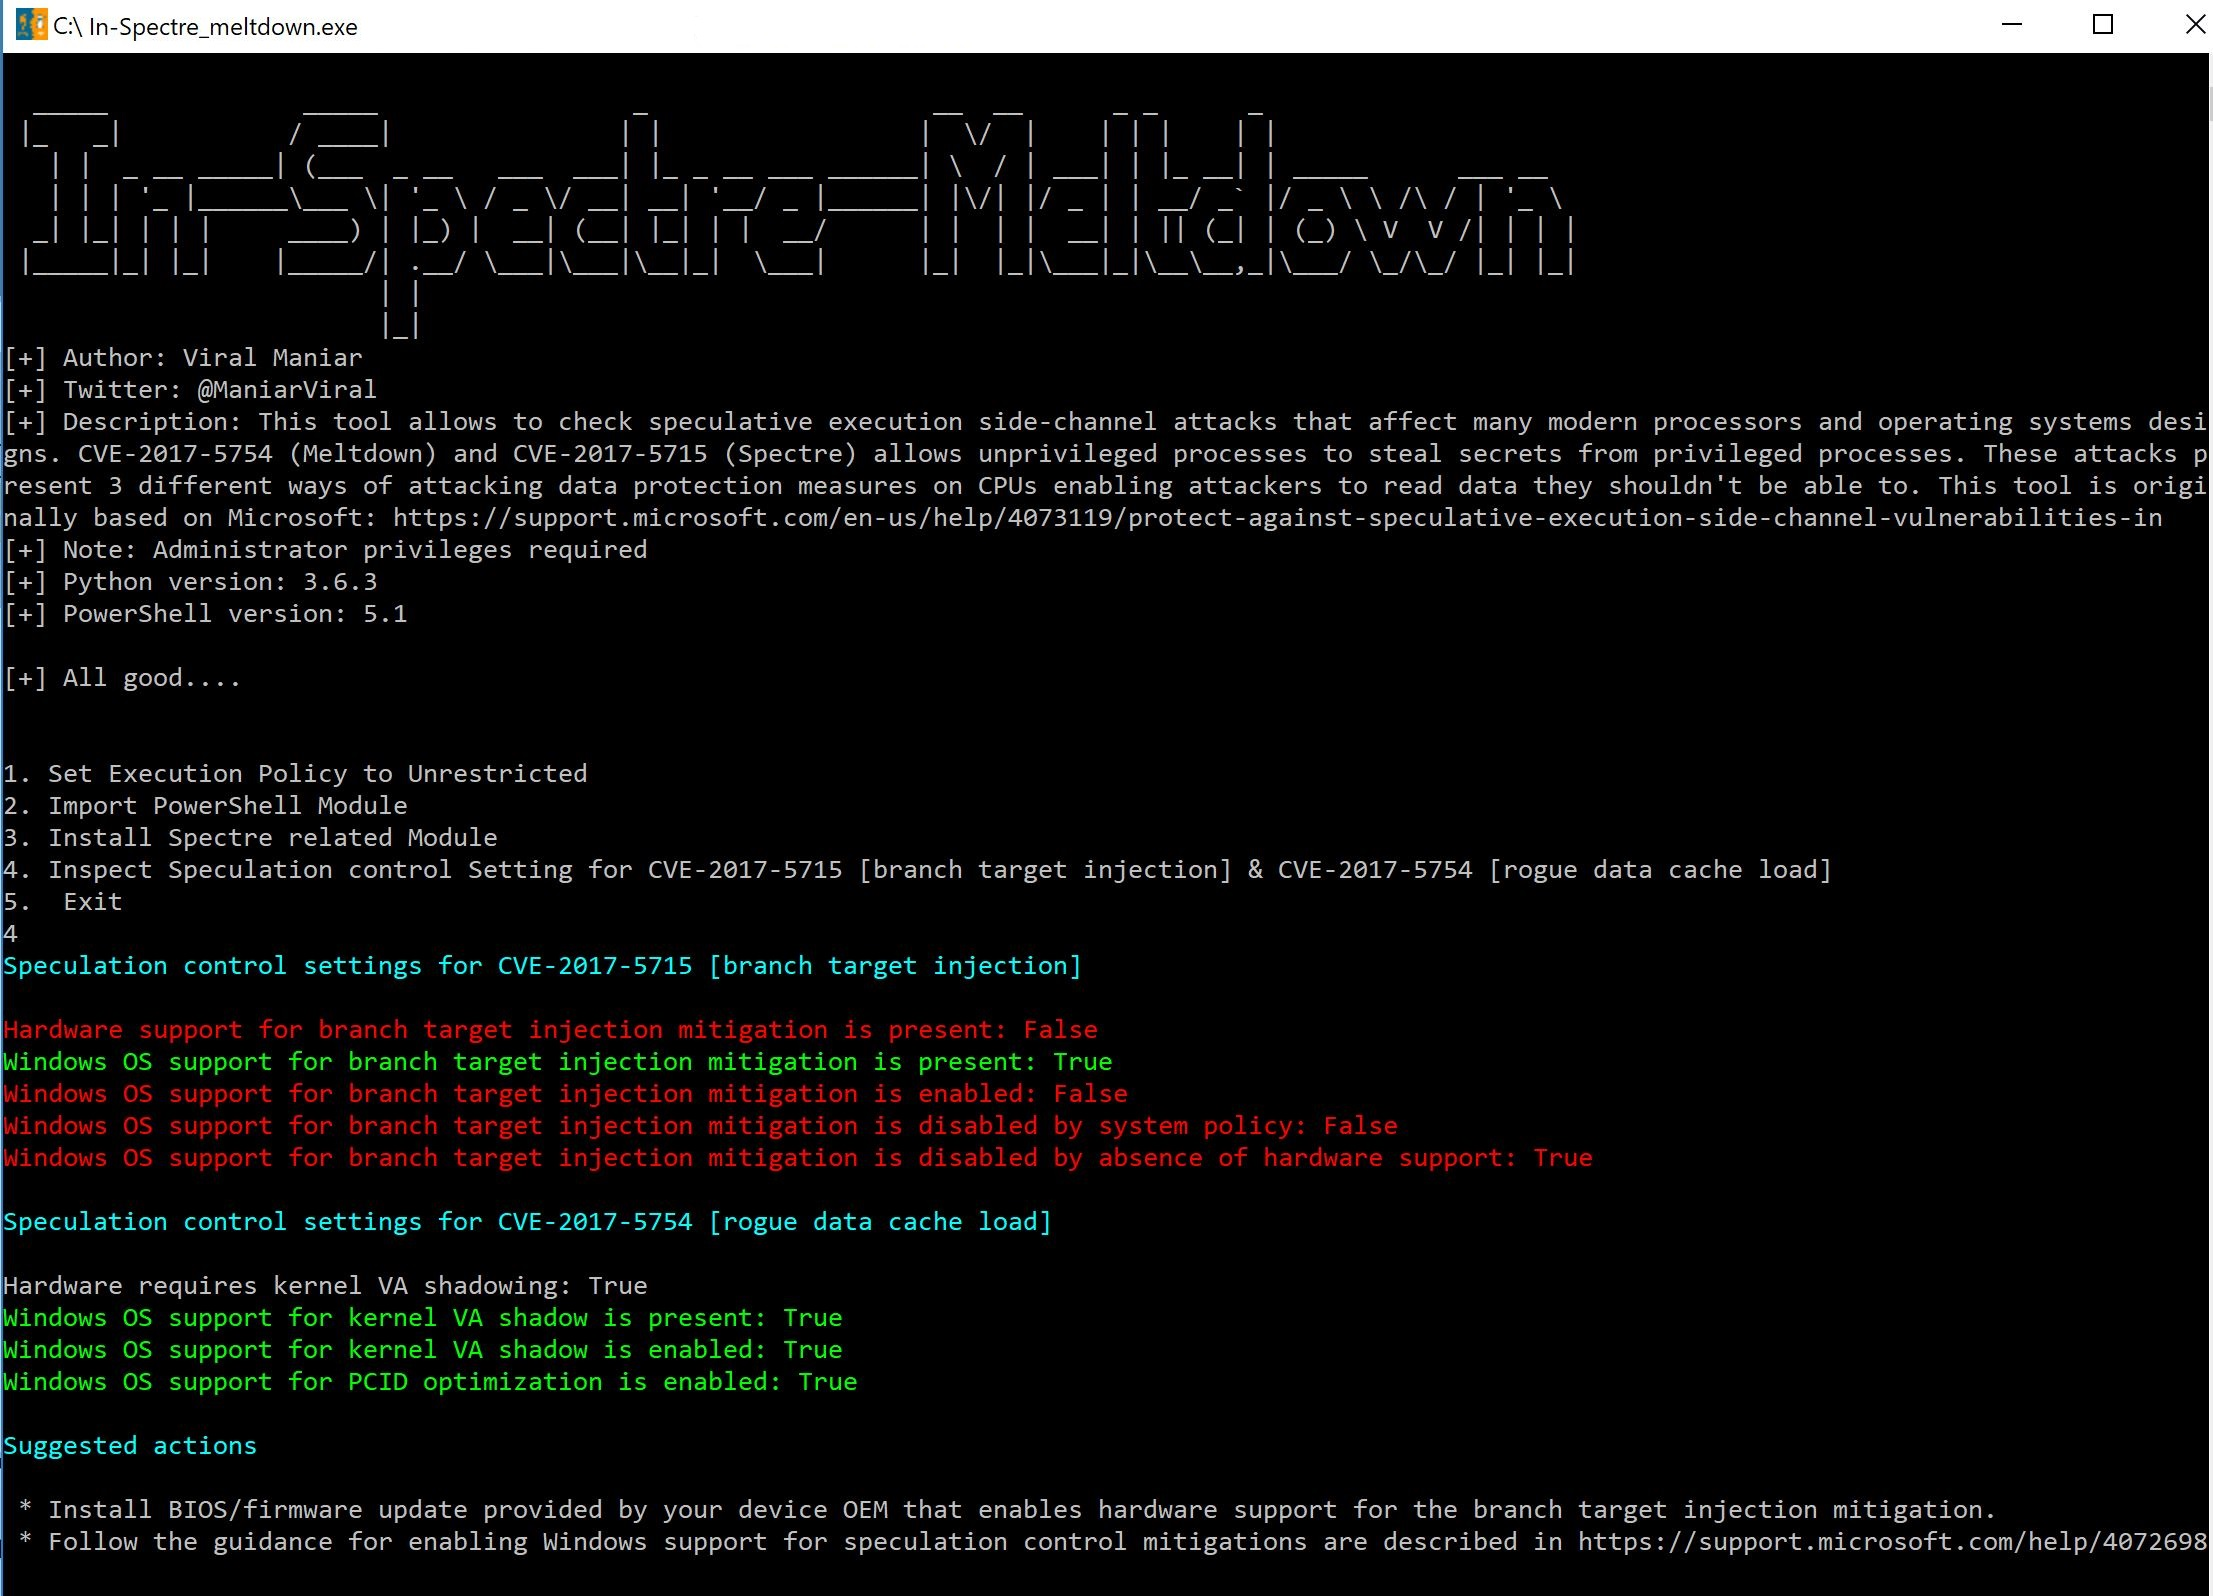 viralmaniar/in-spectre-meltdown
यह उपकरण अनुमानित निष्पादन साइड-चैनल हमलों की जाँच करने की अनुमति देता है जो कई आधुनिक प्रोसेसर और ऑपरेटिंग सिस्टम डिज़ाइनों को प्रभावित करते हैं।…
 albertleecn/cve-2017-5753
ओएसएक्स 10.13.2, CVE-2017-5753, स्पेक्टर, PoC, C, OSX के लिए ASM, MAC, इंटेल आर्किटेक्चर, अवधारणा का प्रमाण, हॉपर.ऐप आउटपुट
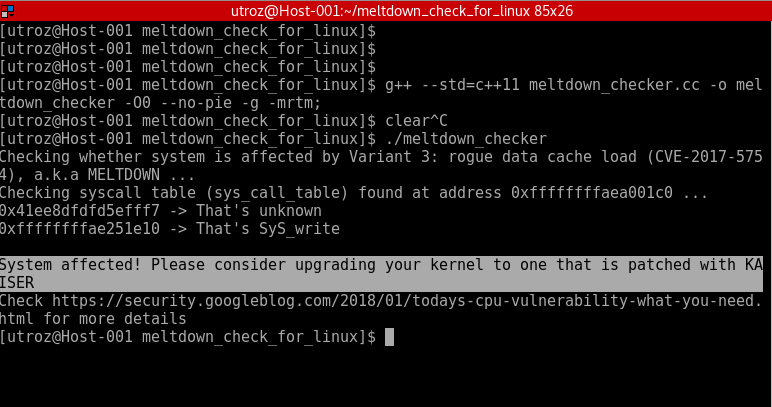 speecyy/am-i-affected-by-meltdown
Proof-of-concept / Exploit / जाँच करता है कि सिस्टम Variant 3: rogue data cache load (CVE-2017-5754) से प्रभावित है या नहीं, a.k.a
 pedrolucasoliva/spectre-attack-demo
प्रकट "Spectre" शोषण (CVE-2017-5753 और CVE-2017-5715) का उपयोग करने का उदाहरण
 nccgroup/cachegrab
TrustZone-सक्षम ARMv8 कोर की सुरक्षित दुनिया (secure world) में सॉफ्टवेयर के विरुद्ध ट्रेस-संचालित कैश हमलों को करने और विज़ुअलाइज़ करने में सहायता…
 davidbuchanan314/cve-2017-13672
CVE-2017-13672 के लिए POCs (VGA Cirrus QEMU ड्राइवर में OOB read, जिससे DoS उत्पन्न होता है)
 rtlsdrblog/tempestsdr
सॉफ्टवेयर-डिफ़ाइंड रेडियो प्लेटफ़ॉर्म का उपयोग करके दूरस्थ वीडियो जासूसी
 jaydcarlson/c2-printf
सिलिकॉन लैब्स C2 डिबगर कनेक्शन पर ट्रेस संदेश प्रिंट करें
 eik00d/cantoolz
CANToolz - ब्लैक-बॉक्स CAN नेटवर्क विश्लेषण के लिए फ्रेमवर्क
 0xxon/roca
CVE-2017-15361 चेकर का C में पुनः कार्यान्वयन
 embedi/smm_usbrt_poc
CVE-2017-5721 अवधारणा प्रमाण
 lva/infineon-cve-2017-15361
सरल PowerShell स्क्रिप्ट यह जांचने के लिए कि कंप्यूटर उपयोग कर रहा है या नहीं ऐसा Infineon TPM चिप जो CVE-2017-15361 के लिए कमजोर है।
 mailinneberg/broadpwn
Broadpwn बग (CVE-2017-9417)
 nccgroup/the_automotive_threat_modeling_template
Microsoft Threat Modeling Tool 2016 के लिए NCC Group का ऑटोमोटिव सुरक्षा टेम्पलेट

 xoreaxeaxeax/sandsifter
x86 प्रोसेसर फ़ज़र








