
 #1
हार्डवेयर सुरक्षा मॉड्यूल, TPM, सिक्योर एन्क्लेव और हार्डवेयर ट्रस्ट उपकरण।
Kitploit अनुशंसित

 hanianis/cve-2025-63353
फाइबरहोम GPON ONU HG6145F1 RP4423 में एक कमजोरी डिवाइस के फैक्ट्री डिफॉल्ट वाई-फाई पासवर्ड (WPA/WPA2 प्री-शेयर्ड की) को SSID से अनुमान लगाने की…
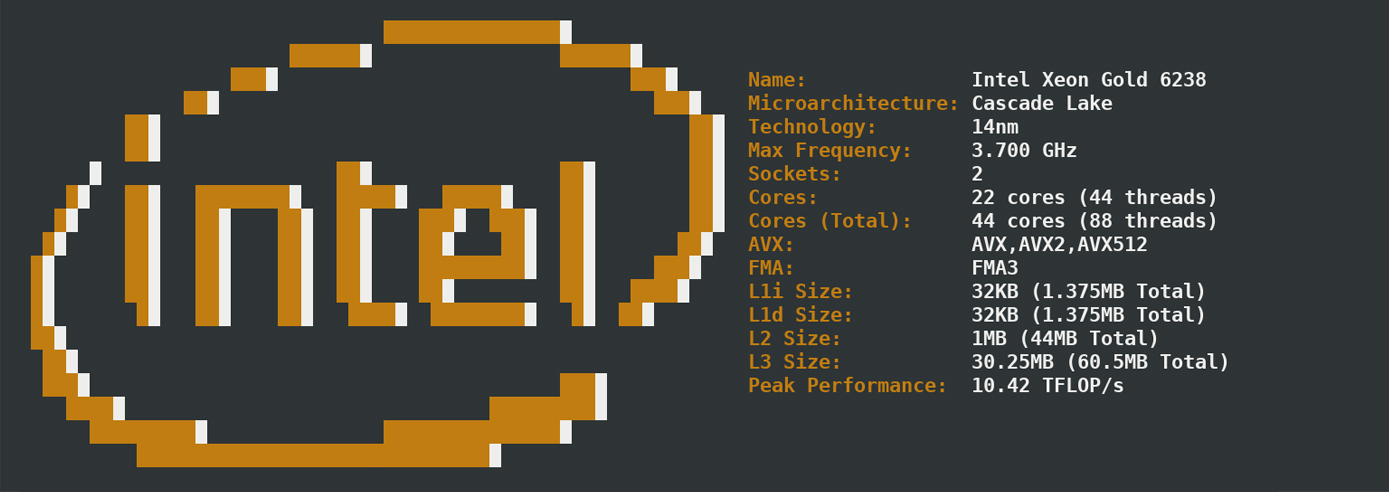 dr-noob/cpufetch
सरल लेकिन आकर्षक CPU आर्किटेक्चर प्राप्त करने का उपकरण
 theldus/bread
इंजेक्टेबल रीयल-मोड x86 डीबगर BIOS रिवर्स इंजीनियरिंग और सीरियल केबल के माध्यम से मनमाने रीयल-मोड कोड डीबगिंग के लिए, GDB एकीकरण और हार्डवेयर…
 hacefresko/cve-2025-40634
TP-Link Archer AX50 राउटर में conn-indicator बाइनरी में पाए गए स्टैक-आधारित बफर ओवरफ्लो के लिए एक्सप्लॉइट
 demining/phoenix-rowhammer-attack-cve-2025-6202
फीनिक्स रोहैमर अटैक: क्रिटिकल SK Hynix DDR5 भेद्यता (CVE-2025-6202) के कारण वैश्विक ब्लॉकचेन इंफ्रास्ट्रक्चर में बिटकॉइन वॉलेट प्राइवेट की समझौते का…
 apple-oss-distributions/xnu
हाइब्रिड कर्नेल जो macOS और iOS के लिए Mach, FreeBSD और IOKit को जोड़ता है। x86_64 और ARM64 पर कोर OS सेवाएं, ड्राइवर फ्रेमवर्क और सुरक्षा नीति…
 s-hamann/cve-2023-40289
CVE-2023-40289 के लिए शोषण, ATEN द्वारा फर्मवेयर वाले कई बेसबोर्ड प्रबंधन नियंत्रकों (BMC) में एक कमांड इंजेक्शन भेद्यता
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
यह रिपोर्ट CVE-2025-56019 के लिए है जो Easytouch+ उत्पाद में BLE प्रमाणीकरण भेद्यता के लिए आरक्षित है, जो खोजकर्ता Yashodhan Vivek Mandke को सौंपी गई…
 nccgroup/sniffle
TI CC1352/CC26x2 हार्डवेयर के लिए ब्लूटूथ 5 और 4.x LE स्निफ़र, जिसमें विस्तारित विज्ञापन (extended advertising), सभी PHY मोड, MAC/RSSI फ़िल्टरिंग और…
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
वनप्लस 11 (sm8550) के लिए निम्न-स्तरीय कर्नेल मॉड्यूल और डिवाइस ट्री स्रोत, जो हार्डवेयर ब्रिंग-अप, ड्राइवर विश्लेषण और एम्बेडेड सिस्टम सुरक्षा…
 kh4sh3i/cve-2025-34152
Go-आधारित PoC एक्सप्लॉइट, Shenzhen Aitemi M300 Wi-Fi रिपीटर्स पर बिना प्रमाणीकरण के रिमोट कोड निष्पादन के लिए। इसमें एक स्कैनर शामिल है और यह डिवाइस…
 thegammasqueeze/bootloader_unlock_anbernic_t820
Anbernic Unisoc T820 उपकरणों के लिए CVE-2022-38694 का उपयोग करके Bootloader अनलॉक
 cryptodev-linux/cryptodev-linux
लिनक्स कर्नेल डिवाइस ड्राइवर जो हार्डवेयर क्रिप्टोग्राफिक एक्सेलेरेटरों तक उपयोगकर्ता-स्थान पहुंच प्रदान करता है, जिससे त्वरित एन्क्रिप्शन और…
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStop ड्राइवर के माध्यम से मनमाना भौतिक मेमोरी और I/O पोर्ट पढ़ना/लिखना
 fxrstor/throttlestoppoc
CVE-2025-7771: ThrottleStop ड्राइवर के माध्यम से मनमानी भौतिक मेमोरी और I/O पोर्ट पढ़ने/लिखने की क्षमता
 shirabo/cve-2025-2082-pov
CVE-2025-2082 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Tesla VCSEC में हस्ताक्षरित-से-अहस्ताक्षरित पूर्णांक रूपांतरण बग के माध्यम से फ़ंक्शन पॉइंटर ओवरराइट…
 bytereaper77/jump-over-aslr-btb
jump over aslr: ASLR को बायपास करने के लिए branch predictors पर हमला करने की तकनीक
 goldenticketlabs/cve-2025-52413
CVE-2025-52413 के लिए repo








