
 #1
हार्डवेयर सुरक्षा मॉड्यूल, TPM, सिक्योर एन्क्लेव और हार्डवेयर ट्रस्ट उपकरण।
Kitploit अनुशंसित

 puglia-ryan/s-v-project-implementation-of-cve-2015-3256
CVE-2015-3456 (VENOM) के लिए पुनरुत्पादनीय क्रैश प्रूफ-ऑफ-कॉन्सेप्ट जो QEMU के वर्चुअल फ्लॉपी डिस्क कंट्रोलर को लक्षित करता है। होस्ट-साइड QEMU…
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T एक खुले पोर्ट के माध्यम से अनुचित अभिगम नियंत्रण की भेद्यता से ग्रस्त है।
 rjw57/hdcp-genkey
लीक हुई मास्टर कुंजी से HDCP स्रोत और सिंक कुंजियाँ उत्पन्न करें
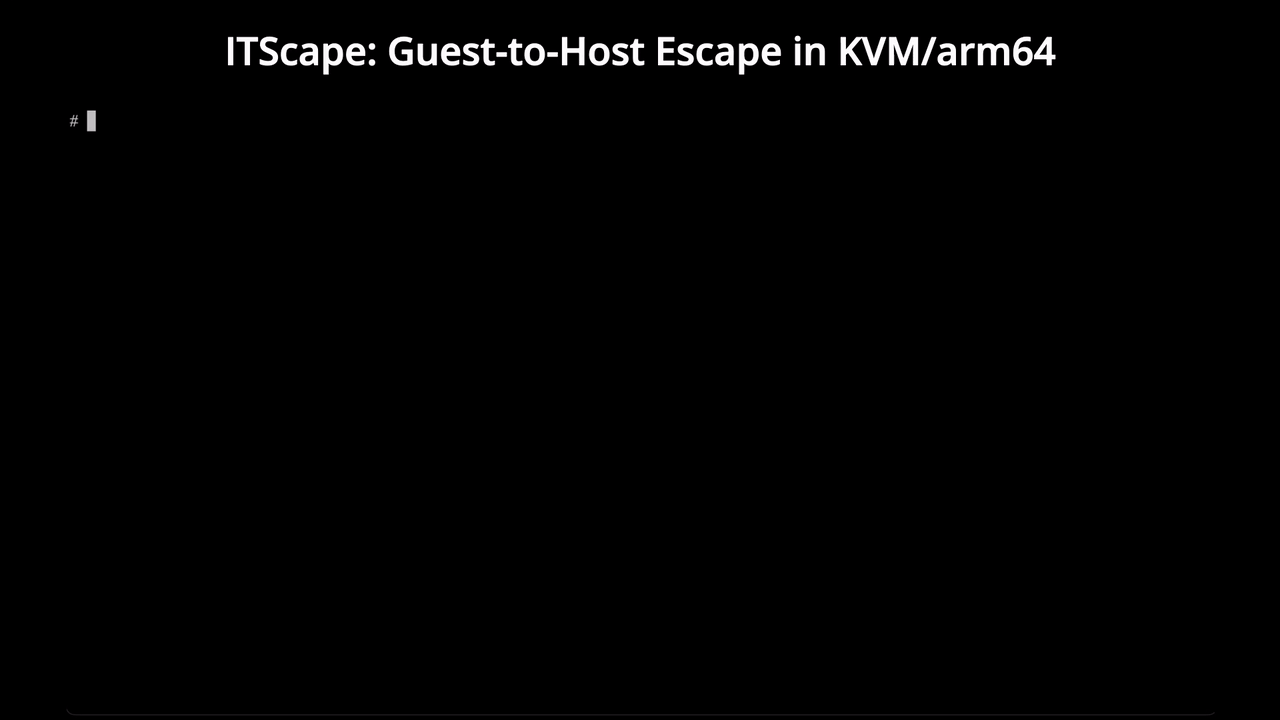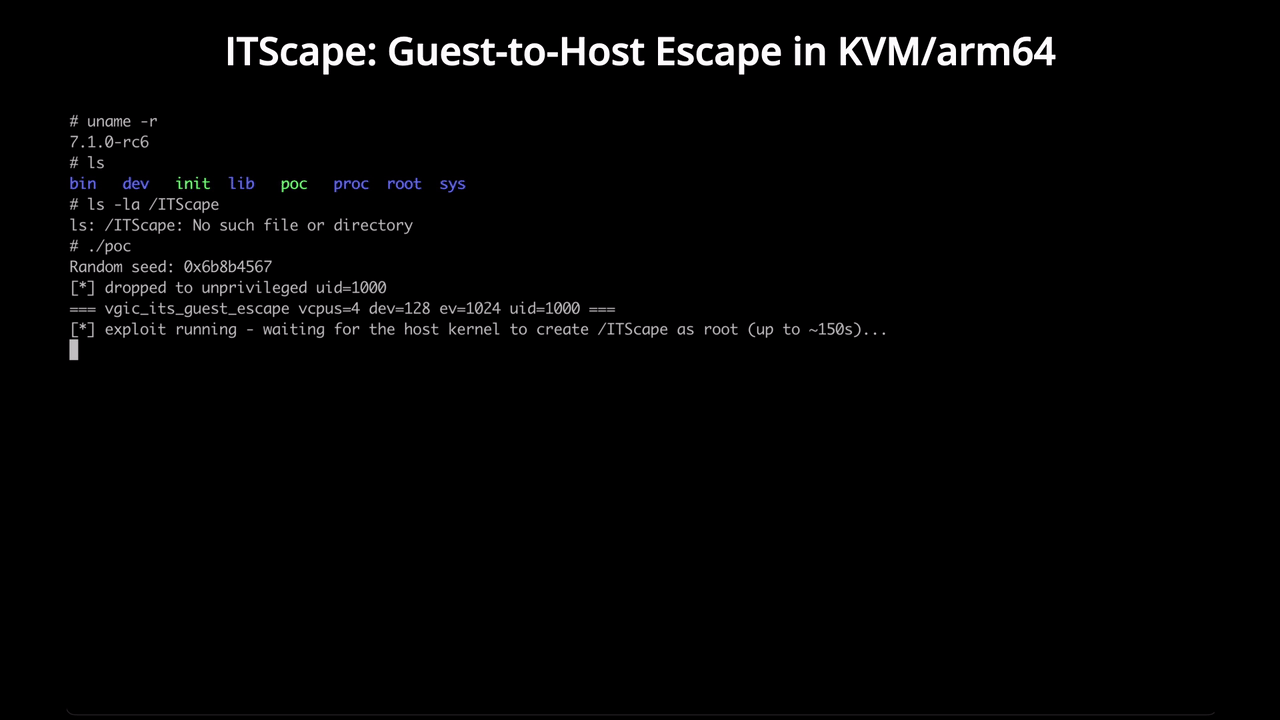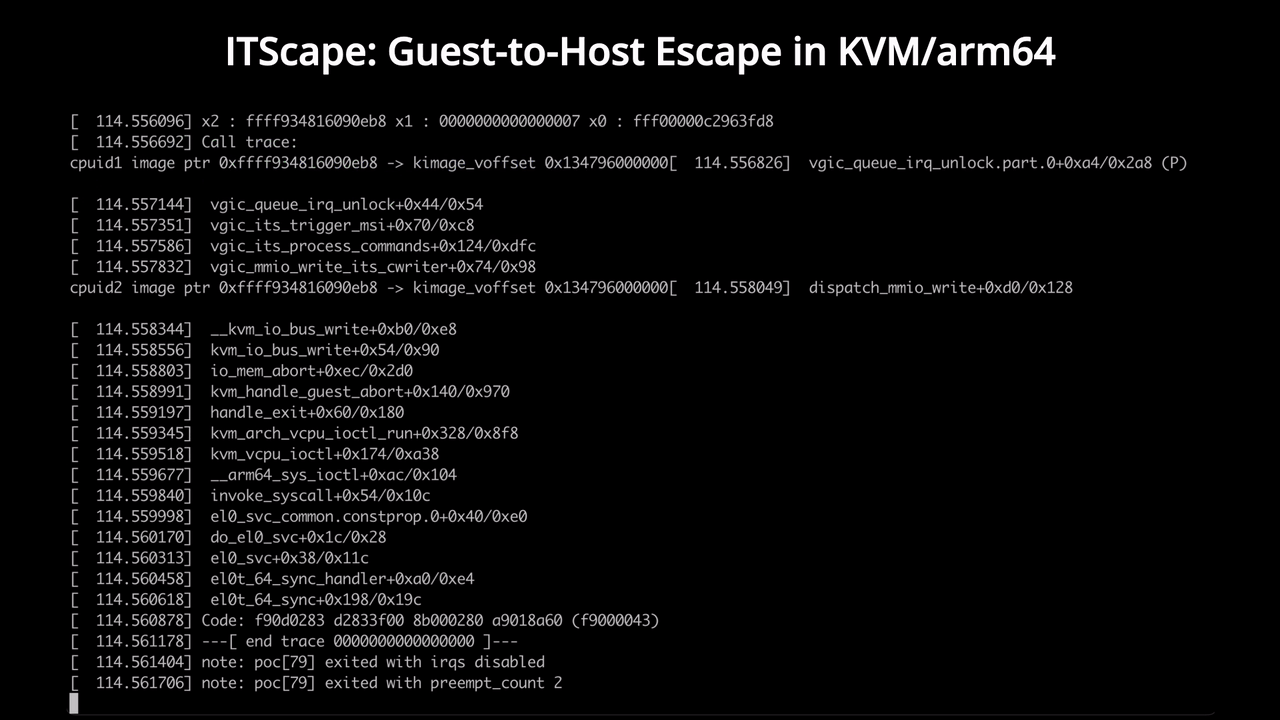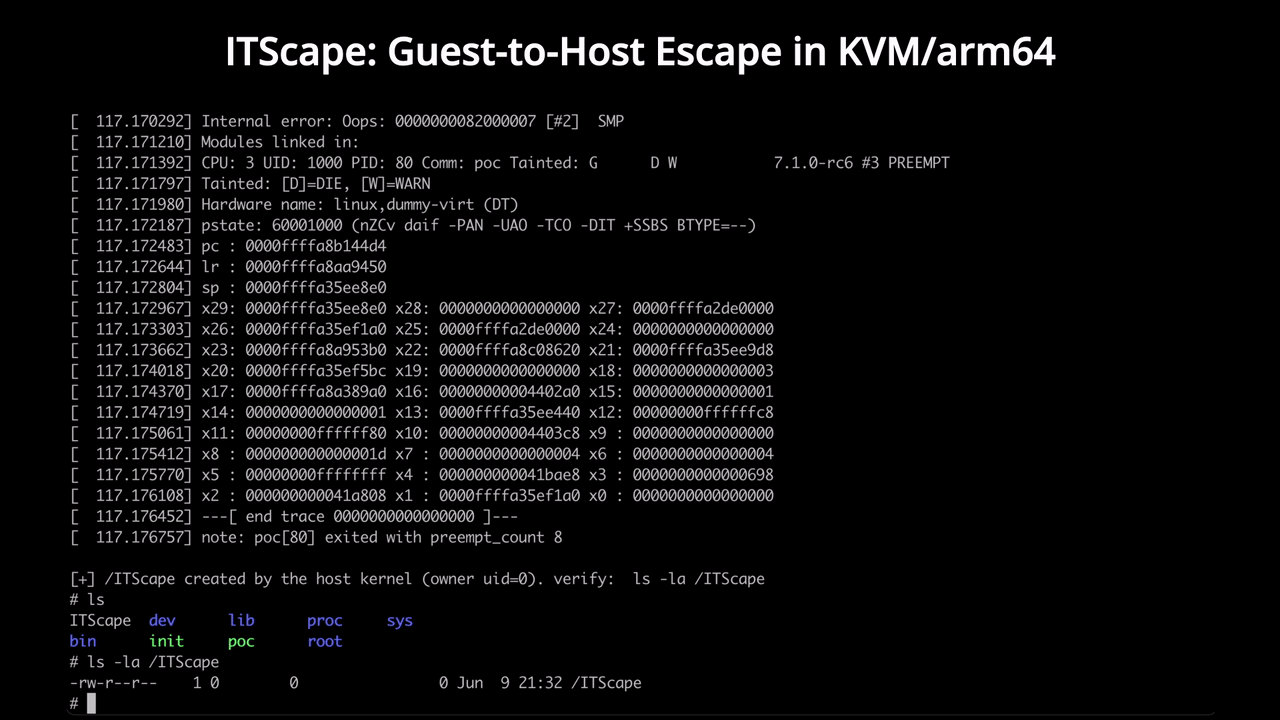 v4bel/itscape
CVE-2026-46316 अतिथि-से-होस्ट KVM/arm64 एस्केप एक्सप्लॉइट जो vGIC-ITS एमुलेशन में एक रेस कंडीशन का शोषण करके एक अनप्रिविलेज्ड अतिथि से होस्ट कर्नेल…
 shinyquagsire23/cve-2020-12753-poc
CVE-2020-12753 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट
 ch3rn0byl/cve-2021-21551
CVE-2021-21551 के लिए अवधारणा-सिद्ध शोषण जो Dell के dbutil_2_3 ड्राइवर को लक्ष्य करता है ताकि HVCI अक्षम कर दिए गए सिस्टम पर कोड निष्पादन प्राप्त…
 reswitched/rcm-modchips
'modchip' डिज़ाइनों का संग्रह जो Tegra RCM बग (CVE-2018-6242) के माध्यम से पेलोड लॉन्च करने के लिए है।
 bicurico/vaxd
नेटिव EXE/DLL फ़ाइलों के लिए हल्का Windows डिसअसेंबलर, PE निरीक्षण और पैच-सहायता उपकरण।
 oscardagrach/cve-2019-5700
CVE-2019-5700
 yt2w/cve-2025-9961
TP-Link AX10/AX1500 के लिए CWMP (TR-069) में स्टैक बफर ओवरफ्लो का शोषण, ASLR बाईपास के साथ ret2libc के माध्यम से रिमोट कोड एक्ज़ीक्यूशन सक्षम करता…
 bishopfox/you-re-doing-iot-rng
DEF CON 29 प्रस्तुति "You're Doing IoT RNG" के परिणाम और डिवाइस कोड
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
कैश-आधारित साइड-चैनल हमलों को कम करने के लिए हार्डवेयर-स्तरीय सुरक्षा प्रोटोकॉल।
 demining/scalar-venom-attack
शोषण और अनुसंधान भंडार CVE-2025-60013 का विश्लेषण करता है, जो F5OS-A FIPS मॉड्यूल में बफर ओवरफ्लो और शेल मेटाकैरेक्टर इंजेक्शन के माध्यम से Bitcoin…
 lva/infineon-cve-2017-15361
सरल PowerShell स्क्रिप्ट यह जांचने के लिए कि कंप्यूटर उपयोग कर रहा है या नहीं ऐसा Infineon TPM चिप जो CVE-2017-15361 के लिए कमजोर है।
 jdbonfils/poc_cve-2025-48507
CVE-2025-48507 का प्रूफ ऑफ कॉन्सेप्ट। यह सुरक्षा दोष गैर-सुरक्षित सॉफ्टवेयर (जैसे, Linux) द्वारा Trust Zone को भेदने और Secure world तक पहुंच प्राप्त…
 victorique-123/cve-2023-38829-netis-wf2409e_report
NETIS WF2409E राउटर का एक संपूर्ण हार्डवेयर सुरक्षा विश्लेषण अध्ययन। डिवाइस के विघटन विश्लेषण, डीबग इंटरफ़ेस पहचान, फर्मवेयर निष्कर्षण आदि के माध्यम…
 bytereaper77/avx-side-channel
AVX-आधारित टाइमिंग साइड चैनल — ASLR पहचान

 dudux/routerfirmwares
राउटर फर्मवेयर इमेज का एक समूह। मुख्य रूप से वे जो उपलब्ध नहीं हैं और उन्हें JTAG, UART, फ्लैश को डीसोल्डर करके या डिवाइस में रूट प्राप्त करके…








