#1
हार्डवेयर हैकिंग, मॉडिंग, JTAG, UART, SPI और एम्बेडेड डिवाइस शोषण उपकरण।
Kitploit अनुशंसित
 adrihd/shiningappmask-reverseengineering
Shining App Mask का रिवर्स इंजीनियरिंग
 sacriphanius/zhilly
🛡️ ESP32-S3 (LilyGO T-Embed CC1101 और T-Watch S3) पर निर्मित AI-संचालित पोर्टेबल साइबरसुरक्षा और पेन-टेस्टिंग सहायक। विशेषताएँ: वॉयस-नियंत्रित RF…
 drmnsamoliu/cve-2019-17147_practice_material
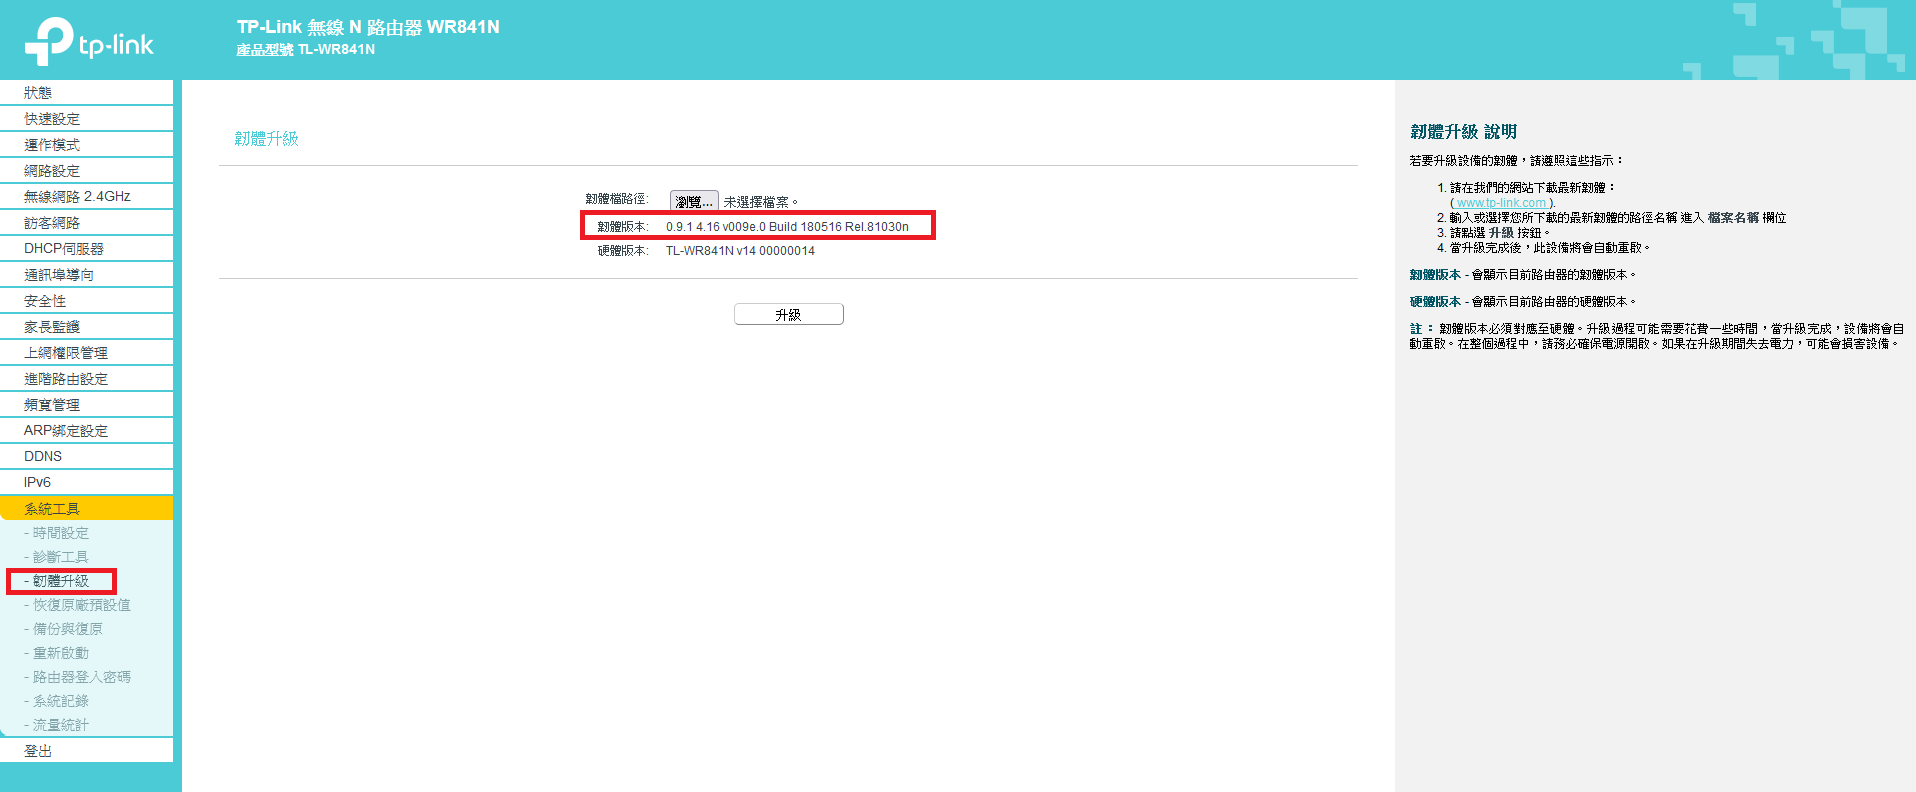
इस repo में डंप किए गए फ्लैश पार्टीशन हैं जिनमें CVE-2019-17147 के प्रति संवेदनशील फर्मवेयर संस्करण है, और आपके WR841N राउटर को डाउनग्रेड और डीबग…
 imnot-ye/cve-2019-17147
CVE-2019-17147 का व्यापक रिवर्स इंजीनियरिंग और शोषण, जो TP-Link TL-WR841N राउटर में एक स्टैक बफर ओवरफ्लो है। इसमें फर्मवेयर विश्लेषण, हार्डवेयर…
 danyw24/zyxel-p870hn-hardware-hacking
नंगे PCB से root तक: अपने स्वयं के हार्डवेयर पर UART के माध्यम से ZyXEL P-870HN (BCM6368) की हार्डवेयर हैकिंग — CVE-2025-0890 + CVE-2024-40891
 hunt-benito/the-key-ships-with-the-lock-cve-2026-82876-phison-s11-ssd-firmware-signature-bypass
प्रूफ-ऑफ-कॉन्सेप्ट जो Phison S11 SSDs में फर्मवेयर सिग्नेचर सत्यापन बायपास को प्रदर्शित करता है, जिससे हमलावर अपने स्वयं के RSA मॉड्यूलस को एम्बेड…
 gadorach/vankyo-s30-bootloader-unlock
Vankyo MatrixPad S30 (Unisoc SC9863A) — Bootloader unlock via CVE-2022-38694 FDL1 method
 george0papasotiriou/cve-2026-22013-hardware-wallet-usb-descriptor-buffer-overflow
हार्डवेयर वॉलेट USB डिस्क्रिप्टर पार्सर के लिए स्टैक बफर ओवरफ्लो PoC (CVE-2026-22013), जो अत्यधिक बड़े GET_DESCRIPTOR पेलोड के माध्यम से…
 l0lsec/tapo-c260-rce
PoC शोषण श्रृंखला TP-Link Tapo C260 कैमरे के लिए — CVE-2026-0651/0652/0653। @spaceraccoon द्वारा शोध।
 fehr-gmbh/blackleak
CVE-2024-30212
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
ESP32 पर ब्लूटूथ मॉड्यूल के व्यवहार का पावर ट्रेस प्राप्त करने के लिए फ़र्मवेयर, जब ESP32 को अप्रलेखित hci ब्लूटूथ कमांड (CVE-2025-27840) भेजे जाते…
 x41sec/cve-2021-34600
CVE-2021-34600 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Proxmark3 RFID हार्डवेयर का उपयोग करके Telenot एक्सेस कंट्रोल सिस्टम में कुंजी जनरेशन भेद्यता…
 azhariramadhan/cve-2025-45512
U-Boot बूटलोडर कमजोरियों के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट सूट, जिसमें असुरक्षित अपडेट तंत्र, हार्डकोडेड क्रेडेंशियल्स, डिबगिंग इंटरफ़ेस एक्सेस,…
 fcunnane/atomicmemory
परमाणु स्मृति™
 hoangrealer/cve-2023-27216
नौसिखिए का फर्मवेयर हैकिंग के प्रति दृष्टिकोण
 victorique-123/cve-2023-38829-netis-wf2409e_report
NETIS WF2409E राउटर का एक संपूर्ण हार्डवेयर सुरक्षा विश्लेषण अध्ययन। डिवाइस के विघटन विश्लेषण, डीबग इंटरफ़ेस पहचान, फर्मवेयर निष्कर्षण आदि के माध्यम…
 resi-le/nxloader
एक ऐप जो CVE-2018-6242 कमजोरी का फायदा उठाकर एंड्रॉइड डिवाइस से स्विच कंसोल में पेलोड इंजेक्शन सक्षम करता है।
 creased/arducky
Arducky - Arduino Ducky Script Interpreter