
 #1
विभिन्न सुरक्षा कार्यों के लिए बहुउद्देशीय उपकरण और उपयोगिताएँ जो विशिष्ट श्रेणियों में फिट नहीं होते हैं।
Kitploit अनुशंसित

 shoucheng3/xwiki__xwiki-commons_cve-2023-29201_14-5
XWiki परियोजनाओं के लिए तकनीकी लाइब्रेरी, जो Java-आधारित अनुप्रयोगों में भेद्यता विश्लेषण, कोड विश्लेषण, और स्थैतिक विश्लेषण के लिए पुन: प्रयोज्य घटक…
 shoucheng3/jmrozanec__cron-utils_cve-2021-41269_9-1-5
क्रोन एक्सप्रेशन को पार्स करने, मान्य करने, माइग्रेट करने और वर्णन करने के लिए जावा लाइब्रेरी, जो कई फॉर्मेट (Unix, Quartz, Spring) और मानव-पठनीय…
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2023-37460_4-7-1
जावा लाइब्रेरी जो अभिलेखागार (ZIP, tar, JAR) बनाने और निकालने के लिए है, जिसमें रिपोर्ट की गई भेद्यता के लिए एकीकृत सुरक्षा पैच शामिल है, और बिल्ड…
 shoucheng3/xwiki__xwiki-commons_cve-2023-31126_14-10-3
XWiki परियोजनाओं के लिए तकनीकी सामान्य प्रदान करने वाली जावा लाइब्रेरी, जिसमें सुरक्षा परीक्षण के लिए भेद्यता विश्लेषण और स्थिर कोड निरीक्षण पर ध्यान…
 shoucheng3/xwiki__xwiki-commons_cve-2023-36471_14-10-5
XWiki प्लेटफॉर्म के लिए सामान्य उपयोगिताओं और घटकों को प्रदान करने वाली तकनीकी Java लाइब्रेरी, जिसमें सुरक्षा भेद्यता सुधार और कोड विश्लेषण क्षमताएं…
 mkdocs/mkdocs
# परियोजना दस्तावेज़ीकरण मार्कडाउन के साथ
 wkovacs64/pwl
पासवर्ड लेंस: पासवर्ड में वर्ण प्रकार प्रकट करें
 laylavish/ublockorigin-huge-ai-blocklist
uBlock Origin और uBlacklist के लिए AI-जनरेटेड इमेजरी वाली मैन्युअल रूप से क्यूरेट की गई साइटों की एक बड़ी ब्लॉकलिस्ट।
 piranhap/cve-2013-3900_remediation_powershell
CVE-2013-3900 को ठीक करने के लिए रजिस्ट्री में परिवर्तन करने की स्क्रिप्ट। इसमें पूर्ववत करने का विकल्प है यदि यह आपके वातावरण में कुछ तोड़ता है।
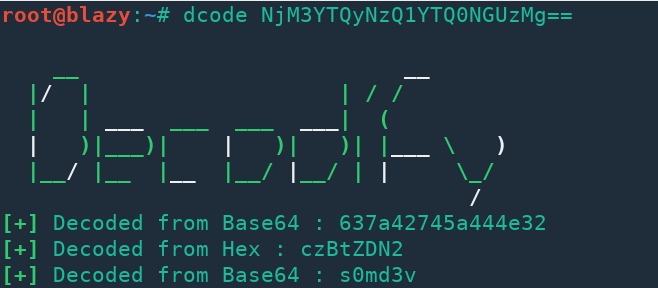 s0md3v/decodify
एन्कोडेड स्ट्रिंग्स को पहचानें और डिकोड करें, पुनरावर्ती रूप से।
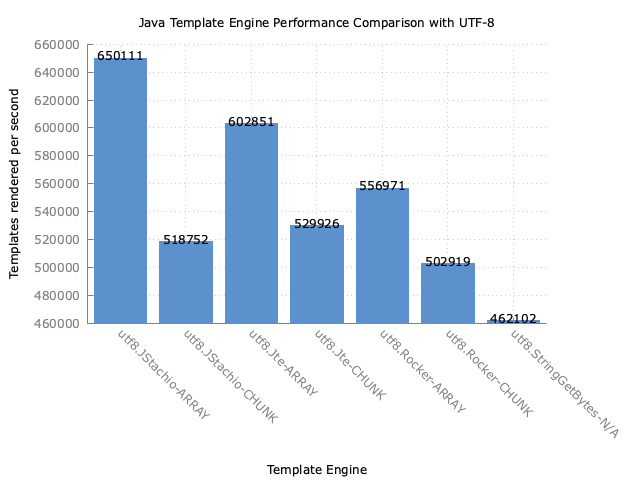 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
टाइप-सेफ जावा मस्टैच टेम्पलेटिंग इंजन जिसमें कंपाइल-टाइम टेम्पलेट सत्यापन, स्टैटिक वैल्यू बाइंडिंग और HTML तथा अन्य सामग्री प्रकारों के लिए…
 cve-2025-33073/cve-2025-33073
व्यक्तिगत GitHub प्रोफ़ाइल रिपॉज़िटरी जिसमें AI के बारे में एक विनोदी README, C++, Java, PHP, Python और C# में प्रोग्रामिंग रुचियाँ, और सूचना सुरक्षा…
 shoucheng3/perwendel__spark_cve-2018-9159_2_7_2_fixed
REST API और वेब एप्लिकेशन बनाने के लिए हल्का जावा 8 वेब फ्रेमवर्क, जिसमें बिल्ट-इन रूटिंग, स्टैटिक फ़ाइल सर्विंग और टेम्पलेट इंजन समर्थन शामिल है।
 fluidattacks/makes
Nix द्वारा संचालित एक सॉफ्टवेयर आपूर्ति श्रृंखला ढांचा।
 guy2610/tough-cookie-patch-cve-2023-26136
RFC6265-अनुरूप कुकी पार्सिंग और CookieJar प्रबंधन लाइब्रेरी Node.js के लिए, CVE-2023-26136 सुरक्षा पैच के साथ। HTTP क्लाइंट्स के लिए कुकी निर्माण,…
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
जावा उपयोगिता लाइब्रेरी जिसमें पैच की गई CVE-2022-4244 भेद्यता शामिल है, जो Maven-आधारित परियोजनाओं में I/O, रिफ्लेक्शन और CLI तर्क पार्सिंग के लिए…
 shoucheng3/apache__flink_cve-2020-17519_1-11-2
Apache Flink CVE-2020-17519 के लिए एक्सप्लॉइट, जो संस्करण 1.11.2 और उससे पहले के संस्करणों में डायरेक्टरी ट्रैवर्सल भेद्यता को लक्षित करता है, जिससे…
 shoucheng3/ff4j__ff4j_cve-2022-44262_1-8-13
जावा के लिए फीचर टॉगल फ्रेमवर्क जो रनटाइम फीचर सक्रियण, भूमिका-आधारित पहुंच, AOP-संचालित टॉगलिंग, निगरानी, ऑडिट ट्रेल, और REST API और CLI के साथ एक…








