
 #1
विभिन्न सुरक्षा कार्यों के लिए बहुउद्देशीय उपकरण और उपयोगिताएँ जो विशिष्ट श्रेणियों में फिट नहीं होते हैं।
Kitploit अनुशंसित
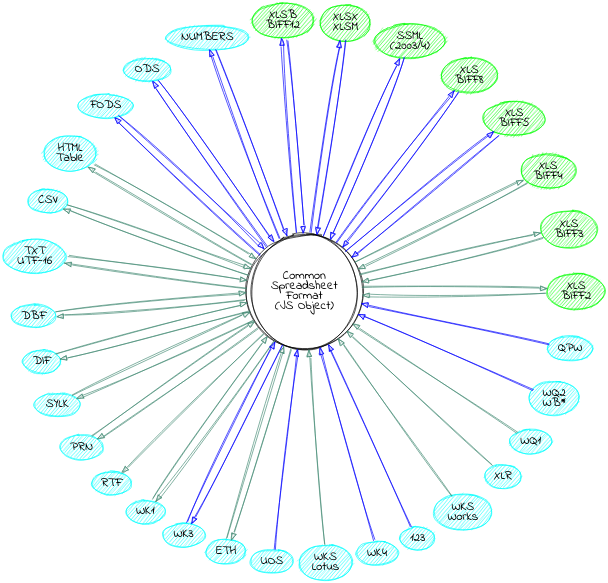
 weareu/xlsx
SheetJS xlsx 0.18.5 फ़ोर्क जिसमें CVE-2023-30533 और CVE-2024-22363 सुधार शामिल हैं
 jsonpath-plus/jsonpath
JSONPath का एक फोर्क, http://goessner.net/articles/JsonPath/ से
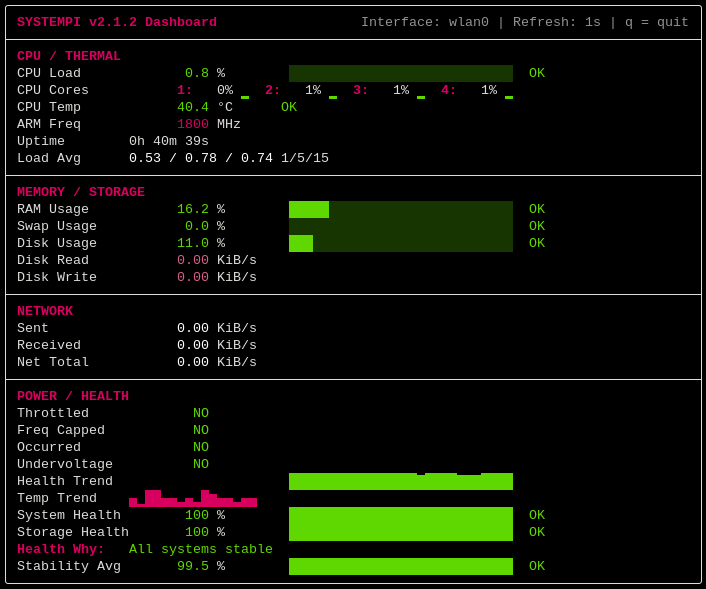 wastelandsys/systempi
लाइव टेलीमेट्री, हार्डवेयर स्वास्थ्य निदान और कम-झिलमिलाहट वाले टर्मिनल रेंडरिंग के साथ आधुनिक रियल-टाइम Raspberry Pi सिस्टम मॉनिटरिंग डैशबोर्ड।
 makelinux/cve-2015-0235-workaround
कमजोर फ़ंक्शनों gethostbyname2_r gethostbyname_r (GHOST vulnerability) के लिए अतिरिक्त जाँच के साथ एक साझा लाइब्रेरी रैपर
 piranhap/cve-2013-3900_remediation_powershell
CVE-2013-3900 को ठीक करने के लिए रजिस्ट्री में परिवर्तन करने की स्क्रिप्ट। इसमें पूर्ववत करने का विकल्प है यदि यह आपके वातावरण में कुछ तोड़ता है।
 sionnx/cve-2003-0282
पोर्टेबल zipfile निष्कर्षण उपयोगिता जिसमें व्यापक OS समर्थन, डिक्रिप्शन, और पथ ट्रैवर्सल और सिमलिंक भेद्यताओं के लिए सुरक्षा सुधार हैं।
 lauxjpn/corruptqueryaccessworkaround
CVE-2019-1402 के साथ शुरू हुई "Query is corrupt" त्रुटि का नवीनतम समाधान
 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
 loserlab/bigint-buffer-safe
bigint-buffer के लिए सुरक्षित, शुद्ध-JS ड्रॉप-इन प्रतिस्थापन। CVE-2025-3194 (CVSS 7.5) को ठीक करता है। शून्य निर्भरताएँ, कोई नेटिव बाइंडिंग नहीं।
 nzkoz/bigdecimal-segfault-fix
Ruby में segfault बग के लिए एक त्वरित कार्यसमाधान प्रदान करता है (CVE-2009-1904)
 u20024804/bash-4.3-fixed-cve-2014-6271
शेलशॉक (CVE-2014-6271) के लिए फिक्स के साथ पैच किया गया GNU Bash 4.3। कमांड-लाइन संपादन, जॉब नियंत्रण, और स्क्रिप्टिंग क्षमताओं के साथ एक सुरक्षित…
 u20024804/bash-4.2-fixed-cve-2014-6271
पैच किया गया GNU Bash 4.2 का संस्करण जो शेलशॉक भेद्यता (CVE-2014-6271) को ठीक करता है। मानक POSIX अनुपालन और इंटरैक्टिव सुविधाओं के साथ एक सुरक्षित…
 u20024804/bash-3.2-fixed-cve-2014-6271
CVE-2014-6271 (Shellshock) के लिए एक फिक्स के साथ पैच किया गया GNU Bash 3.2। यूनिक्स-जैसी प्रणालियों के लिए कमांड-लाइन संपादन, जॉब नियंत्रण और इतिहास…
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
असंरचित टेक्स्ट डेटा को एनोटेशन, टाइप सिस्टम और मॉड्यूलर विश्लेषण इंजनों के साथ प्रोसेस और समृद्ध करने वाले एनालिटिक्स पाइपलाइनों के निर्माण के लिए…
 shoucheng3/apache__flink_cve-2020-17519_1-11-2
Apache Flink CVE-2020-17519 के लिए एक्सप्लॉइट, जो संस्करण 1.11.2 और उससे पहले के संस्करणों में डायरेक्टरी ट्रैवर्सल भेद्यता को लक्षित करता है, जिससे…
 shinecome/zip
CVE-2018-13410 के zip-30 को ठीक करने के लिए पैच
 macminivault/ntpupdatesnowleopard
OS X 10.6.8 के NTP को CVE-2014-9295 के लिए पैच शामिल करने के लिए अपडेट करता है
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
जावा उपयोगिता लाइब्रेरी जो एक विशिष्ट CVE भेद्यता पर केंद्रित है, सुरक्षा मूल्यांकन के लिए कोड विश्लेषण और स्थैतिक विश्लेषण क्षमताएँ प्रदान करती है।







