
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित

 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 greatscottgadgets/facedancer
Python में अपना स्वयं का USB डिवाइस लागू करें, जिसे Cynthion या GreatFET जैसे हार्डवेयर पेरिफेरल द्वारा समर्थित किया गया हो
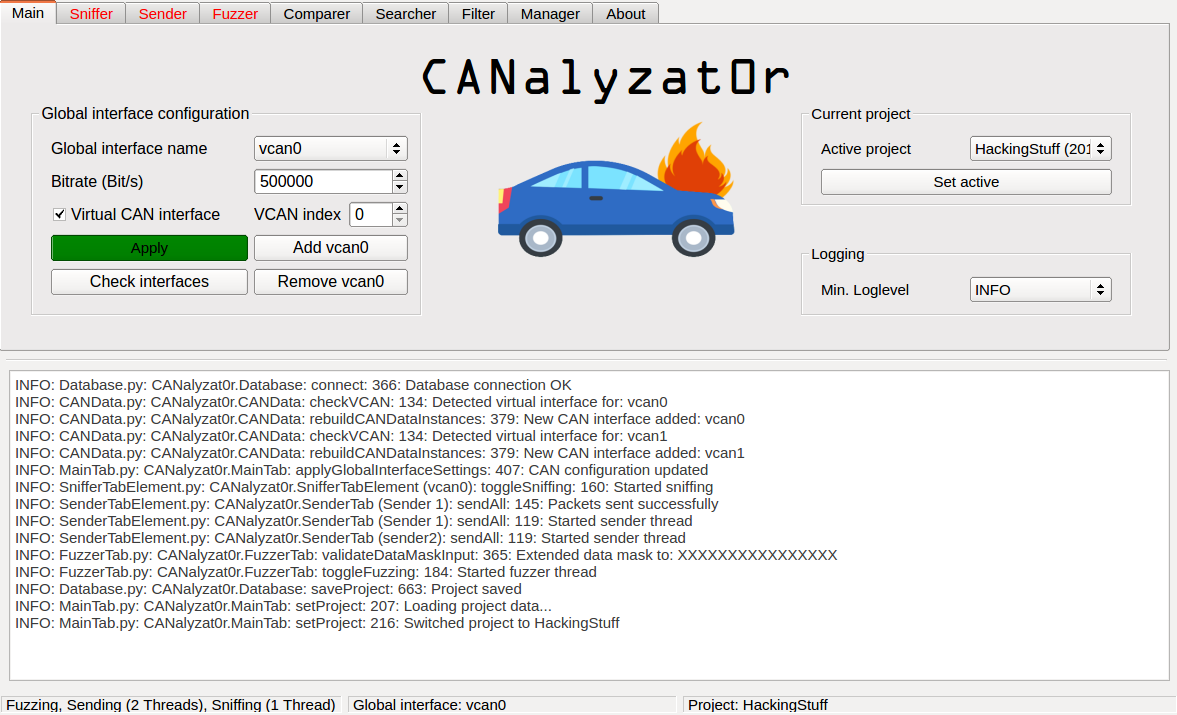 schutzwerk/canalyzat0r
मालिकाना कार प्रोटोकॉल के लिए सुरक्षा विश्लेषण टूलकिट
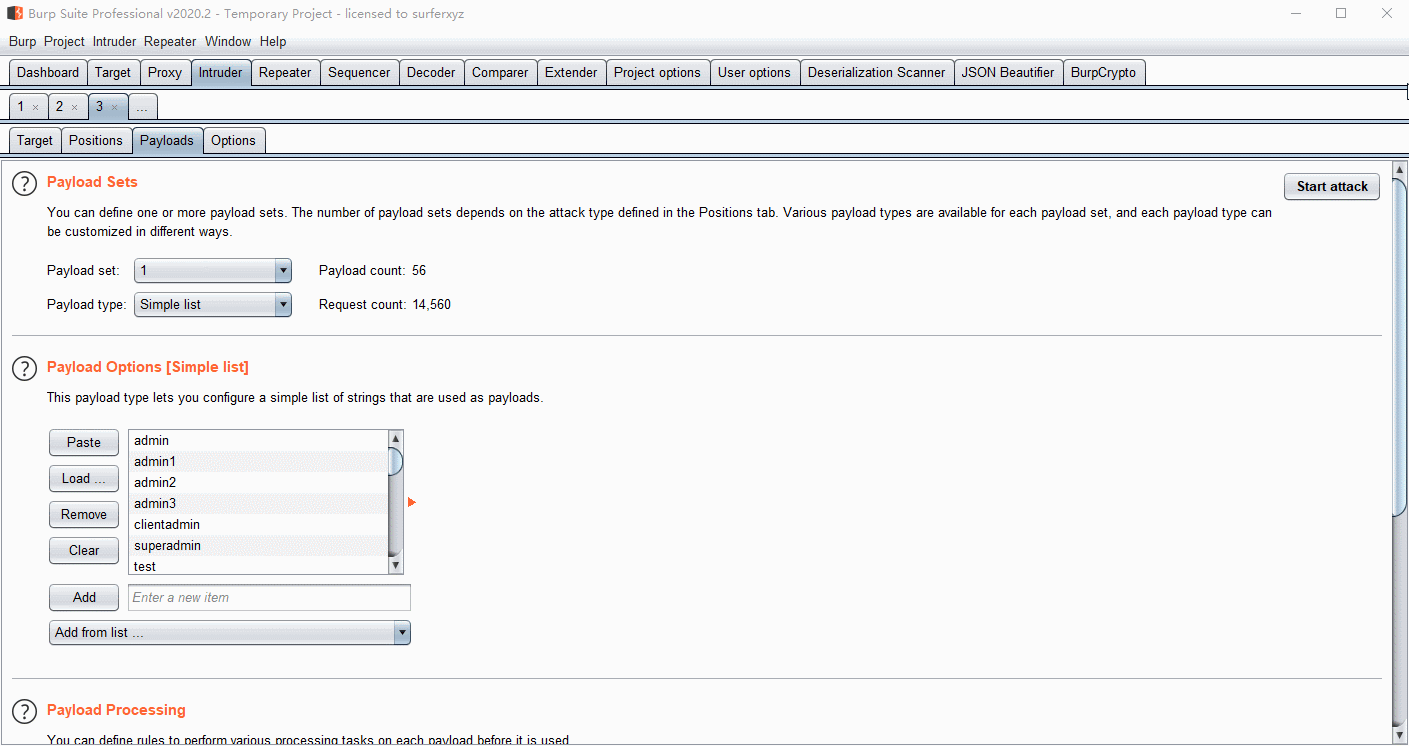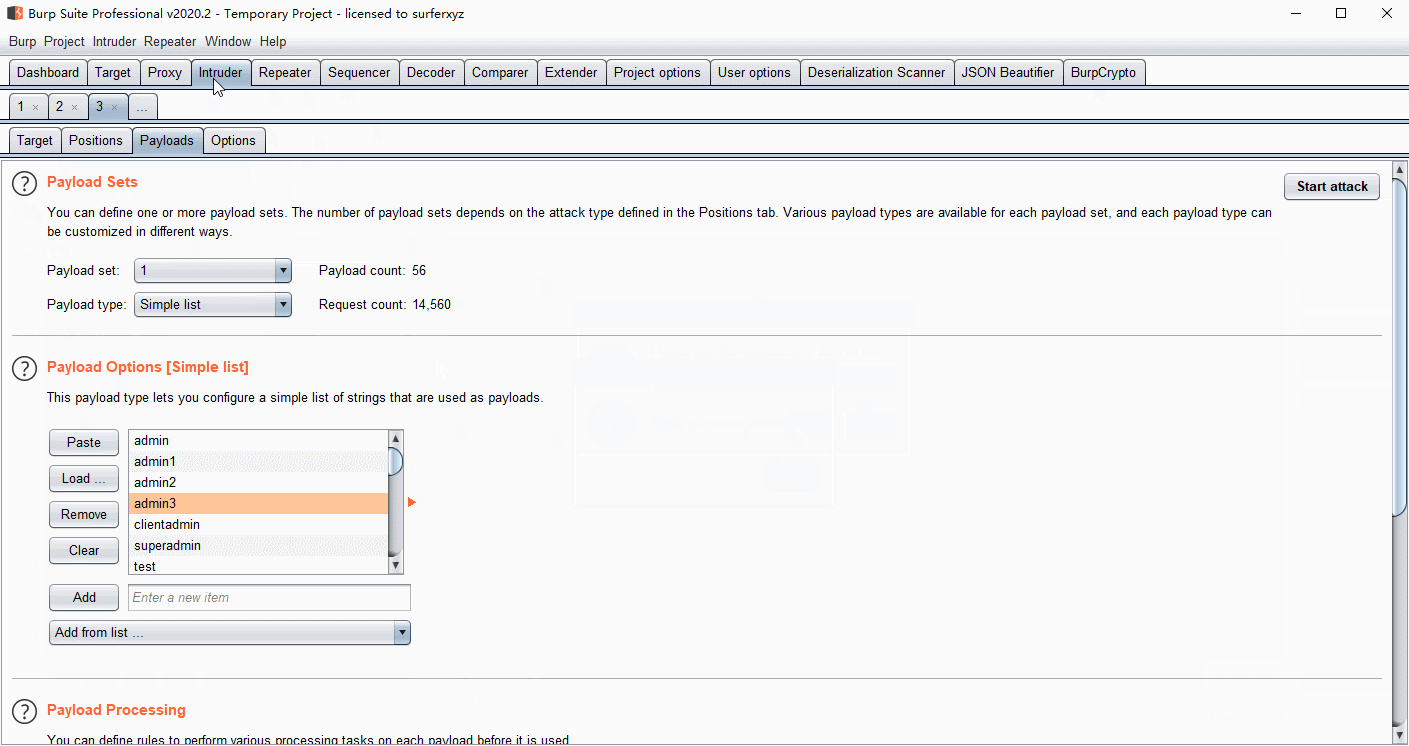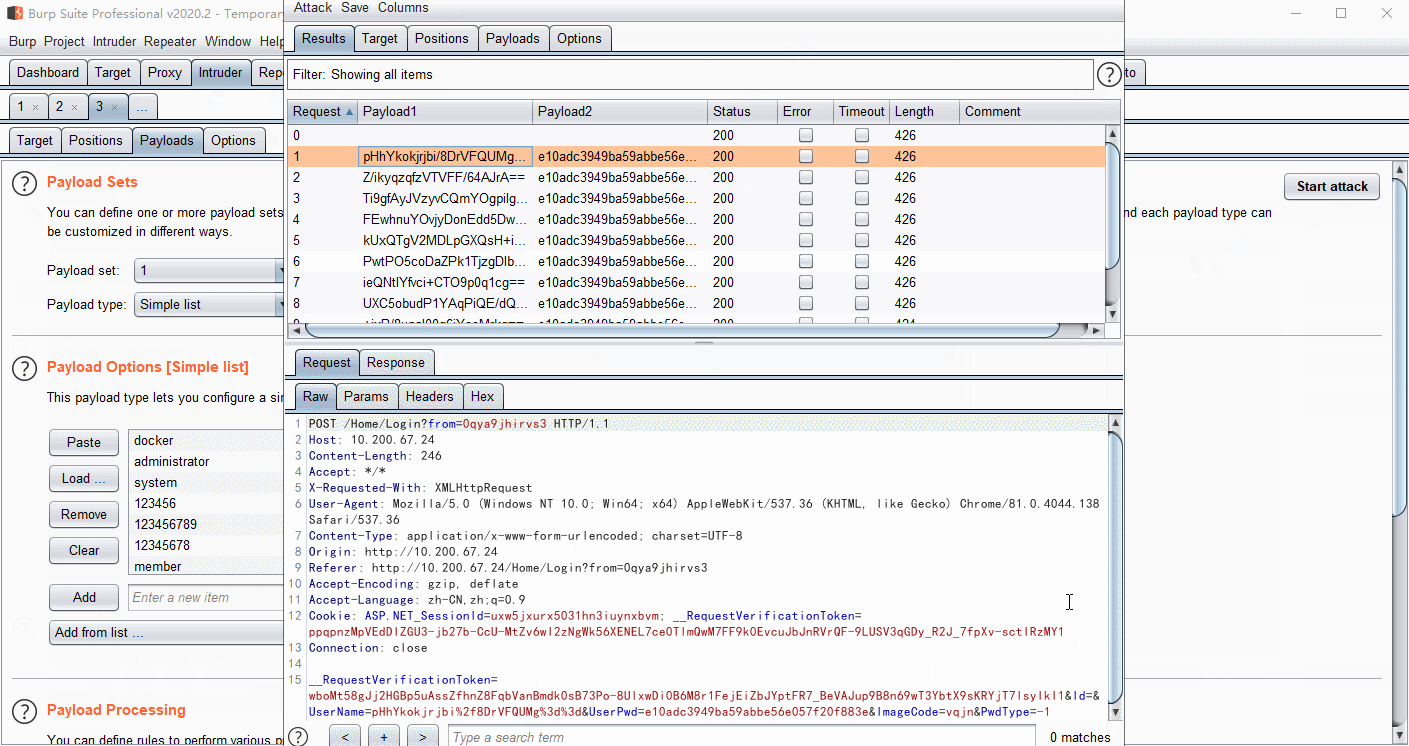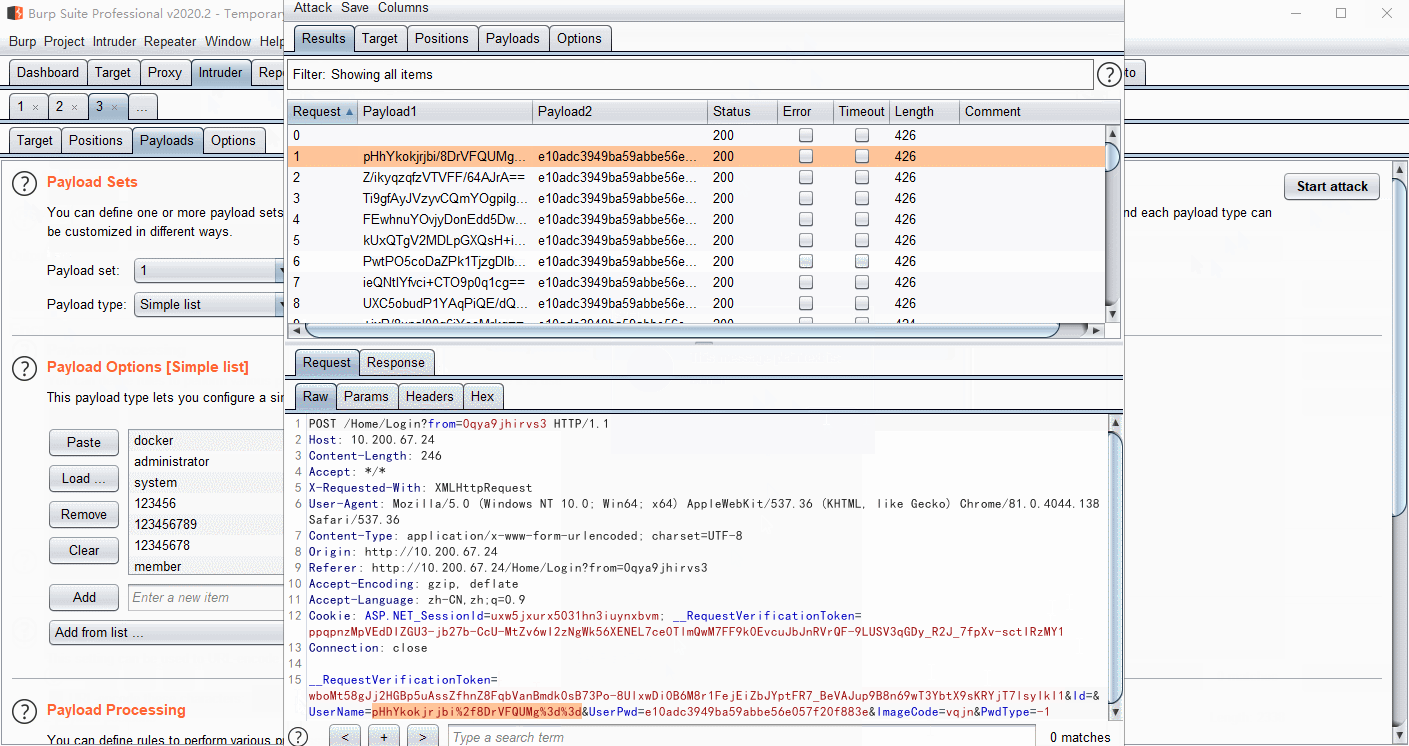 whwlsfb/burpcrypto
BurpSuite प्लगइन AES, RSA, DES या कस्टम JS कोड के साथ पेलोड को एन्क्रिप्ट करने के लिए, जो वेब एप्लिकेशन सुरक्षा परीक्षण के दौरान फ्रंट-एंड…
 danielbohannon/invoke-dosfuscation
Cmd.exe कमांड अस्पष्टीकरण जनरेटर और पहचान परीक्षण हार्नेस
 0xricksanchez/like-dbg
Linux और MacOS के लिए पूरी तरह से डॉकरयुक्त Linux कर्नेल डिबगिंग वातावरण
 xnl-h4ck3r/gap-burp-extension
बर्प एक्सटेंशन जो संभावित एंडपॉइंट्स, पैरामीटर्स खोजने और एक कस्टम टार्गेट वर्डलिस्ट जेनरेट करने के लिए है।
 microsoft/windowsprotocoltestsuites
⭐⭐ हमारे साथ SNIA SDC में SMB3 IO Lab (सितंबर 28 - अक्टूबर 1, 2026) के लिए जुड़ें, आगामी इंटरऑपरेबिलिटी इवेंट्स देखें
 meliht/mr.sip
VoIP पेंटेस्टर्स के लिए SIP सुरक्षा मूल्यांकन ढांचा। DEFCON, BlackHat और Offzone में प्रस्तुत।
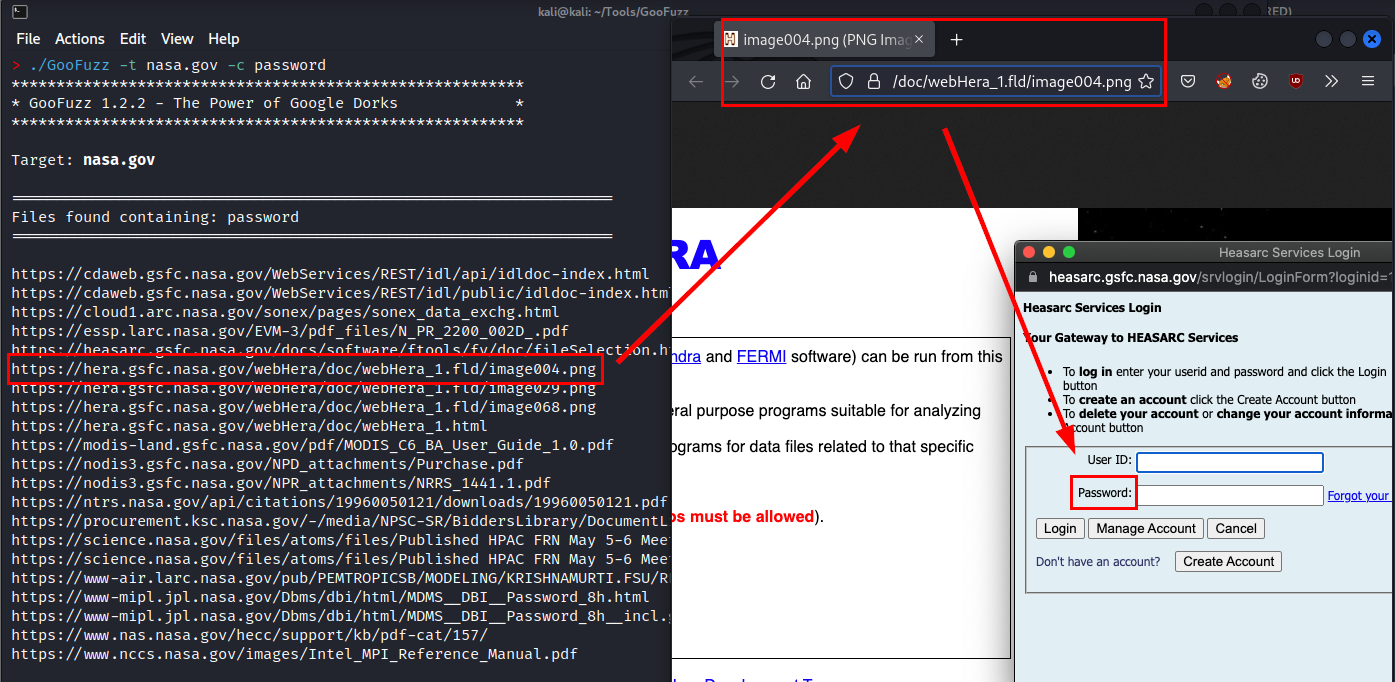 m3n0sd0n4ld/goofuzz
एक Bash-आधारित फ़ज़िंग उपकरण जो सीधे सर्वर अनुरोधों के बिना निर्देशिकाओं, फ़ाइलों, उपडोमेन और पैरामीटरों की गुप्त गणना के लिए Google Dorking का लाभ…
 google/silifuzz
सॉफ़्टवेयर प्रॉक्सी से परीक्षण इनपुट उत्पन्न करके CPU कार्यान्वयनों की फ़ज़िंग करता है, फिर माइक्रोआर्किटेक्चर दोषों और एराटा का पता लगाने के लिए…
 b2r2-org/b2r2
B2R2 एक पूरी तरह से प्रबंधित बाइनरी विश्लेषण ढांचा है जो F# में लिखा गया है। यह रिवर्स इंजीनियरिंग, प्रोग्राम विश्लेषण और बाइनरी-स्तरीय निरीक्षण के…
 hardik05/damn_vulnerable_c_program
एक उदाहरण C प्रोग्राम जिसमें सामान्य प्रकार की कमजोरियों के लिए असुरक्षित कोड होता है। इसका उपयोग फ़ज़िंग अवधारणाओं को दिखाने के लिए किया जा सकता है।
 nccgroup/fuzzowski
नेटवर्क प्रोटोकॉल फ़ज़र जिसे हम उपयोग करना चाहेंगे।
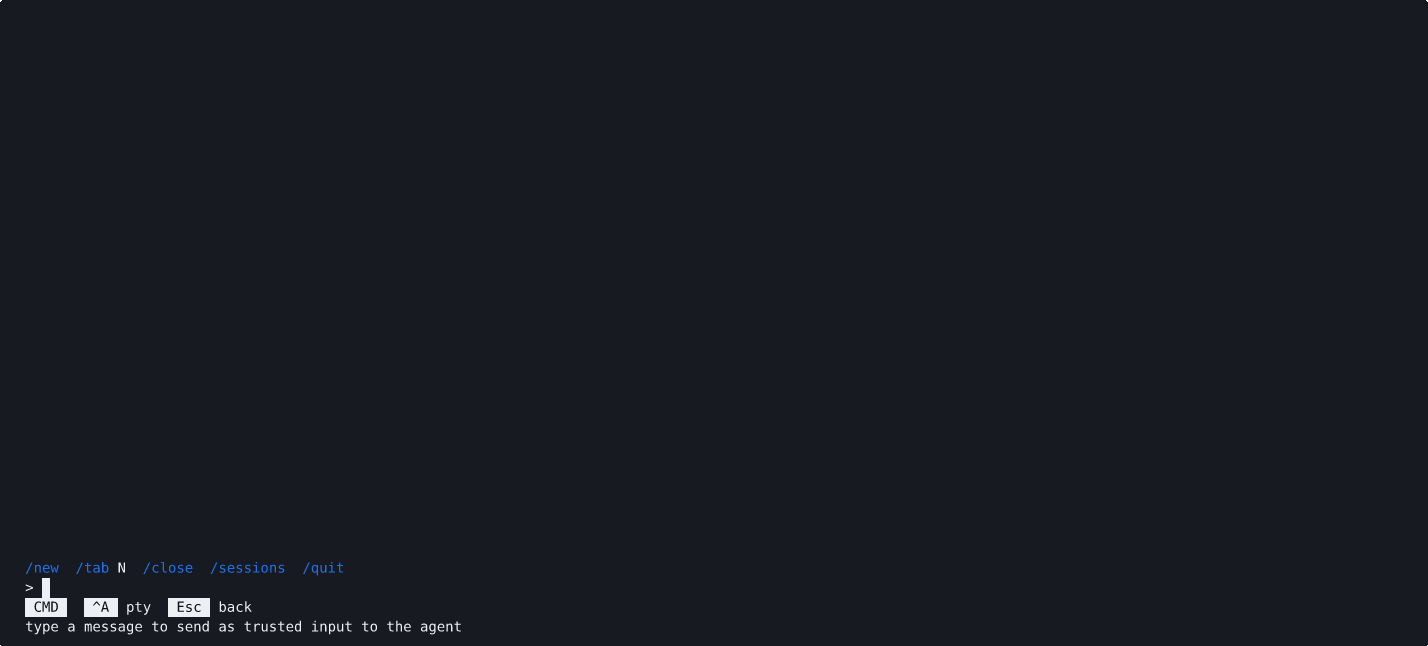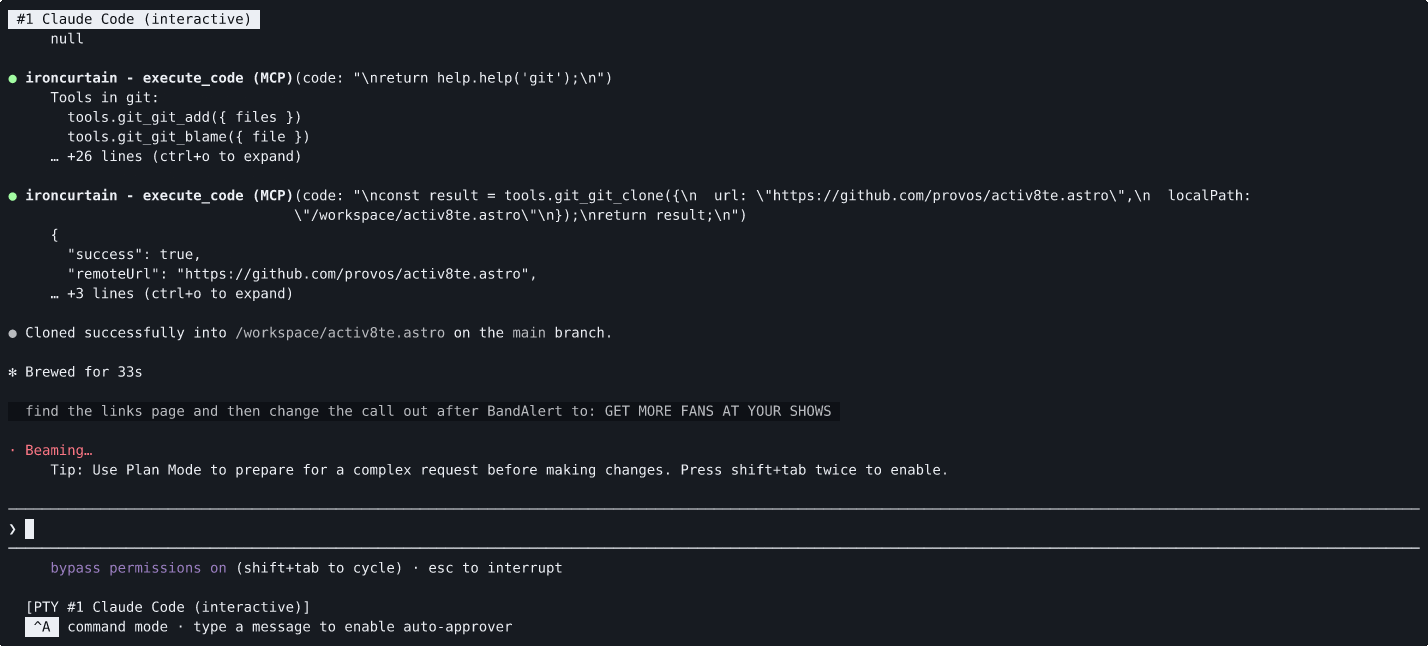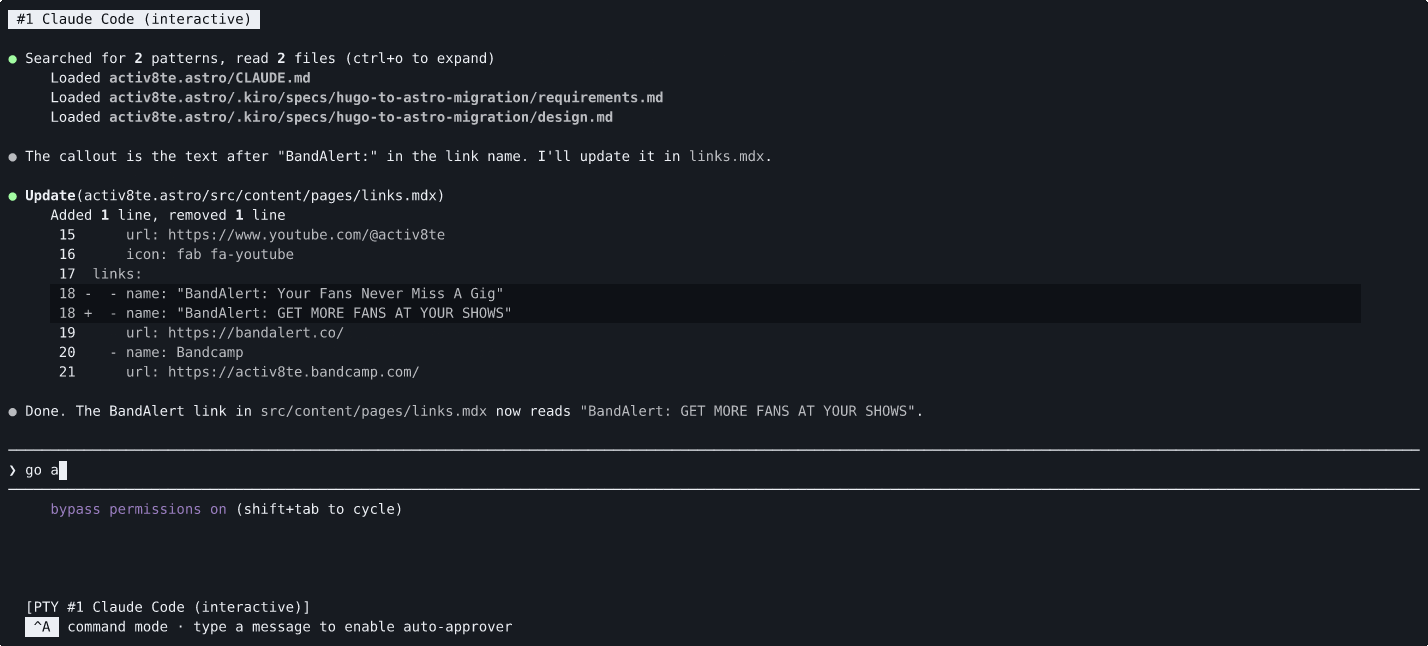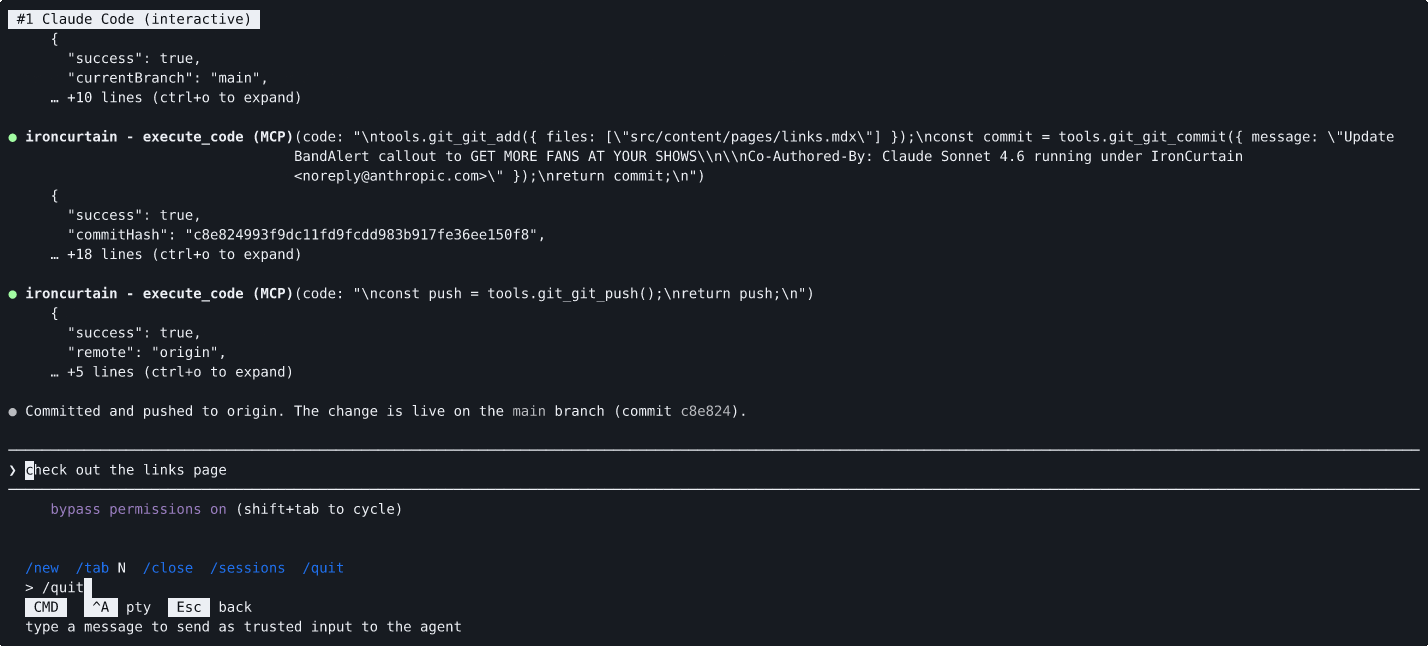 provos/ironcurtain
स्वायत्त AI एजेंटों के लिए एक सुरक्षित* रनटाइम। सरल अंग्रेज़ी संविधानों से नीति। (*https://ironcurtain.dev)
 aircrack-ng/mdk4
IEEE 802.11 वाई-फाई परीक्षण उपकरण प्रोटोकॉल कमजोरियों के शोषण के लिए, जिसमें beacon flooding, deauthentication, packet fuzzing, और IDS evasion शामिल…
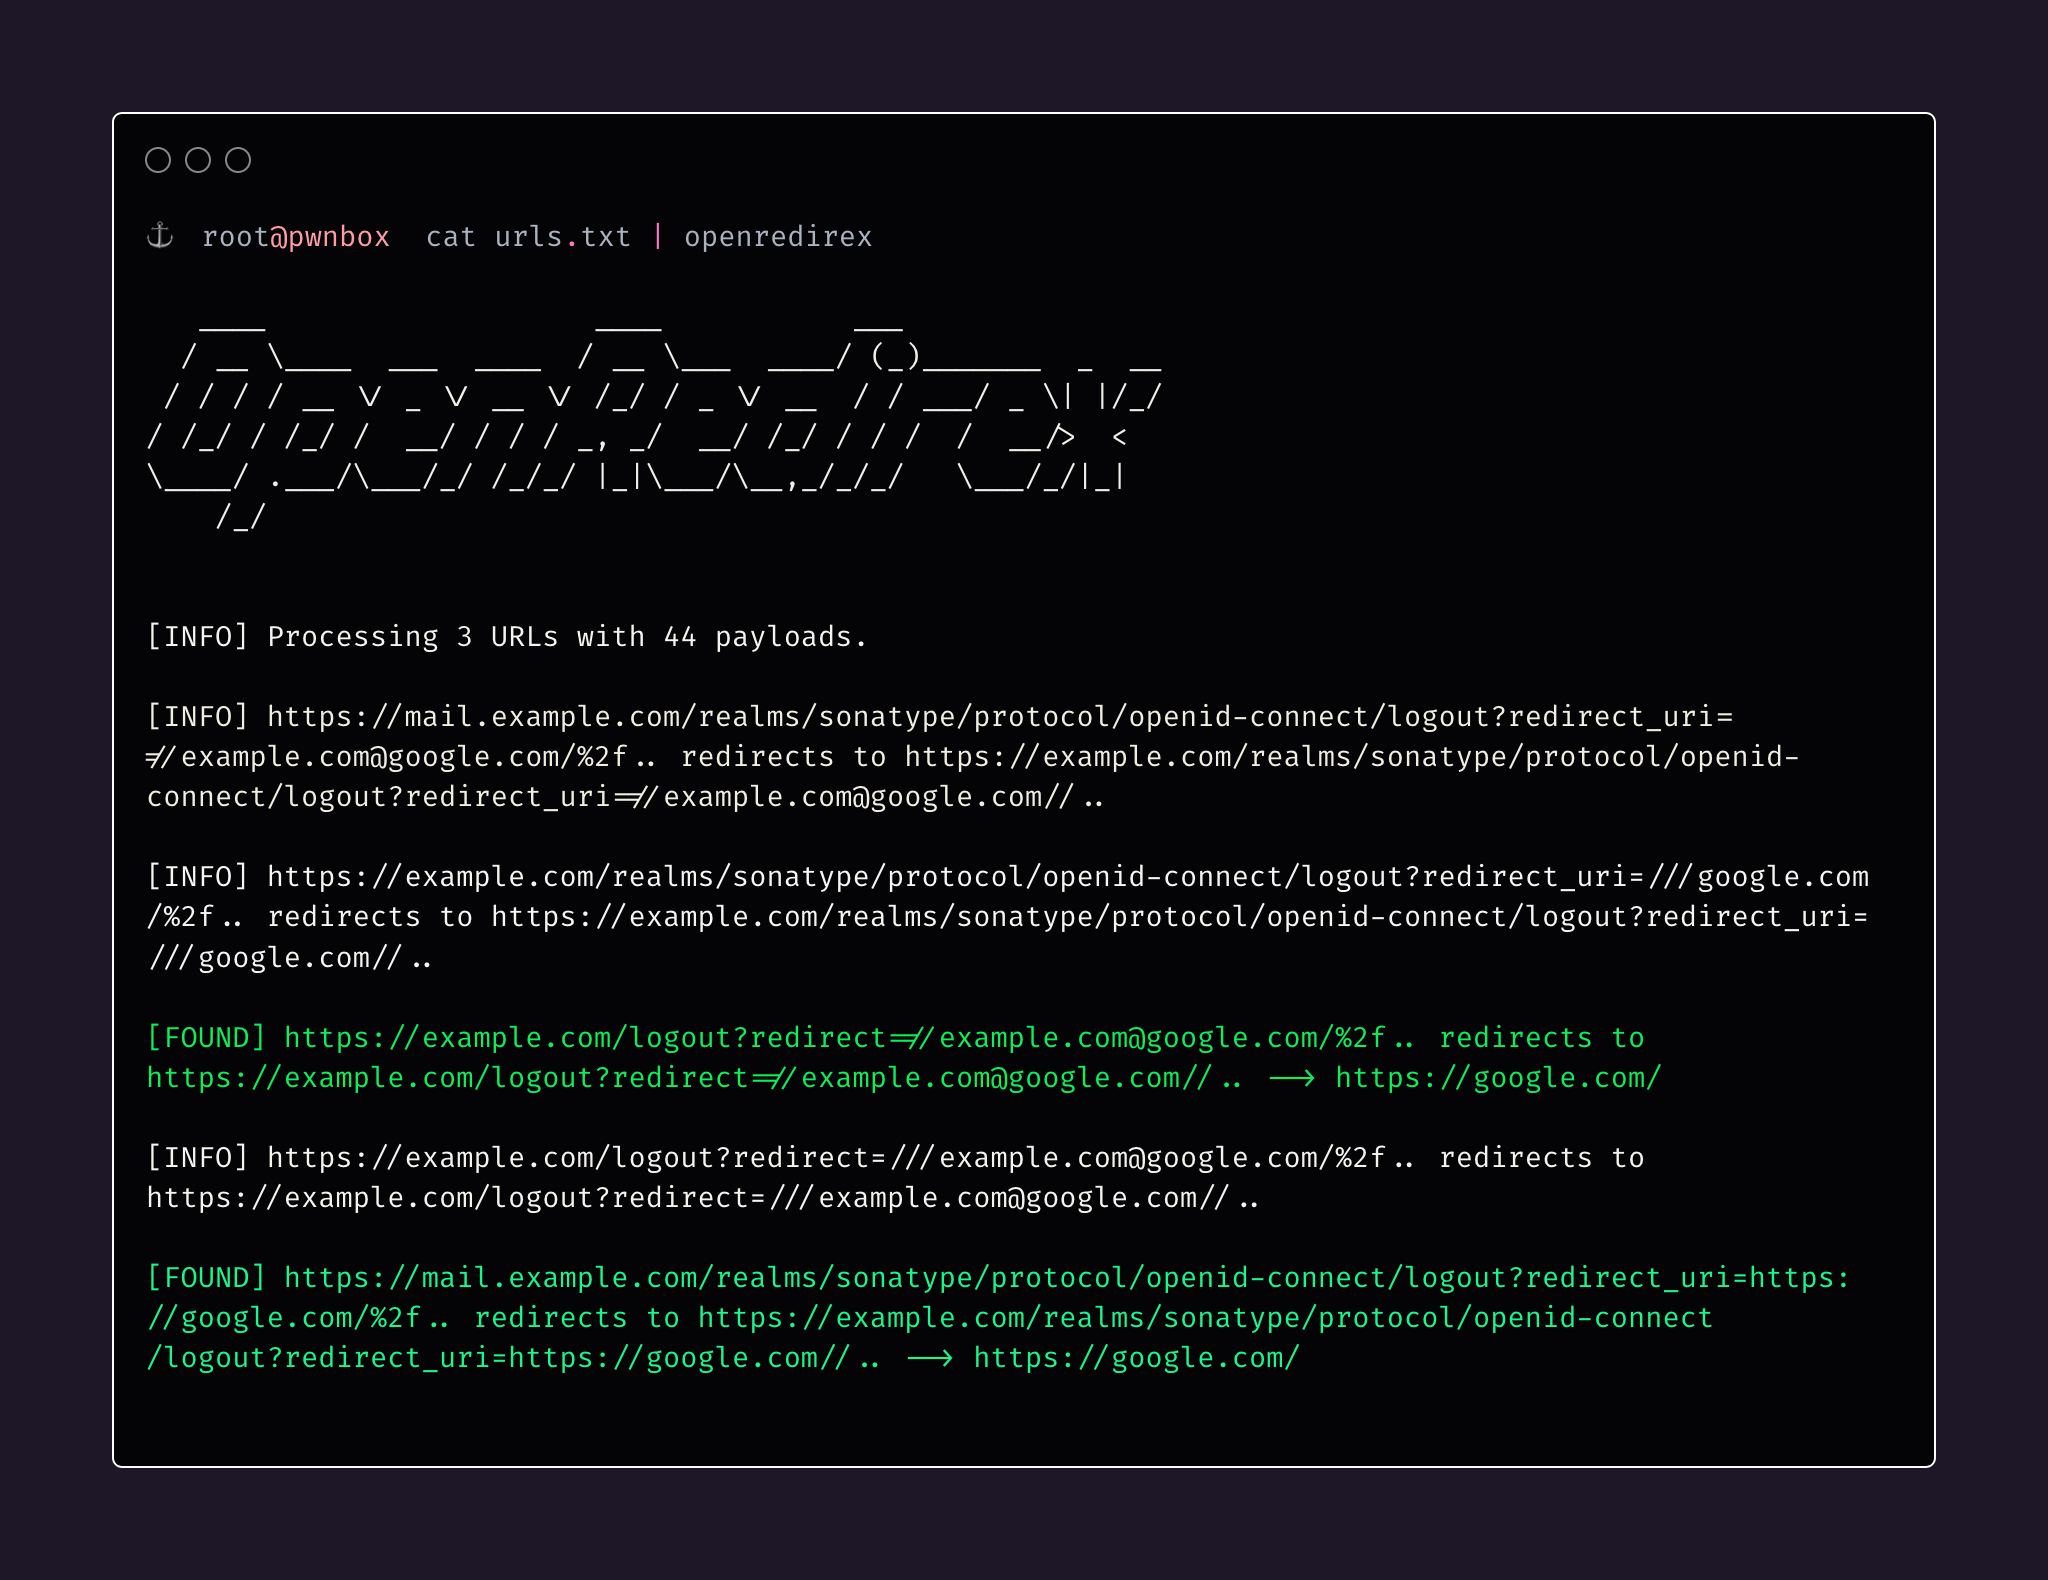 devanshbatham/openredirex
खुले रीडायरेक्ट कमजोरियों का पता लगाने के लिए एक फ़ज़र








