
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित
 cyberharsh/mini_httpd-cve-2018-18778
CVE-2018-18778 के लिए PoC शोषण: खाली Host हेडर के माध्यम से mini_httpd 1.29 में मनमानी फ़ाइल पढ़ना, जो Huawei, Zyxel, और अन्य के IoT उपकरणों को…
 13m0n4de/pngcheck-vulns
pngecheck (2.4.0 - 3.0.1) में खोजी गई और पैच की गई कमजोरियों का प्रदर्शन करने वाली प्रूफ-ऑफ-कॉन्सेप्ट फाइलों का एक रिपॉजिटरी, जिसमें CVE-2020-27818,…
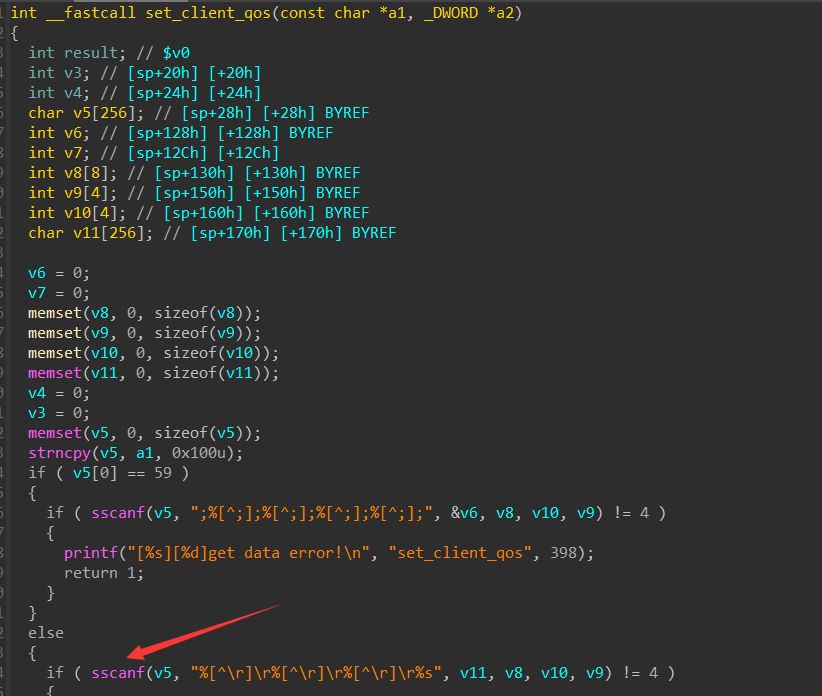 zt20xx/cve-2023-48194
Tenda AC8v4 राउटर फर्मवेयर (V16.03.34.09) में SetNetControlList एंडपॉइंट के माध्यम से बफर ओवरफ्लो भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो gp…
 satheesh575555/external_expat_aosp10_r33_cve-2022-25236
AOSP10 के लिए Expat XML पार्सर का पैच किया गया संस्करण, CVE-2022-25236 को संबोधित करता है। भेद्यता विश्लेषण और फिक्स की शैक्षिक समीक्षा के लिए स्रोत…
 pingjuiliao/cve-2023-28753
netconsd को हैक करना
 vrikodar/cve-2003-0264_exploit
Seattle Lab Mail (SLmail) 5.5 - POP3 में बफ़र ओवरफ़्लो
 k3vinlusec/r7000_httpd_bof_cve-2020-15416
CVE-2020-15416 बफर ओवरफ्लो एक्सप्लॉइट के लिए Netgear R7000 राउटर का वॉकथ्रू, जिसमें QEMU यूज़र-मोड डिबगिंग वातावरण सेटअप और विस्तृत भेद्यता विश्लेषण…
 jack0we/cve-2024-6387
CVE-2024-6387 के लिए प्रमाण-की-अवधारणा शोषण, OpenSSH सर्वर में एक दूरस्थ कोड निष्पादन भेद्यता, सुरक्षा अनुसंधान के लिए शोषण तकनीकों का प्रदर्शन।
 defrancescojp/cve-2013-3664_mac
Sketchup MAC Pict सामग्री पैलेट स्टैक भ्रष्टाचार
 jet-pentest/cve-2022-38601
CVE-2022-38601 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Lotsia PDM PLUS v5.80.220414 में एक स्थानीय बफर ओवरफ़्लो जो कोड निष्पादन या सेवा अस्वीकार को…
 tarantula-team/cve-2019-19203
Oniguruma 6.x, 6.9.4_rc2 से पहले के संस्करणों में एक समस्या पाई गई। फ़ाइल gb18030.c में फ़ंक्शन gb18030_mbc_enc_len में, एक UChar पॉइंटर को बिना यह…
 renukaselvar/expat_cve-2024-28757
C पुस्तकालय, हैंडलर पंजीकरण के साथ स्ट्रीम-उन्मुख XML पार्सिंग के लिए, UTF-8/UTF-16 एन्कोडिंग का समर्थन करता है, और autoconf-आधारित निर्माण प्रणाली।…
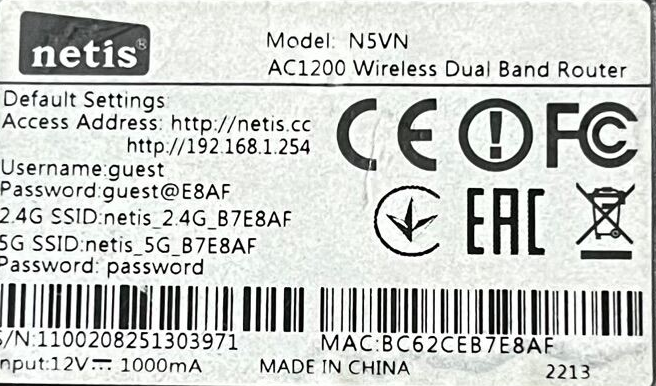 vanlam2001/netis-n5vn-ac1200-dos
नेटिस N5VN AC1200 राउटर में बफर ओवरफ्लो भेद्यता (CVE-2024-44596) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक क्राफ्टेड POST अनुरोध के माध्यम से वेब…
 momo1239/cve-2024-35333
CVE-2024-35333 का पुनरुत्पादन और मूल कारण विश्लेषण, html2xhtml 1.3 में एक स्टैक बफर ओवरफ्लो, ASan क्रैश आउटपुट और कोड-स्तरीय शमन मार्गदर्शन के साथ।
 yang-shun-yu/cve-2023-38545
CVE-2023-38545 के लिए प्रमाण-अवधारणा शोषण, एक curl हीप बफर ओवरफ्लो। भेद्यता को ट्रिगर करने और सिस्टम जोखिम निर्धारित करने के लिए SOCKS5 प्रॉक्सी और…
 ubuntustrike/cve-2017-9805-apache-struts-fuzz-n-sploit
Apache struts CVE-2017-9805 को फ़ज़ और एक्सप्लॉइट करने की स्क्रिप्ट
 tarantula-team/cve-2019-19204
हीप-बफ़र ओवरफ़्लो Oniguruma में (फ़ंक्शन fetch_interval_quantifier)
 trinadh465/platform_external_libvpx_v1.4.0_cve-2023-5217
VP8/VP9 वीडियो एन्कोडिंग और डिकोडिंग के लिए C लाइब्रेरी, CVE-2023-5217 के लिए सुरक्षा पैचिंग पर ध्यान केंद्रित करती है।








